
結論先說
- Codex 原生內置了兩大雲廠商提供商支持(保留內部標識
amazon-bedrock、amazon-bedrock-runtime與gcp),不需要自己架設協議轉換服務。 - 接入 Amazon Bedrock 支持四種標準憑證:本機已有的 AWS Profile、訪問密鑰對(Access keys)、Shell 環境變量或 Bedrock 專用 API 密鑰,開跑前確認 IAM 角色具備對應區域的
bedrock:InvokeModel權限。 - 接入 Google Cloud Vertex AI 目前處於受邀預覽階段(Private preview):需使用 Codex CLI
0.167.0及以上版本,並在本機通過gcloud auth application-default login配好預設憑證(ADC)或指定服務帳號 JSON 文件。 - 合規團隊必盯 Google Cloud 的
Location參數:留空預設使用global時請求可能跨多個區域調度;若公司有嚴格的數據不出境或單區駐留要求,配置時務必填入管理員指定的具體區域代號。
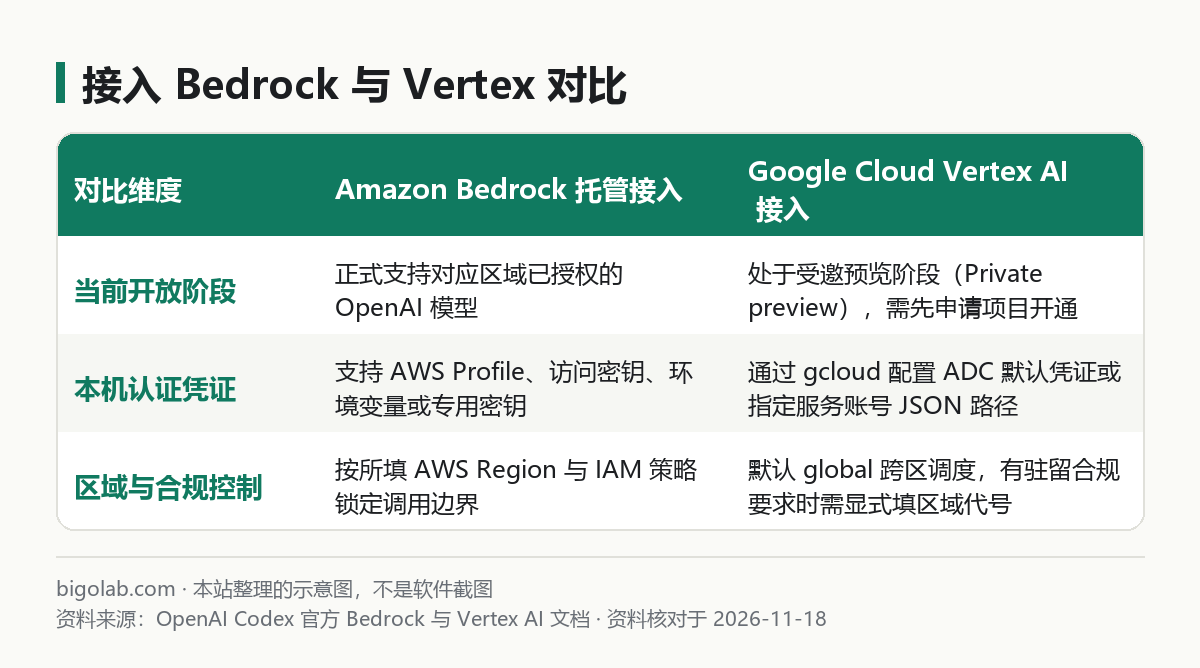
圖:本站根據 OpenAI Codex 官方 Bedrock 與 Vertex AI 文檔 整理的示意圖
本文根據 OpenAI Codex 官方文檔《Use ChatGPT Work and Codex with Amazon Bedrock》《Connect Codex to Google Cloud Vertex AI》整理,核對日期 2026-11-18。配圖為本站整理的示意圖,不是介面截圖。本站(bigolab.com)不是 OpenAI、AWS 或 Google 官方網站。
適用於誰
- 搜「codex 接入 bedrock」「codex google vertex ai 配置」「codex 走企業 aws 帳單」的雲架構師與開發者;
- 公司採購與合規政策要求所有大模型調用必須落在既有的 AWS 或 Google Cloud 企業協議與私有網絡邊界內的人;
- 已經退出個人帳號準備切換雲廠商通道,分不清 AWS Profile、ADC 預設憑證與區域參數怎麼填的同學。
如果你的團隊用的是微軟雲 Azure OpenAI,請直接看專門教學 /guides/codex-azure-openai-model-providers-config;如果你同時也要給 Claude Code 配雲廠商託管通道,可對照 /guides/claude-code-other-models-bedrock-vertex-foundry。
一、路線 A:配置 Codex 連接 Amazon Bedrock
1. 前置檢查
先找公司雲管人員確認三件事:目標 AWS 帳號已在 Bedrock 控制檯開通受支持的 OpenAI 模型訪問權、明確該模型所在的 AWS Region(區域代號),並且你所用的 IAM 身份擁有調用該模型或推理配置文件的權限(例如部分模型要求在帳戶預設項目上具備 bedrock:InvokeModel)。
2. CLI 與桌面端交互式綁定步驟
如果你當前已經登入了個人帳號,先按 /guides/codex-cli-switch-account-logout 退出回到登入選擇頁:
- 啟動
codex(或在桌面端登入頁點擊 其他登入方式 Sign in another way),選擇 Use Amazon Bedrock; - 如果 Codex 自動檢測到了你本機
~/.aws/下的可用配置,直接選中對應 Profile;若未檢測到,從選單提供的四種方式裏任選一種:AWS profile、AWS access keys、Environment variables 或 Bedrock API key; - 按嚮導提示輸入 AWS Region(若選環境變量方式,在當前 Shell 導出後重啟一次 Codex),發送一條測試指令驗證連通。
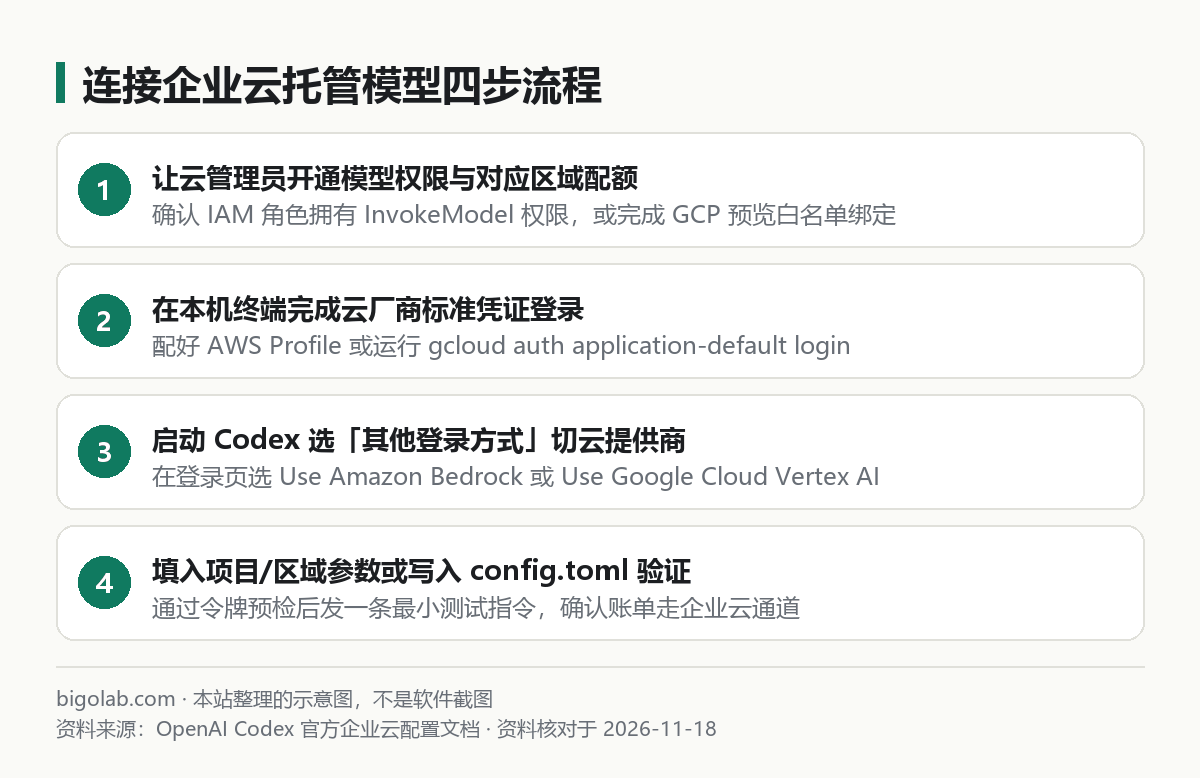
圖:本站根據 OpenAI Codex 官方企業雲配置文檔 整理的示意圖
二、路線 B:配置 Codex 連接 Google Cloud Vertex AI
1. 前置檢查與本機 gcloud 認證
先確認項目已通過官方預覽申請並啟用了對應模型,將本地 Codex CLI 升至 0.167.0 或更高版本。在運行 Codex 的機器上安裝 Google Cloud CLI,執行下面命令完成應用預設憑證(ADC)登入:
bash
gcloud auth application-default login
如果企業安全規範禁止個人交互登入、統一分發服務帳號密鑰文件,跳過上面這條命令,直接準備好管理員發給你的憑證 JSON 絕對路徑即可(Codex 底層會調用 gcloud 獲取訪問令牌並做預檢)。
2. 在 CLI 或桌面端完成嚮導配置
- 啟動
codex,選擇 Sign in another way → Use Google Cloud Vertex AI(桌面端顯示為 Use Google Cloud); - 輸入管理員提供的 Google Cloud Project ID;
- 輸入 Vertex AI Location:直接回車預設走跨區調度的
global;有區域駐留合規要求時務必手動輸入指定區域; - 憑證文件一欄:使用本機 ADC 登入的直接按回車留空,使用服務帳號文件的填入 JSON 文件絕對路徑。Codex 會當場嘗試換取一次令牌,校驗通過後才會把提供商配置寫盤(底層
config.toml字段細節可對照 /guides/codex-config-toml-complete-guide)。
獨立開發者或尚未申請企業雲預覽資格的小型團隊,日常使用官方直連 ChatGPT Plus 或 Pro 訂閱依然是最省事的開箱方案,相關訂閱說明可參考 /chongzhi/chatgpt-plus。
常見問題
Q:可以在 config.toml 裏自定義一個名字叫 gcp 或 amazon-bedrock 的第三方網關嗎?
不可以。官方文檔明確指出,openai、ollama、lmstudio、amazon-bedrock、amazon-bedrock-runtime 與 gcp 均屬於 Codex 內部保留的內置提供商 ID;配置公司自建模型網關時必須另外起一個不重名的自定義標識(如 corp-gateway)。
Q:配好 Vertex AI 後發消息報權限被拒(Permission denied)怎麼查?
先在終端手動運行一次 gcloud auth application-default print-access-token 確認本機能正常吐出非空令牌,再核對當前身份在所填的 Project ID 下是否已被授予調用對應 Vertex AI 模型的 IAM 角色,以及所填區域是否已開通該模型配額。
Q:走 Bedrock 或 Vertex AI 時,消費的是 ChatGPT 個人訂閱額度嗎?
不是。切換為雲廠商提供商後,所有的模型輸入輸出請求都直接記在你綁定的 AWS 帳號或 Google Cloud 項目帳單下,受你們企業雲帳戶自身的配額與支出警報管控,與個人訂閱通道互不混扣。
相關教學
- /guides/codex-azure-openai-model-providers-config:Codex 接入微軟雲 Azure OpenAI 配置指南
- /guides/codex-config-toml-complete-guide:Codex
config.toml模型提供商與高級配置全解 - /guides/codex-cli-switch-account-logout:Codex CLI 退出當前帳號與切換認證方式
- /guides/claude-code-other-models-bedrock-vertex-foundry:Claude Code 接入 Bedrock、Vertex 與 Foundry 對比
參考資料
- OpenAI Codex 官方文檔:Amazon Bedrock & Google Cloud Vertex AI — https://developers.openai.com/codex
0 條評論
還沒有評論,來搶沙發~