
結論先說
- 看場景二選一:邊寫代碼邊在對話裏順手查安全,裝會話內的 Codex Security 插件;想對整個本地倉庫跑獨立掃描並落盤完整報告(或掛進流水線),用獨立的
@openai/codex-securityCLI(提供命令codex-security與短別名cs)。 - 裝之前先核對雙運行環境:同時需要 Node.js(22.13.0 及以上、24 或 26) 與 Python 3.10 及以上(若正好是 Python 3.10 需補裝
tomli)。 - 兩條運行前必守安全紀律:第一,獨立 CLI 以你當前操作系統用戶權限直接運行、中途不暫停彈窗,開跑前先清掉當前終端裏無關的其他生產密鑰環境變量;第二,
--output-dir輸出目錄必須建在被掃 Git 倉庫目錄之外,避免把含漏洞細節與源碼片段的報告誤提交上網。 - 同時配置了 API Key 時記得顯式加
--auth chatgpt,確保優先走你已登入的 ChatGPT 帳號通道。
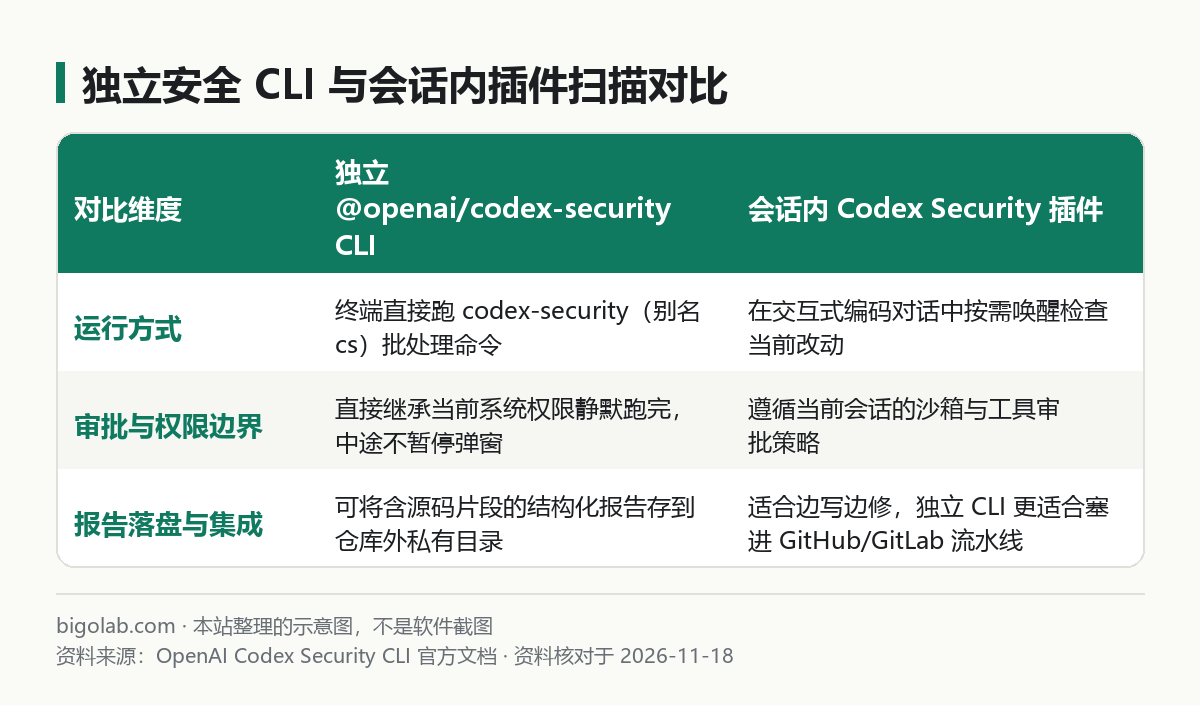
圖:本站根據 OpenAI Codex Security CLI 官方文檔 整理的示意圖
本文根據 OpenAI Codex 官方文檔《Codex Security CLI quickstart》整理,核對日期 2026-11-18。配圖為本站整理的示意圖,不是介面截圖。本站(bigolab.com)不是 OpenAI 官方網站。
適用於誰
- 搜「codex security 怎麼用」「@openai/codex-security 掃描代碼漏洞」的研發與安全工程師;
- 覺得常規 PR 代碼審查(見 /guides/codex-code-review)只看當次變更行不夠全面,想對整座本地代碼倉庫做一次系統性安全隱患篩查的人;
- 準備在本地終端或 CI/CD 流水線裏跑自動化安全掃描並導出結構化報告的團隊。
一、安裝與帳號認證步驟
1. 全局安裝或直接用 npx 運行
在滿足版本要求的終端裏執行全局安裝,並核對版本號:
bash
npm install -g @openai/codex-security
codex-security --version
如果你不想污染全局包目錄,後面所有命令都可以直接用 npx @openai/codex-security 代替 codex-security(安裝後也可以直接敲簡寫別名 cs --help 查看子命令,或者敲 codex-security info --json 核對捆綁插件版本)。
2. 登入認證(桌面機與無介面伺服器)
在帶瀏覽器的開發機上直接運行登入嚮導:
bash
codex-security login
如果是在沒有圖形瀏覽器的遠程 Linux 開發機上,只要工作區策略允許,可以加上 --device-auth 參數按終端顯示的裝置碼完成授權(若組織禁用了裝置碼,則按官方指引使用 SSH 端口轉發登入;企業環境同樣支持切換 API Key 或 AWS Bedrock 憑證)。
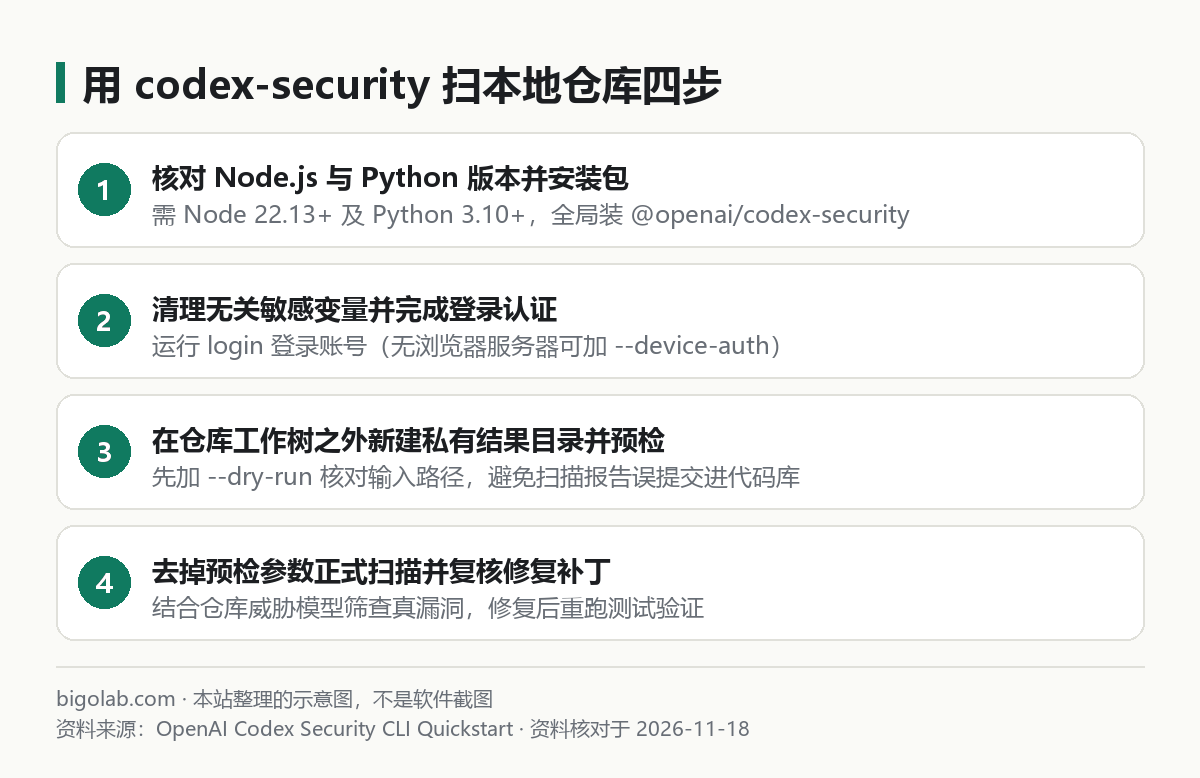
圖:本站根據 OpenAI Codex Security CLI Quickstart 整理的示意圖
二、標準掃描四步流程(先預檢、再正式跑)
第一步:清理終端敏感變量並劃定倉庫外輸出目錄
因為獨立安全掃描器不像交互式對話那樣受預設只讀沙箱攔截(常規沙箱與密鑰隔離原則見 /guides/codex-permissions-sandbox 與 /guides/ai-coding-security-secrets-permissions),開一個乾淨的新終端窗口,把報告輸出路徑指到代碼倉庫外面的一處私有目錄:
bash
REPOSITORY="/Users/dev/code/my-service"
SCAN_DIR="/Users/dev/private-reports/my-service-scan"
第二步:先加 --dry-run 核對本地輸入路徑
正式發起長耗時深度掃描前,先做一次幹跑檢查路徑和參數拼寫:
bash
codex-security scan "$REPOSITORY" \
  --auth chatgpt \
  --output-dir "$SCAN_DIR" \
--dry-run需要注意官方文檔的說明:--dry-run 只校驗本地目標目錄和輸出位置是否合法,不會實際加載登入憑證或檢查內部 Python 解釋器。
第三步:去掉 --dry-run 正式執行掃描
確認路徑無誤後,去掉末尾參數啟動正式掃描:
bash
codex-security scan "$REPOSITORY" \
  --auth chatgpt \
  --output-dir "$SCAN_DIR"
掃描結束後,打開 $SCAN_DIR 審閱生成的安全報告與威脅模型分析。對於確認成立的高危漏洞,你可以讓工具協助生成修復補丁並務必重跑單元測試驗證;若團隊需要將它進一步串進自動化工作流,可結合 GitHub Actions 集成方案一起規劃(見 /guides/codex-sdk-github-action-guide)。
深度全庫安全掃描涉及多輪跨文件代碼追蹤,消耗配額高於普通單文件問答;重度安全審計團隊或個人開發者如需核對 ChatGPT Plus 與 Pro 套餐的額度支持範圍,可參考 /chongzhi/chatgpt-pro 的說明。
常見問題
Q:為什麼有的深層安全檢測功能提示需要申請 Trusted Access for Cyber?
涉及高敏感網絡攻防驗證與受保護漏洞特徵的高階能力受 OpenAI 官方安全准入機制保護,常規代碼缺陷掃描正常登入後即可使用,遇到受限提示時需按官方 chatgpt.com/cyber 頁面指引由合規主體申請准入。
Q:掃描時忘傳 --output-dir 報告去哪了?
如果省略了 --output-dir,CLI 預設會把掃描產物寫進它自己的本機持久化狀態目錄裏(而不會亂寫進你的代碼倉庫根目錄),但顯式指定一個清晰的外部私有文件夾更方便歸檔對比和事後清理。
相關教學
- /guides/codex-code-review:Codex 日常代碼審查(Code Review)使用指南
- /guides/codex-permissions-sandbox:Codex 權限級別與沙箱邊界配置
- /guides/ai-coding-security-secrets-permissions:AI 編程工具防密鑰泄露與權限安全通用清單
- /guides/codex-sdk-github-action-guide:在 GitHub Actions 流水線裏自動化運行 Codex
參考資料
- OpenAI Codex 官方文檔:Codex Security CLI quickstart — https://learn.chatgpt.com/docs/security/cli/quickstart
- OpenAI Codex 開發者中心 — https://developers.openai.com/codex
0 條評論
還沒有評論,來搶沙發~