
結論先說
.rules文件專門管「哪些命令允許跳出沙箱運行、哪些必須彈窗問、哪些直接封禁」,採用類似 Python 的 Starlark 配置語法編寫。- 你在 CLI 交互介面順手點的「允許該命令前綴」,底層正是自動追加到了用戶目錄
~/.codex/rules/default.rules裏;想撤回誤放行的命令,直接打開這個文件刪掉對應段落重啟即可。 - 多條規則同時命中時,「最嚴優先(
forbidden>prompt>allow)」:哪怕個人配置寫了allow,只要項目或管理員規則寫了forbidden,一律攔截。 - 自帶防私貨夾帶能力:面對
git add . && 危險刪除命令這類用&&拼接的複合命令,Codex 會用 Tree-sitter 把它拆開逐條過篩子,絕不會因為開頭匹配了git add就整行放行。
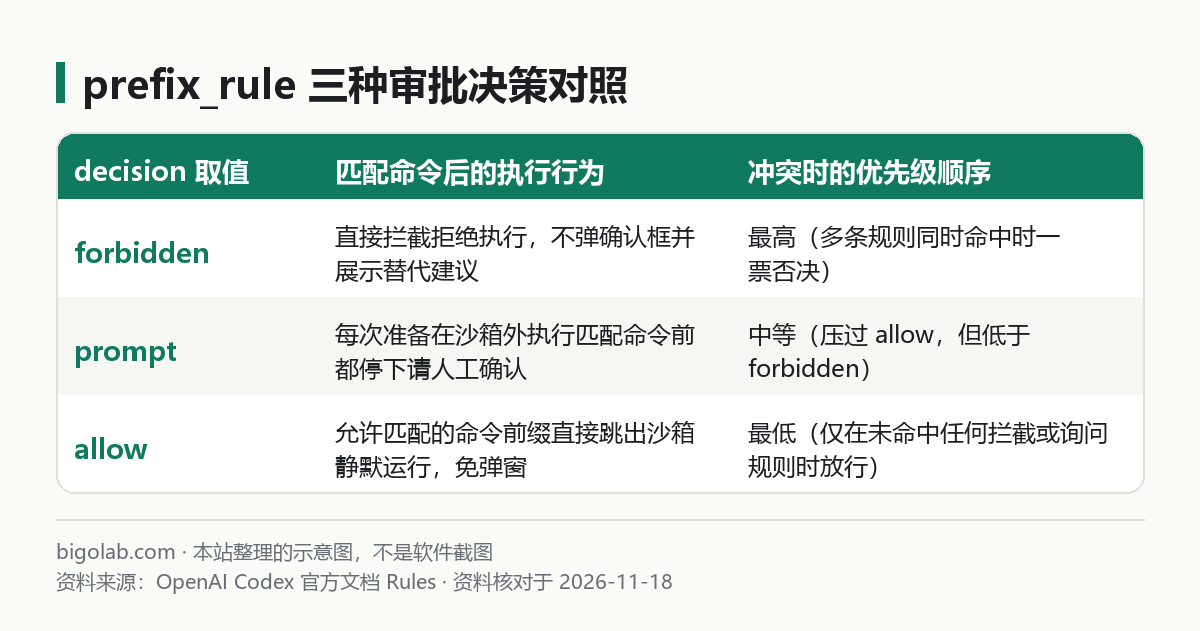
圖:本站根據 OpenAI Codex 官方文檔 Rules 整理的示意圖
本文根據 OpenAI Codex 官方文檔《Rules》整理,核對日期 2026-11-18。配圖為本站整理的示意圖,不是介面截圖。本站(bigolab.com)不是 OpenAI 官方網站。
適用於誰
- 搜「codex rules 怎麼寫」「codex default.rules」「codex 命令白名單配置」的開發者;
- 在沙箱模式下(基礎機制見 /guides/codex-permissions-sandbox)頻繁需要調用需要聯網的只讀 CLI(比如查 GitHub PR、看內部工單),想把安全前綴固定放行、把高危命令徹底封死的人;
- 在終端裏點過「加入允許列表」之後,好奇這條放行記錄到底寫進了電腦哪個文件、想手動編輯或刪掉誤點規則的人。
如果你遇到的是自動審查直接攔截了某條正常命令,也可先對照排查篇 /guides/codex-auto-review-denied-command。
一、規則文件放在哪,誰會生效
Codex 啟動時會自動掃描所有生效配置層下的 rules/ 文件夾,按範圍分三處:
- 個人用戶級:
~/.codex/rules/*.rules(例如default.rules),對你本機所有項目生效; - 受信任項目級:倉庫下的
.codex/rules/*.rules,方便團隊隨 Git 共享統一命令策略(前提是該項目的.codex/目錄已被你標記為受信任); - 企業管理員強制層:管理員可在託管配置(如
requirements.toml,工作區權限見 /guides/codex-admin-permissions-business-workspace)中下發不可繞過的限制性prefix_rule。
二、標準 prefix_rule 寫法與內置「啟動自測」
和容易寫歪的純文本通配符不同,Codex 的 prefix_rule 按命令參數數組逐個位置精確匹配,而且極其貼心地內置了 match 和 not_match 自測斷言——啟動加載規則時如果斷言沒過,會當場報錯提醒你改,不讓寫錯的寬泛規則帶病上崗。
新建或編輯 ~/.codex/rules/default.rules:
python
# 1. 允許只讀查看和列出 GitHub PR 時需要人工確認(也可按需改為 "allow")
prefix_rule(
    pattern = ["gh", "pr", ["view", "list"]],
    decision = "prompt",
    justification = "允許在確認後查看遠程 PR 資訊",
    match = [
        "gh pr view 1024",
        "gh pr list --state open",
    ],
    not_match = [
        # 全局參數插在中間改變了前綴順序,因此不會誤命中
        "gh --repo owner/repo pr view 1024",
        "gh pr merge 1024",
    ],
)

# 2. 直接封禁強制推送等高危參數前綴,並給出文明替代提示
prefix_rule(
    pattern = ["git", "push", "--force"],
    decision = "forbidden",
    justification = "嚴禁使用 --force 覆蓋遠程歷史,請改用普通推送或新建分支。",
)
看清兩個很關鍵的語法細節:
- 同位置多選一用嵌套數組:上例的
["gh", "pr", ["view", "list"]]表示第 3 個參數既可以是view也可以是list,一條規則頂兩條,不會誤放行同級的merge或close; justification理由別省:當decision = "forbidden"攔截生效時,Codex 會把你寫的這段理由直接反饋給模型——寫清楚「請改用什麼命令(例如用rg代替慢速grep)」,模型下一輪就會乖乖換路走,不會原地死磕報錯。
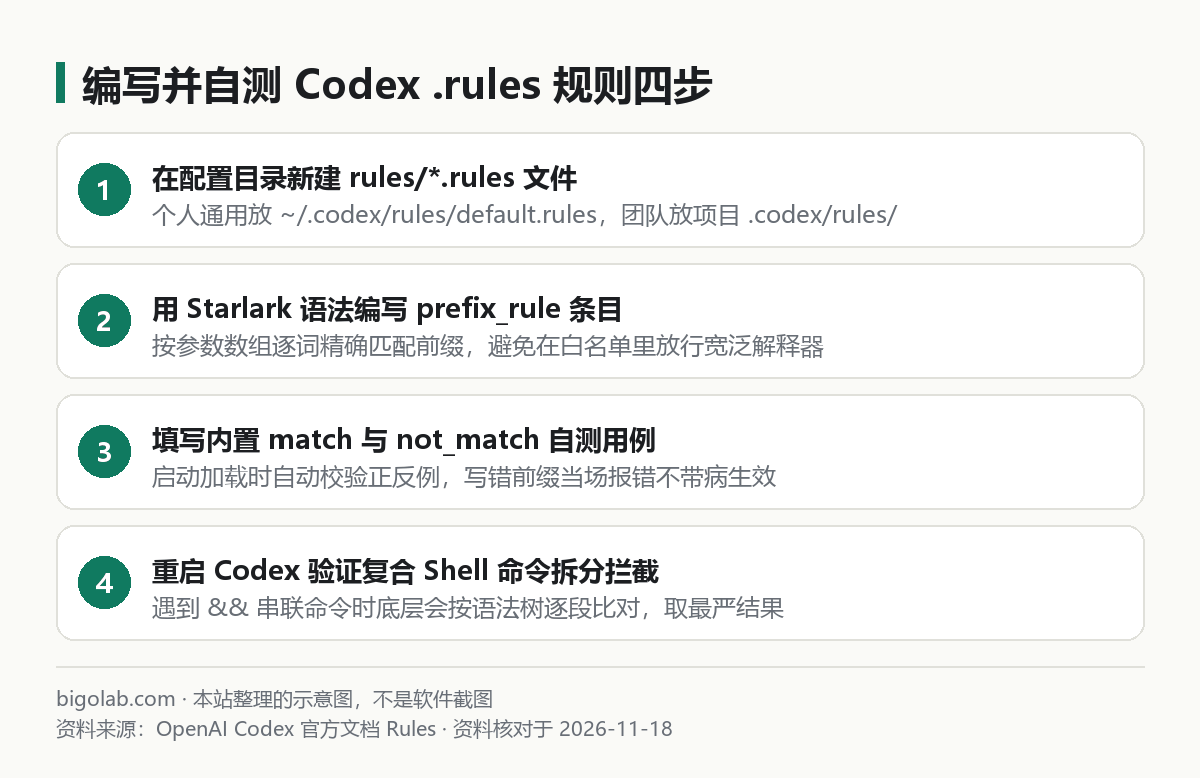
圖:本站根據 OpenAI Codex 官方文檔 Rules 整理的示意圖
三、看懂複合 Shell 命令的「拆解與不拆解」邊界
很多安全團隊擔心:大模型經常生成 bash -lc "命令A && 命令B",前綴規則會不會被繞過?官方文檔專門解釋了底層的拆分邊界:
- 會自動安全拆開評估的情況:當腳本是由普通字面量單詞通過
&&、||、;或管道|線性串聯時,Codex 用語法樹將它拆成獨立子命令逐個查規則,只要其中任意一段落入未放行或forbidden,整條請求都會被攔住; - 不會拆開(直接走嚴格審批)的情況:一旦腳本里包含了重定向(
>、>>)、命令替換($(...))或內聯環境變量賦值(FOO=bar),Codex 不會冒險瞎拆放行。如果你需要對更復雜的參數內容做深度腳本校驗,建議配合PreToolUse鉤子一起使用(見 /guides/codex-hooks-json-lifecycle-config-guide)。
平時開啟預設智能審批(Smart approvals)時,Codex 在請求沙箱外提權時也會主動給你擬好一段建議的 prefix_rule——點確認前務必掃一眼前綴是不是把 python -c 或 bash -c 這種萬能解釋器放進去了(絕對不要對任意代碼解釋器設無條件 allow)。需要核對 Codex 所屬各檔 ChatGPT 官方訂閱權益的讀者,可參考 /chongzhi/chatgpt-plus。
常見問題
Q:改完 .rules 文件為什麼在當前開着的終端裏沒立刻生效?
Codex 在啟動階段集中掃描並校驗所有配置層的 rules/ 目錄。手動編輯儲存 .rules 文件後,退出重開一次 Codex 會話即可加載新規則。
Q:為什麼我放行了 ["gh", "pr", "view"],模型敲 gh --repo xxx pr view 還是彈窗了?
因為 prefix_rule 是嚴格的從左到右參數位置前綴匹配——插在第 2 位的 --repo 打斷了 pr 的位置。你可以在項目 AGENTS.md 裏順手交代一句「調用 gh 時把子命令寫在最前面,把 --repo 等選項放在末尾」,既安全又能穩定命中規則。
相關教學
- /guides/codex-permissions-sandbox:Codex 沙箱模式與審批策略全景指南
- /guides/codex-auto-review-denied-command:Codex 自動審查拒絕命令的原因與處理
- /guides/codex-hooks-json-lifecycle-config-guide:用 Codex Hooks 做動態腳本級命令攔截
- /guides/codex-admin-permissions-business-workspace:企業工作區管理員權限與安全管控
參考資料
- OpenAI Codex 官方文檔:Rules — https://learn.chatgpt.com/docs/rules
- OpenAI Codex 開發者中心 — https://developers.openai.com/codex
0 條評論
還沒有評論,來搶沙發~