
結論先說
- 非交互模式入口是
codex exec(簡寫codex e),運行過程不打開全屏終端介面(TUI)。 - 輸出天然分流:執行進度打往
stderr,最終回覆只打往stdout,直接用>或管道|就能拿到乾淨結果。 - 預設是隻讀沙箱,且舊參數
--full-auto已廢棄;需要讓腳本改文件時,傳--sandbox workspace-write。 - 管道有兩種接法:傳了提示詞參數時,管道進來的
stdin當補充上下文;寫成codex exec -時,stdin直接當整條提示詞。 - 自動化解析有兩件利器:
--json把stdout變成逐行 JSONL 事件流,--output-schema強制最終回覆嚴格符合指定 JSON Schema。
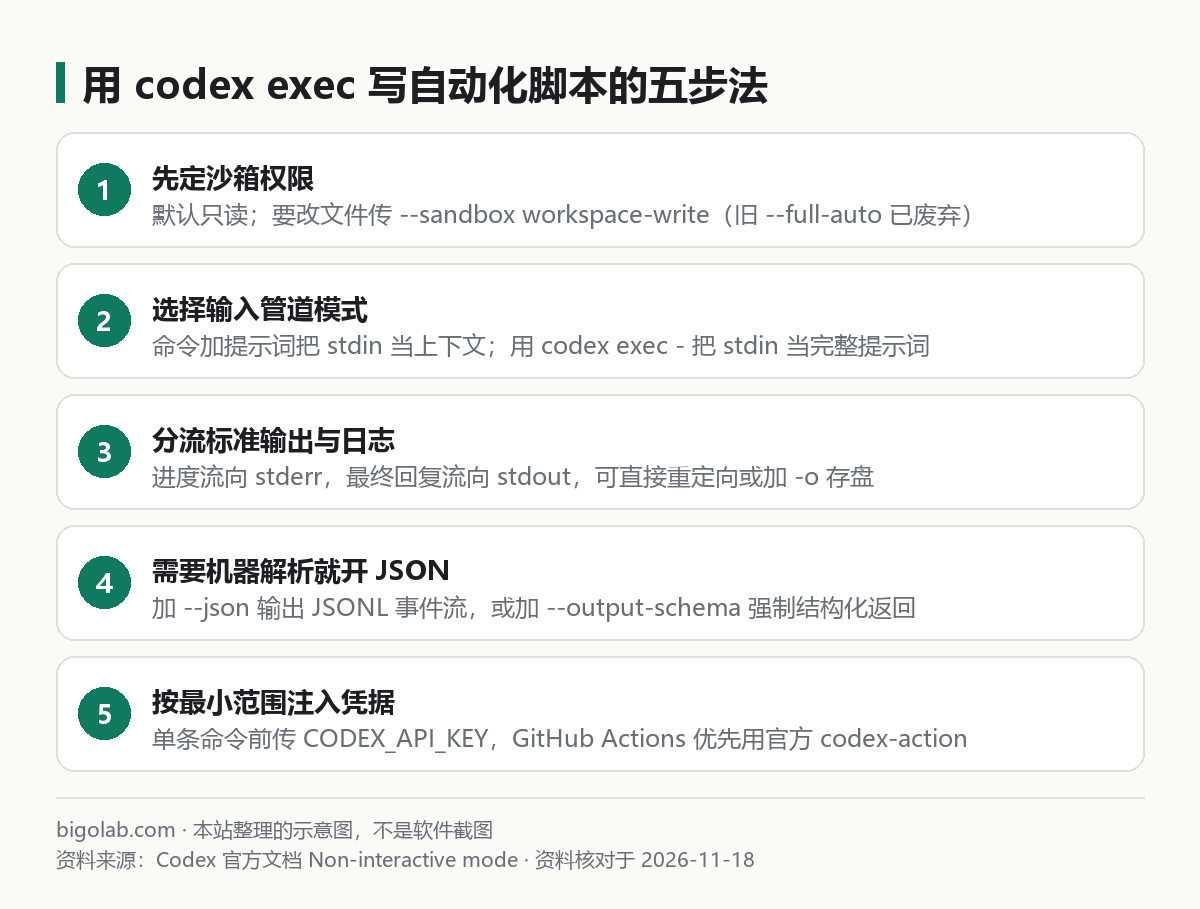
圖:本站根據 Codex 官方文檔:Non-interactive mode 整理的示意圖
本文根據 Codex 官方文檔《Non-interactive mode》與《Command line options》整理,資料核對於 2026-11-18。配圖為本站整理的示意圖,不是介面截圖。本站(bigolab.com)不是 OpenAI 官方網站。
適用於誰
- 想在 Shell 腳本、預提交檢查、定時巡檢或 CI 流水線裏無人值守調用 Codex 的開發者;
- 需要把報錯日誌通過管道餵給 Codex,再把返回結果存盤或傳給下游工具(如
jq、gh)的人; - 照舊教學寫
--full-auto報錯,想知道最新非交互權限與 JSON 輸出參數的人。
一、基礎命令與兩種 stdin 管道模式
最簡單的單次調用,直接把任務指令作為參數傳入:
bash
codex exec "總結當前倉庫目錄結構,列出最需要注意的 5 個風險點" > summary.md
因為運行日誌走 stderr、最終結論走 stdout,summary.md 裏只會寫入最後的總結正文。如果臨時跑批處理不想在 ~/.codex/sessions 留下會話文件,加上 --ephemeral。
當上遊命令(比如單測、日誌截取、curl)通過管道喂數據時,按指令來源選寫法:
- 模式 A:「指令 + 管道上下文」(命令帶提示詞參數,管道內容自動作為附加材料):
bash
npm test 2>&1 \
  | codex exec "彙總失敗的測試用例,並給出改動最小的修復方案" \
| tee test-triage.md- 模式 B:「管道即完整提示詞」(省略提示詞或顯式寫
-,適合由上游腳本動態拼好整段提示詞):
bash
cat prompt.txt | codex exec -
需要注意,Codex 預設強制檢查當前目錄是不是 Git 倉庫,以防誤傷非版本控制目錄;如果確定在安全的臨時目錄裏跑純文本處理,需顯式加上 --skip-git-repo-check。
二、沙箱與項目信任設定(別再用 --full-auto)
codex exec 預設運行在只讀(read-only)沙箱中,不能改代碼。按官方最新說明,舊版 --full-auto 參數已停止支持,腳本里請按最小權限改寫:
bash
# 允許在當前工作區改文件
codex exec --sandbox workspace-write "修復失敗的單測並重新運行驗證"

# 在工作區可寫基礎上,把越界審批請求交給自動安全審核處理
codex exec --sandbox workspace-write --approve-for-me "更新快照並跑通檢查"
只有在完全隔離的容器或一次性 CI 虛擬機裏,才考慮 --sandbox danger-full-access。沙箱與自動審核的完整規則見 Codex 權限與沙箱設定 與 Codex 命令被自動審核拒絕怎麼辦。
另外兩條容易在腳本里踩坑的加載規則:
- 未信任項目不加載
.codex/:即使開了可寫沙箱,本地codex exec也只對受信任項目加載倉庫內的.codex/config.toml和項目級 MCP 服務;首次在自動化目錄運行可傳--trust儲存信任狀態(不能與--ignore-user-config同用)。 - 純淨環境隔離:不想受本機
~/.codex/config.toml干擾時加--ignore-user-config;想跳過.rules規則文件時加--ignore-rules。若某個啟用的 MCP 服務配置了required = true但初始化失敗,codex exec會直接非零退出而不會靜默跳過(MCP 配置見 Codex 怎麼配置 MCP)。
三、機器可讀輸出:--json、-o 與 --output-schema
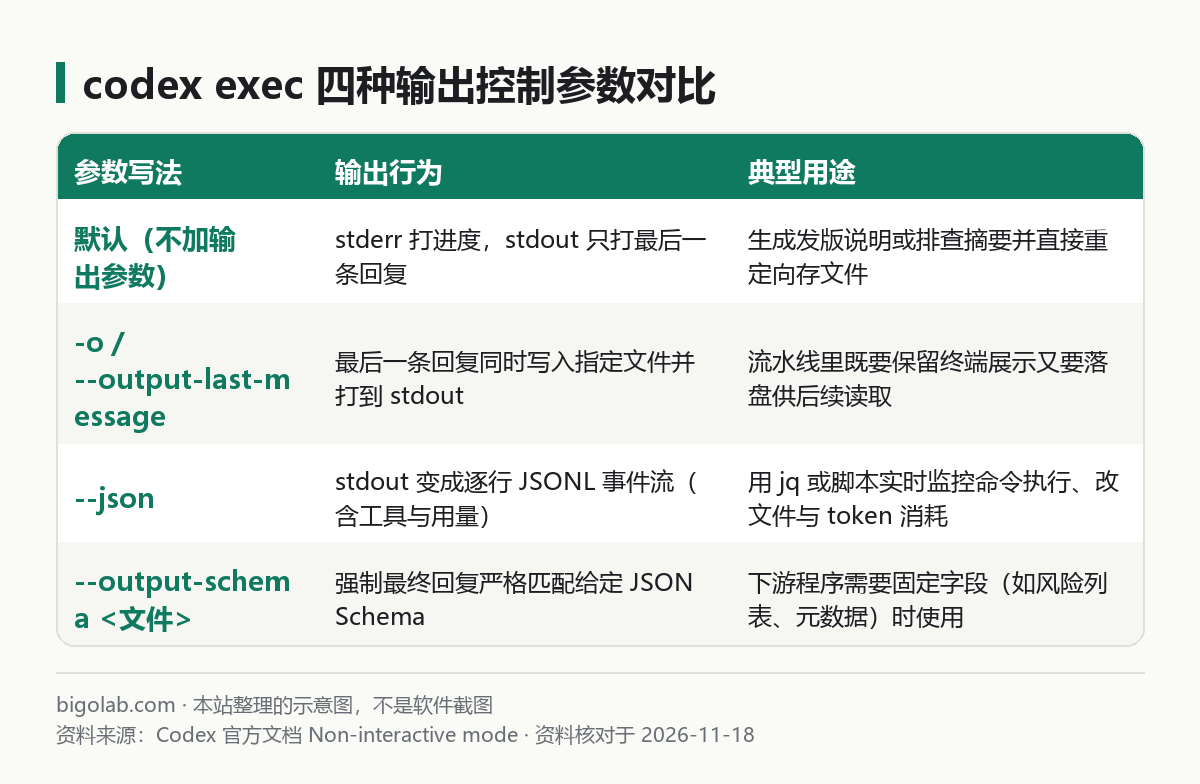
圖:本站根據 Codex 官方文檔:Non-interactive mode 整理的示意圖
寫流水線腳本時,純自然語言不好給下一步解析,官方提供了三種輸出控制參數:
1. 抓全量過程事件:--json
加上 --json 後,stdout 會變成每行一個 JSON 對象的 JSONL 流,包含 thread.started、turn.started、item.started、item.completed(涵蓋命令執行、文件修改、MCP 調用、網頁搜尋等)以及帶 token 統計的 turn.completed。若既想要 JSONL 流又想單獨拿最終結論文本,搭配 -o(即 --output-last-message):
bash
codex exec --json -o last-message.txt "檢查最近一次提交的潛在空指針問題" > events.jsonl
2. 強制返回固定 JSON 結構:--output-schema
先準備一份標準 JSON Schema 文件(注意頂層對象的 additionalProperties 設為 false),例如 schema.json:
json
{
  "type": "object",
  "properties": {
    "risk_level": { "type": "string" },
    "affected_files": { "type": "array", "items": { "type": "string" } }
  },
  "required": ["risk_level", "affected_files"],
  "additionalProperties": false
}
執行時傳入 --output-schema 並用 -o 落盤:
bash
codex exec "評估當前未提交改動的風險範圍" \
  --output-schema ./schema.json \
  -o ./risk-report.json
四、多步接續、工作樹與自動化憑據
- 兩階段流水線接續:第一步只審不改,第二步接着改,可用
codex exec resume --last "修復剛才找出的競態條件"(或傳指定<SESSION_ID>,會話恢復詳見 Codex 歷史會話在哪、怎麼恢復)。 - 隔離工作樹執行:加
--worktree(如codex exec --worktree "實現下一步"或codex exec fork <SESSION_ID> --worktree)可在受管 Git 工作樹中獨立改代碼,不污染主檢出。 - 憑據安全:
codex exec預設複用本機登入態;在無人值守環境推薦單條命令前注入CODEX_API_KEY=<密鑰> codex exec ...,不要在跑未知倉庫構建或測試代碼的整個 CI Job 頂層暴露OPENAI_API_KEY,以防被第三方依賴鉤子讀取。計費區別見 Codex 怎麼收費;本地個人交互與輕腳本若用訂閱額度跑,可在本站查看 ChatGPT Plus 充值說明。
常見問題
問:codex exec 和 codex review 有什麼區別?
答:codex review 是專門做非交互代碼審查的子命令(支持 --uncommitted、--base、--commit),而 codex exec 是通用的非交互執行入口,查日誌、改文件、抽結構化數據都能幹。
問:為什麼加了 --ephemeral 或 --output-schema 卻報錯缺提示詞?
答:官方命令參考規定,使用 --image、--output-schema、--output-last-message 或 --ephemeral 時,必須提供提示詞(可直接給字符串,或用 - 從 stdin 讀入)。
問:能在公共開源倉庫的 CI 裏把本機 ~/.codex/auth.json 拷過去跑嗎?
答:官方明確禁止在公共或開源倉庫這樣做。auth.json 內含帳號訪問令牌,等同密碼;CI 自動化應使用可隨時輪換的 API Key 或官方 GitHub Action。
相關教學
參考資料
- Codex 官方文檔:Non-interactive mode — https://learn.chatgpt.com/docs/non-interactive-mode
- Codex 官方文檔:Command line options — https://learn.chatgpt.com/docs/developer-commands
0 條評論
還沒有評論,來搶沙發~