
结论先说
- 它跑在 Codex Cloud 云端,不用你自己改写
.gitlab-ci.yml流水线脚本:配通连接器与项目 Webhook 后,GitLab 会把 MR 差异事件推给云端审查并将高信噪比意见贴回讨论区。 - GitLab.com 与企业自托管(Self-managed)走两条不同的授权链路:公有云直接连个人账号并建项目云环境;自托管实例需要工作区管理员在连接器后台配置服务账号(Service account)与最小范围令牌。
- 注册项目 Webhook 需要项目 Maintainer(维护者)或更高权限:普通只读成员无法往仓库写入事件回调开关。
- 想让审查懂你们项目的家规,在仓库放好
AGENTS.md:Codex 审 MR 时会自动读取仓库里的审查指引,默认聚焦严重故障隐患而不是琐碎排版挑刺。
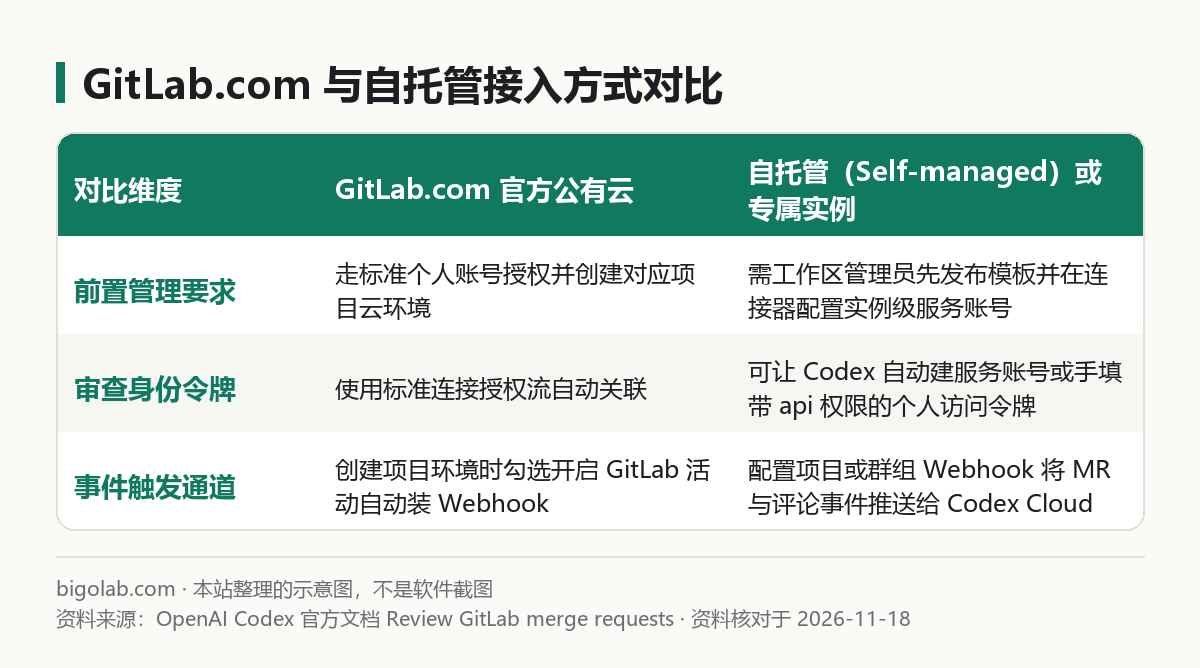
图:本站根据 OpenAI Codex 官方文档 Review GitLab merge requests 整理的示意图
本文根据 OpenAI Codex 官方文档《Review GitLab merge requests with Codex》整理,核对日期 2026-11-18。配图为本站整理的示意图,不是界面截图。本站(bigolab.com)不是 OpenAI 或 GitLab 官方网站。
适用于谁
- 搜「codex gitlab 代码审查」「gitlab merge request 接入 codex」的研发负责人与工程师;
- 团队仓库放在
GitLab.com或公司内网自托管(Self-managed / Dedicated)GitLab 上,想给每个合并请求(MR)加一道自动抓高危漏洞与逻辑缺陷的云端评审防线的人; - 想对比「用 Codex Cloud 原生连接器审 GitLab」和「在 GitLab Runner 容器里跑 CLI 审查」(见 /guides/claude-code-gitlab-ci-cd-merge-request-guide)哪种更省维护成本的架构师。
如果你平时做的是本地终端审查或 GitHub 审查,可先参考基础篇 /guides/codex-code-review;本文专门拆解 GitLab 合并请求云端集成的官方配置步骤。
一、情况 A:仓库托管在官方公有云 GitLab.com
如果你的项目直接在 GitLab.com 上,配置路径非常短:
- 绑定 GitLab 账号:先按标准连接流程在 ChatGPT / Codex 里关联你的 GitLab 账号;
- 创建项目云环境(必做):打开 Codex Cloud → Settings → Environments(云端环境基础见 /guides/codex-cloud-how-to-use),在仓库选择器里挑中你的 GitLab.com 项目创建环境——官方文档特别注明,在 GitLab.com 上启用代码审查必须先创建对应的项目环境;
- 勾选安装项目 Webhook:创建环境时,打开 启用来自 GitLab 的 Codex 活动(Enable Codex activity from GitLab) 开关。这一步会自动帮你在该仓库安装投递 MR、评论与议题事件的 Webhook(确保你当前绑定的账号在该项目拥有 Maintainer、Owner 或管理 Webhook 的权限)。
二、情况 B:公司内网自托管(Self-managed)或专属 GitLab 实例
企业自建实例涉及实例级安全边界,需要 ChatGPT 工作区管理员先在 Codex Cloud → Settings → Connectors 里为该实例配置专职审查身份(支持两种方式):
方式一:让 Codex 自动创建服务账号
管理员(需同时具备该 GitLab 实例管理员权限)在连接器页选择 设置服务账号(Set up service account) → 创建服务账号,明确勾选允许 Codex 介入的指定群组(Selected groups)或仅指定项目(Selected projects only)。系统会自动建好仅拥有对应范围 Developer 权限与 api 令牌的服务账号,避免给全局超级权限。
方式二:绑定你们自己预先建好的服务账号(最受安全团队欢迎)
- 在你们自己的 GitLab 后台新建一个专用服务账号,只在需要开启 AI 审查的群组或项目里授予 Developer 权限;
- 为该服务账号生成一枚勾选了
api范围、且过期时间距离当前不少于 30 天的个人访问令牌(PAT); - 回到 Codex 连接器后台选择 使用现有服务账号(Use an existing service account) 粘贴保存。令牌落库后即加密隐藏,后续轮换或吊销随时可在同一页面更换。
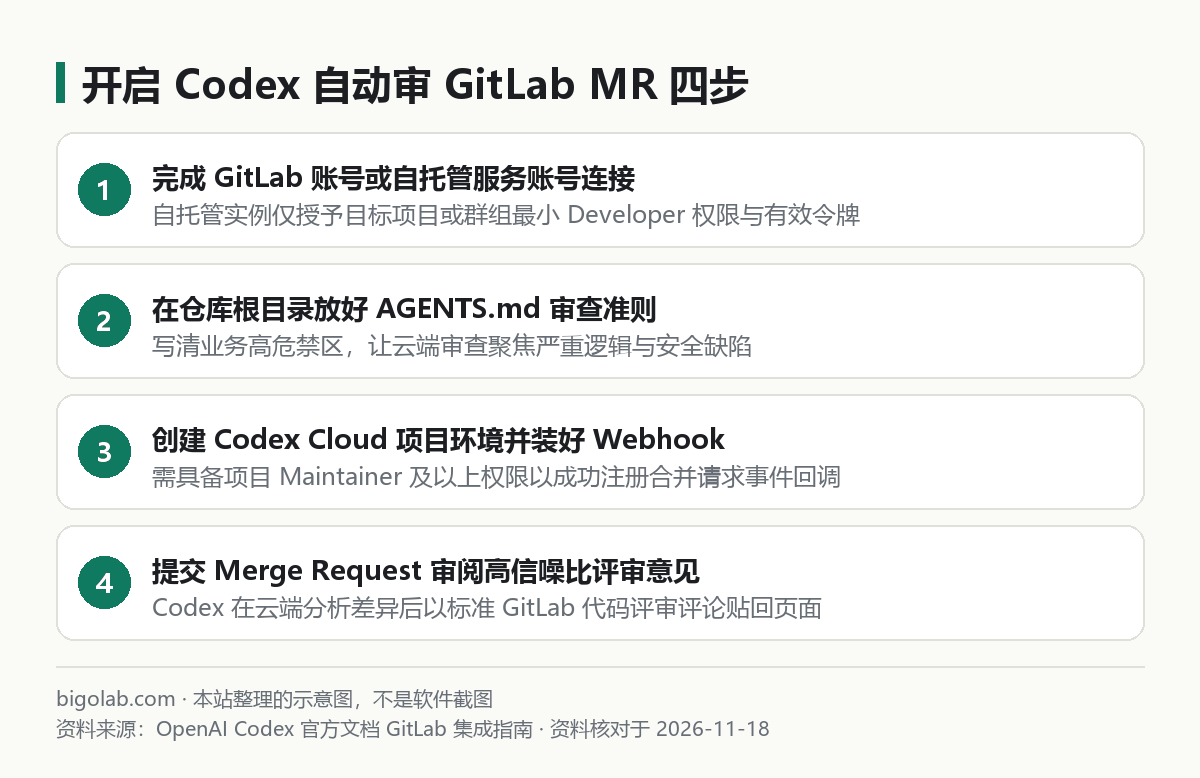
图:本站根据 OpenAI Codex 官方文档 GitLab 集成指南 整理的示意图
三、用 AGENTS.md 管住审查口径
无论走公有云还是自托管,想让云端审查员少报误报、抓准你们业务独有的雷区(比如「金额计算严禁使用浮点数」「所有对外查询接口必须校验租户 ID」),只需把审查要点写进仓库的 AGENTS.md(层级规则见 /guides/codex-agents-md-how-it-reads)。
个人或小团队日常评估开启云端审查与本地 CLI 联调的订阅方案时,也可参考 /chongzhi/chatgpt-plus 的整理说明。
常见问题
Q:配完环境提了新的 Merge Request,为什么 Codex 完全没过来评论?
按顺序查三处:第一,如果是自托管实例,检查服务账号的 PAT 令牌是否已过期(令牌失效后 Codex 无法响应任何 GitLab 事件);第二,进 GitLab 项目的 Settings → Webhooks 看最近一次推送返回状态码是不是 2xx;第三,确认该服务账号在当前目标仓库确实拥有 Developer 访问权。
Q:为什么在 Codex 桌面客户端里看不到给 GitLab 一键点「创建合并请求」的按钮?
按官方文档说明,目前 GitLab 集成尚处于测试阶段(Beta),桌面 App 内置的仓库快捷按钮(如一键建 PR)暂未包含在该测试版范围内,代码推送与评审交互主要在 Codex Cloud 与 GitLab 网页端完成。
相关教程
- /guides/codex-code-review:Codex 代码审查核心用法与触发命令
- /guides/codex-cloud-how-to-use:Codex Cloud 云端环境创建与配置教程
- /guides/codex-agents-md-how-it-reads:用
AGENTS.md定制项目专属编码与审查规则 - /guides/claude-code-gitlab-ci-cd-merge-request-guide:Claude Code 在 GitLab CI/CD 流水线审 MR 方案对比
参考资料
- OpenAI Codex 官方文档:Review GitLab merge requests with Codex — https://learn.chatgpt.com/docs/gitlab
- OpenAI Codex 开发者中心 — https://developers.openai.com/codex
0 条评论
还没有评论,来抢沙发~