
结论先说
- ChatGPT Business 原生支持域名验证、SAML 单点登录(SSO)与多因素认证(MFA),不需要为了用 SSO 专门买到 Enterprise。
- 必须先完成「域名验证(Domain verification)」,才能开启 SSO:通过往公司域名 DNS 添加一条专属 TXT 记录,向 OpenAI 证明贵司拥有该邮箱域名。
- 入口在
Workspace settings > Identity & access,必须使用 工作区所有者(Owner) 账号操作。 - 切忌跳过测试直接全局强制开启 SSO:先在身份提供商(IdP)里指派 1 到 2 个测试员工跑通登录闭环,确认无误再推向全员,防止把所有人锁在门外。
- Business 不含 SCIM 目录自动同步:配好 SSO 管的是「怎么验证身份登录」,员工入职拉进工作区、离职移出工作区仍需手动或用 CSV 管理(Enterprise 才带 SCIM)。
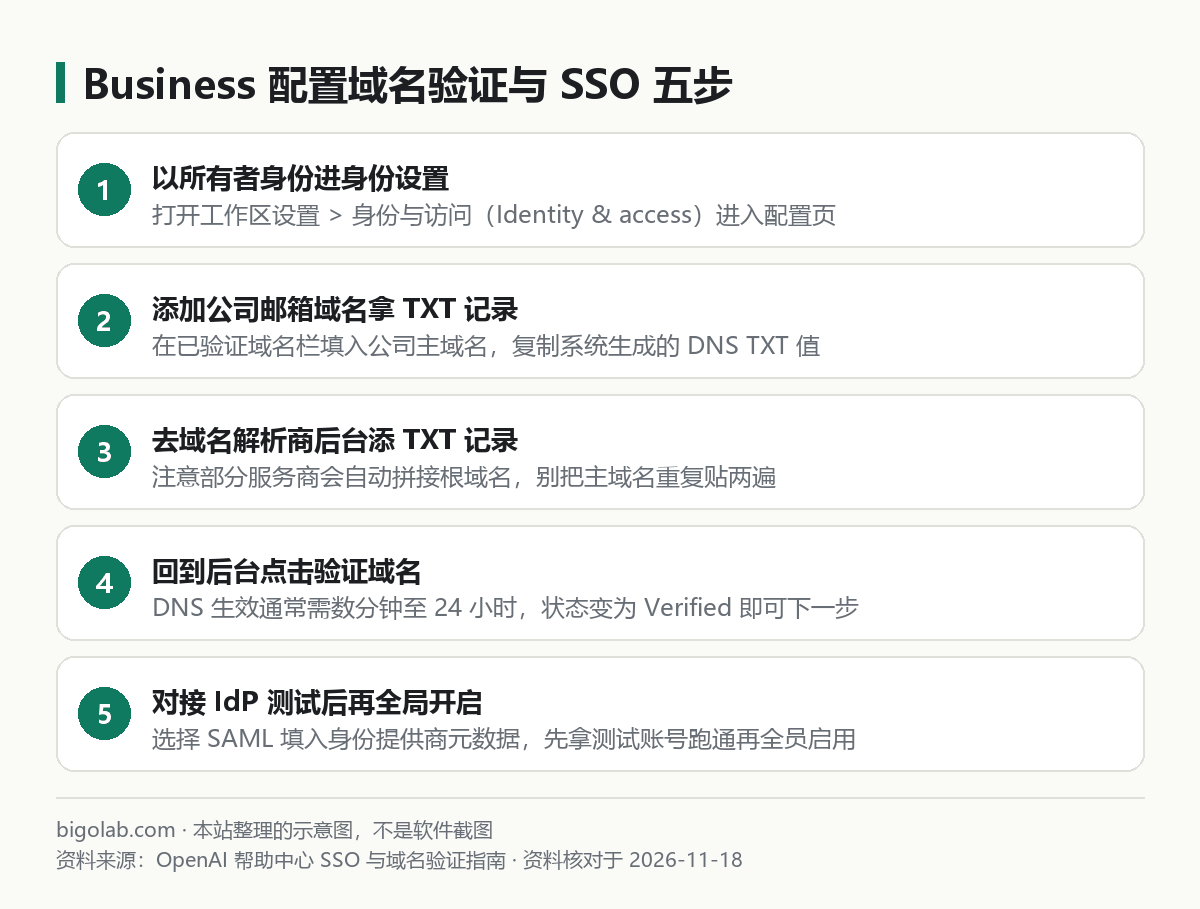
图:本站根据 OpenAI 帮助中心:SSO 与域名验证指南 整理的示意图
本文根据 OpenAI 帮助中心《SSO, SCIM, and Domain Verification Troubleshooting》及官方文档《User lifecycle management》《Pricing》整理,资料核对于 2026-11-18。配图为本站整理的示意图,不是界面截图。本站(bigolab.com)不是 OpenAI 官方网站。
适用于谁
- 公司开通了 ChatGPT Business,IT 管理员想接入 Okta、Microsoft Entra ID(原 Azure AD)等企业统一身份系统实现单点登录(SSO)的人;
- 在后台填完公司域名去配 DNS TXT 记录,点了半天验证却一直显示未通过的人;
- 想分清 Business 自带的 SSO 与更贵的 Enterprise 方案里的 SCIM 自动同步到底差在哪的人。
一、第一步:添加 DNS TXT 记录完成域名验证
只有证明你掌控公司的企业邮箱后缀(例如 @yourcompany.com),系统才允许你接管该域名下的单点登录策略。标准操作步骤如下:
- 用工作区所有者(Owner)账号登录 Business 工作区,打开 工作区设置(Workspace settings)> 身份与访问(Identity & access)(部分工作区会引导进入 Identity & provisioning 或管理员控制台,控制台总览见 ChatGPT Business 管理员控制台怎么用);
- 在 已验证域名(Verified Domains) 区域点击添加公司主邮箱域名;
- 页面会生成一组唯一的 Host / Name(主机记录) 和 Value / Content(TXT 记录值),完整复制备用;
- 登录你们公司的域名解析服务商后台(如 Cloudflare、阿里云万网、腾讯云 DNSPod、Route 53 等),新建一条类型为
TXT的解析记录,把刚才复制的主机记录和值贴进去保存; - 回到 ChatGPT 身份设置页点击 Verify / Check(验证域名),状态变为 Verified 即大功告成。
DNS 验证老不过的头号踩坑点:很多域名解析后台在填写主机记录时会自动帮你补上后面的根域名。比如系统让你填 _openai-challenge.yourcompany.com,如果你原封不动整串粘进 Cloudflare 或阿里云的主机记录框,实际解析出来的就变成了双层后缀 _openai-challenge.yourcompany.com.yourcompany.com,永远验证不过。遇到不通过时先用 nslookup -type=txt 或 dig txt 查一眼线上实际生效的记录名,再耐心等几分钟到 24 小时缓存刷新。
二、第二步:配置 SAML 单点登录(SSO)与 MFA
域名挂上 Verified 绿标后,同一页面下方的 Single Sign-On (SSO) 区域即可解锁:
- 点击 Set up SSO,选择协议类型(如 SAML);
- 复制 OpenAI 页面提供的单点登录回调地址(ACS URL)与实体 ID(Entity ID),到公司的身份提供商后台(Okta、Microsoft Entra ID、Google Workspace、OneLogin 等)新建一个 SAML 企业应用并填入;
- 反过来把身份提供商生成的 IdP 元数据链接(Metadata URL)或登录地址、X.509 签名证书填回 ChatGPT 配置页;
- 先做小范围联调:在 IdP 应用里先只勾选你自己的测试员工邮箱,开一个浏览器无痕窗口访问
chatgpt.com输入该企业邮箱,测试能否顺畅跳往公司统一登录页并成功进到正确的 Business 工作区; - 联调通过后再在 IdP 把应用分配给全体工作区成员,并按公司安全规范开启多因素认证(MFA)。
需要开通支持 SAML SSO 与商业隐私保护的团队工作区,可查看本站 ChatGPT Business 团队版定制。
三、认清 Business SSO 与 Enterprise SCIM 的边界
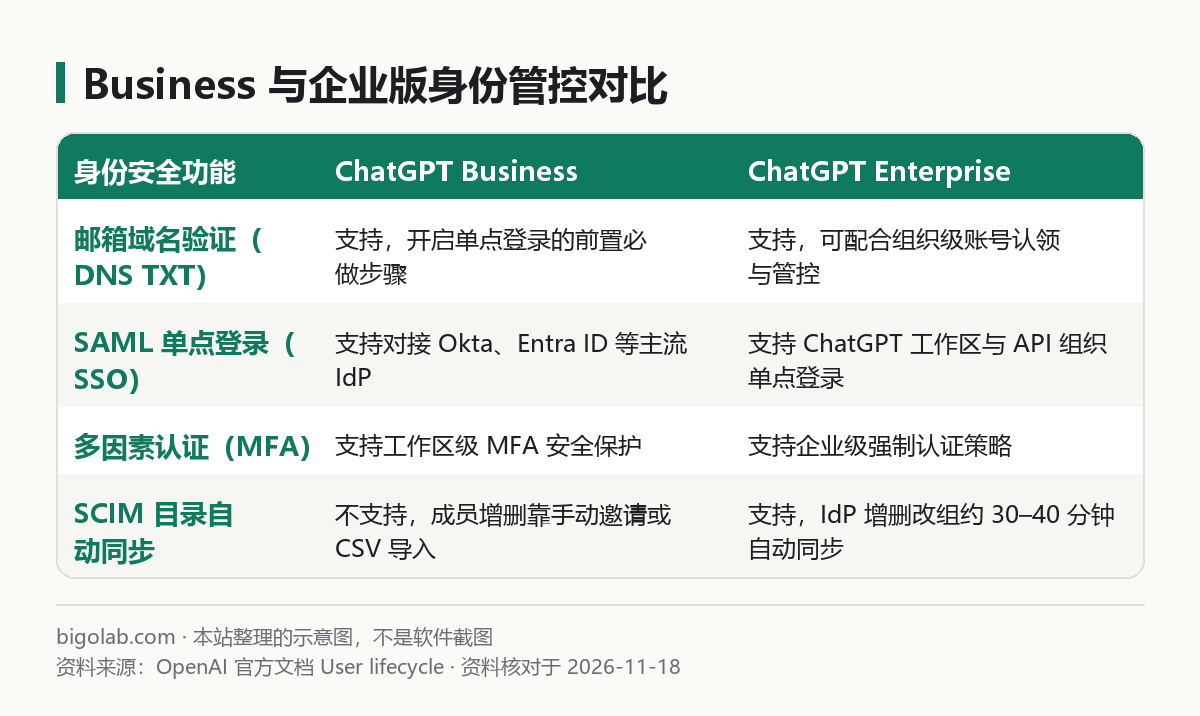
图:本站根据 OpenAI 官方文档:User lifecycle management 整理的示意图
很多 IT 管理员配完 SSO 后奇怪:「我在公司 Okta 里新加了一个员工,为什么 ChatGPT 成员列表里没自动多出他?」这是因为 SSO 负责认证(Authentication),SCIM 才负责自动开户与撤权(Provisioning):
- 在 ChatGPT Business 中:开启 SSO 后,成员用企业邮箱登录时会走公司 IdP 校验密码与二次验证;但邀请新人占席位仍要通过后台 Members 手动发邀请或上传 CSV(详见 ChatGPT Business 怎么开通、怎么加成员),员工离职时也要记得先在 IdP 撤销应用分配、再去 ChatGPT 后台移除成员并吊销令牌(详见 ChatGPT Business 成员离职后数据去哪)。
- 如果公司几百人必须全自动同步组织架构:只有升级到 ChatGPT Enterprise 或 Edu 才开放 SCIM 目录同步与基于群组的自定义角色分配(两档方案对比见 ChatGPT 企业版 Enterprise 和团队版 Business 有什么区别)。
常见问题
问:免费邮箱后缀(比如 @gmail.com、@qq.com、@163.com)能做域名验证开 SSO 吗?
答:不能。域名验证要求你能往该域名的权威 DNS 里写入 TXT 记录,公共邮箱域名归对应邮件服务商所有,只有贵司自己注册并持有管理权的企业域名才能验证。
问:验证通过后,DNS 后台那条 TXT 记录能顺手删掉吗?
答:不要删。许多云服务会定期复查域名下的验证 TXT 记录以确认域名所有权未发生转移,保留在 DNS 里不会影响任何正常邮件收发或网站访问。
问:开启工作区 SSO 之后,开发同事用 codex login 登录命令行也走 SSO 吗?
答:是的。用 ChatGPT 账号登录桌面端、IDE 扩展或 CLI 时,浏览器拉起的认证页识别到已启用 SSO 的企业域名后,会自动跳转到贵司的统一身份认证页面完成登录。
相关教程
- ChatGPT Business 管理员控制台怎么用
- ChatGPT Business 怎么开通、怎么加成员(含 CSV 导入)
- ChatGPT Business 成员离职怎么办:移除后数据与令牌回收
- ChatGPT 企业版 Enterprise 和团队版 Business 有什么区别
参考资料
- OpenAI 帮助中心:Troubleshooting SSO, SCIM, and Domain Verification — https://help.openai.com/en/articles/10489721-login-and-authentication-faq-s-and-troubleshooting-sso-scim-and-domain-verification
- OpenAI 官方文档:User lifecycle management — https://learn.chatgpt.com/docs/enterprise/user-lifecycle
- Codex 官方文档:Pricing — https://learn.chatgpt.com/docs/pricing
0 条评论
还没有评论,来抢沙发~