
結論先說
- 內網自簽名證書報錯的核心解法是配置
NODE_EXTRA_CA_CERTS:向企業 IT 安全管理員獲取包含根證書(Root CA)與中間證書(Intermediate CA)的完整.pem證書鏈文件,將其絕對路徑寫入settings.json的env塊中。 - 先試升級客戶端讀系統證書庫:新版 Claude Code 原生二進制安裝包(以及運行在 Node.js 22.15 及以上版本的安裝環境)支持讀取 Windows 證書管理器或 macOS 鑰匙串裏的系統受信證書;若 IT 已推送到系統庫,升級後常可直接使用。
- 嚴禁使用
NODE_TLS_REJECT_UNAUTHORIZED=0偷懶繞過:這會徹底關閉整條鏈路的 TLS 校驗,導致企業 API 令牌與業務源碼暴露在中間人劫持風險下。 - 對接企業內部 LLM 網關認準
ANTHROPIC_BASE_URL:配合網關簽發的鑑權令牌與託管設定鎖定,即可把部門全部流量收口到公司統一合規入口。 - Claude Code 訂閱與高配額開通入口:國內無境外卡可通過本站 iOS 免上號自助卡密開通 Claude Pro 會員 或 5 倍以上額度的 Claude Max 會員,完整檔位選型見 Claude Code 訂閱說明頁。
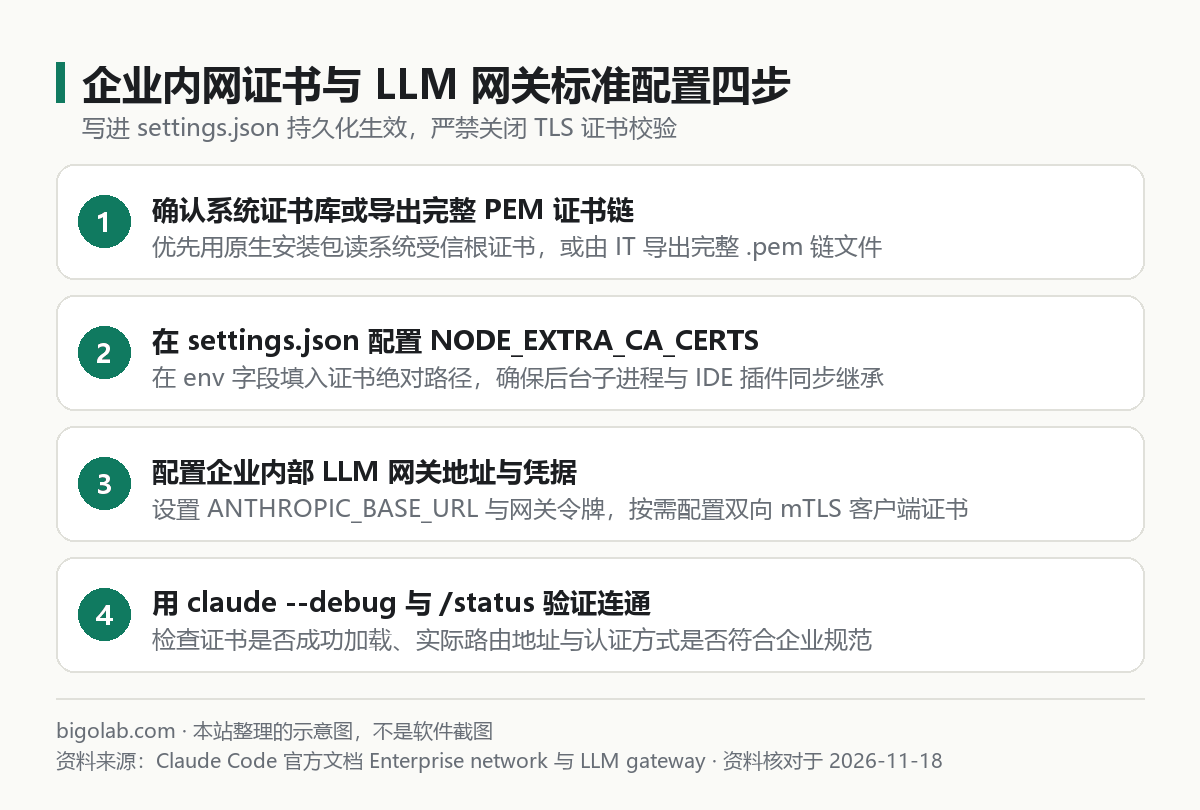
圖:本站根據 Claude Code 官方文檔:Enterprise network configuration 與 LLM gateway 整理的示意圖
本文根據 Claude Code 官方文檔《Enterprise network configuration》《LLM gateway configuration》《Settings》整理,資料核對於 2026-11-18。配圖為本站整理的示意圖,不是介面截圖。本站(bigolab.com)不是 Anthropic 官方網站。
適用於誰
- 搜「claude code 證書 報錯」「NODE_EXTRA_CA_CERTS claude code」,在公司內網電腦啟動就報
SELF_SIGNED_CERT_IN_CHAIN或UNABLE_TO_GET_ISSUER_CERT_LOCALLY的企業研發人員; - 公司安全部門部署了企業級 TLS 安全審計網關(如 Zscaler、Netskope)或內部私有 CA 簽發機構,瀏覽器能正常打開內網頁面但命令行工具握手失敗的人;
- 負責把團隊研發終端統一接入公司自建企業級 LLM 網關(Enterprise LLM Gateway)做身份鑑權、預算管控與合規留痕的平台工程師。
如果你遇到的是常規的帳號權限 403 或文件編輯報錯,可先對照 /guides/claude-code-common-errors。
一、配置 NODE_EXTRA_CA_CERTS 解決內網自簽名證書報錯
當企業內網安全網關採用內部私有 CA 重籤 TLS 流量,或者你們連接的公司內聯網關使用的是內網自簽發證書時,運行時預設內置的公共根證書列表不認識這傢俬有機構,就會直接拋出證書鏈不受信任異常。
按官方規範分三步根治:
1. 準備完整的 PEM 格式證書鏈
聯絡公司 IT 或網絡運維獲取企業內部 CA 證書。這裏最容易踩的坑是只導出了頂層根證書,漏掉了中間簽發證書(Intermediate CA),導致配完以後依然報 UNABLE_TO_GET_ISSUER_CERT_LOCALLY。
請確保文件為標準 Base64 文本編碼的 .pem 格式(打開能看到 -----BEGIN CERTIFICATE----- 字樣;如果是 .cer 或 .crt 二進制 DER 格式需先用 openssl x509 轉換),並把中間證書和根證書按順序拼接在同一個 corporate-ca-bundle.pem 文件裏。
2. 寫進 settings.json 而不是隻寫在臨時終端
如果在命令行裏臨時敲 export NODE_EXTRA_CA_CERTS=...,換個窗口、從 VS Code 插件啟動(見 /guides/claude-code-vscode)或派生後台任務時很容易丟失變量。官方推薦直接寫進 ~/.claude/settings.json(或由 IT 統一部署到系統級託管設定文件中,路徑優先級詳見 /guides/claude-code-settings-json):
json
{
  "env": {
    "NODE_EXTRA_CA_CERTS": "C:/ProgramData/CorpCerts/corporate-ca-bundle.pem"
  }
}
Windows 路徑在 JSON 裏建議統一用正斜槓 / 或雙反斜槓 \\,不要寫單反斜槓以免轉義報錯。
3. 開啟零信任雙向認證(mTLS,按需配置)
如果你們公司的零信任安全網關不僅校驗服務端證書,還強制要求員工電腦出示客戶端證書(Mutual TLS),官方原生支持在同一個 env 塊裏補齊客戶端證書與私鑰路徑:
json
{
  "env": {
    "NODE_EXTRA_CA_CERTS": "/etc/corp-certs/ca-bundle.pem",
    "CLAUDE_CODE_CLIENT_CERT": "/etc/corp-certs/client.pem",
    "CLAUDE_CODE_CLIENT_KEY": "/etc/corp-certs/client-key.pem"
  }
}
若私鑰文件設了保護口令,可額外加上 CLAUDE_CODE_CLIENT_KEY_PASSPHRASE 環境變量。
二、對接企業內部 LLM 網關(Enterprise LLM Gateway)
很多中大型企業不允許研發終端散裝持有上游雲廠商的原始密鑰,而是要求全部連向公司內網自建的統一 LLM 網關(後端再由網關集中對接 Anthropic API、Amazon Bedrock、Google Vertex AI 或 Microsoft Foundry,各雲平台差異見 /guides/claude-code-other-models-bedrock-vertex-foundry)。
按官方《LLM gateway configuration》文檔,只要公司網關暴露了兼容 Anthropic Messages 格式的接口,在 settings.json 中配置以下核心字段即可打通:
json
{
  "env": {
    "ANTHROPIC_BASE_URL": "https://llm-gateway.internal.example.com",
    "ANTHROPIC_AUTH_TOKEN": "YOUR_ENTERPRISE_GATEWAY_TOKEN",
    "NODE_EXTRA_CA_CERTS": "/etc/corp-certs/ca-bundle.pem",
    "CLAUDE_CODE_DISABLE_NONESSENTIAL_TRAFFIC": "1"
  }
}
關鍵字段說明如下:
ANTHROPIC_BASE_URL:將請求目標指向公司內聯網關根地址;企業管理員還可在系統級託管設定中配合allowedProviders策略鎖死僅允許連接合規端點;- 鑑權方式選擇:網關要求標準
Authorization: Bearer頭時用ANTHROPIC_AUTH_TOKEN;要求x-api-key頭時用ANTHROPIC_API_KEY;若公司使用短期動態刷新的 SSO 令牌,可在settings.json頂層配置apiKeyHelper腳本動態獲取;需要透傳自定義部門標識頭時則用ANTHROPIC_CUSTOM_HEADERS; CLAUDE_CODE_DISABLE_NONESSENTIAL_TRAFFIC:在嚴格限制外網出站的內網環境裏設為"1",可關掉自動更新檢查等非核心後台請求,減少防火牆告警日誌。
Claude Code 額度與成品號準備提示:長倉庫重構、子代理並行與高頻工具調用較消耗 5 小時與每週配額。自有帳號免密自助續費可看 Claude Pro 自助充值 與 Claude Max 充值頁;若尚未註冊帳號,也可了解 Claude Pro 成品號 或 Claude Max 5x 成品號(按 Anthropic 消費者條款禁止共享帳號且違規可終止無退款,成品號均明確標註不質保封號)。
三、網關斷流與握手異常排錯清單
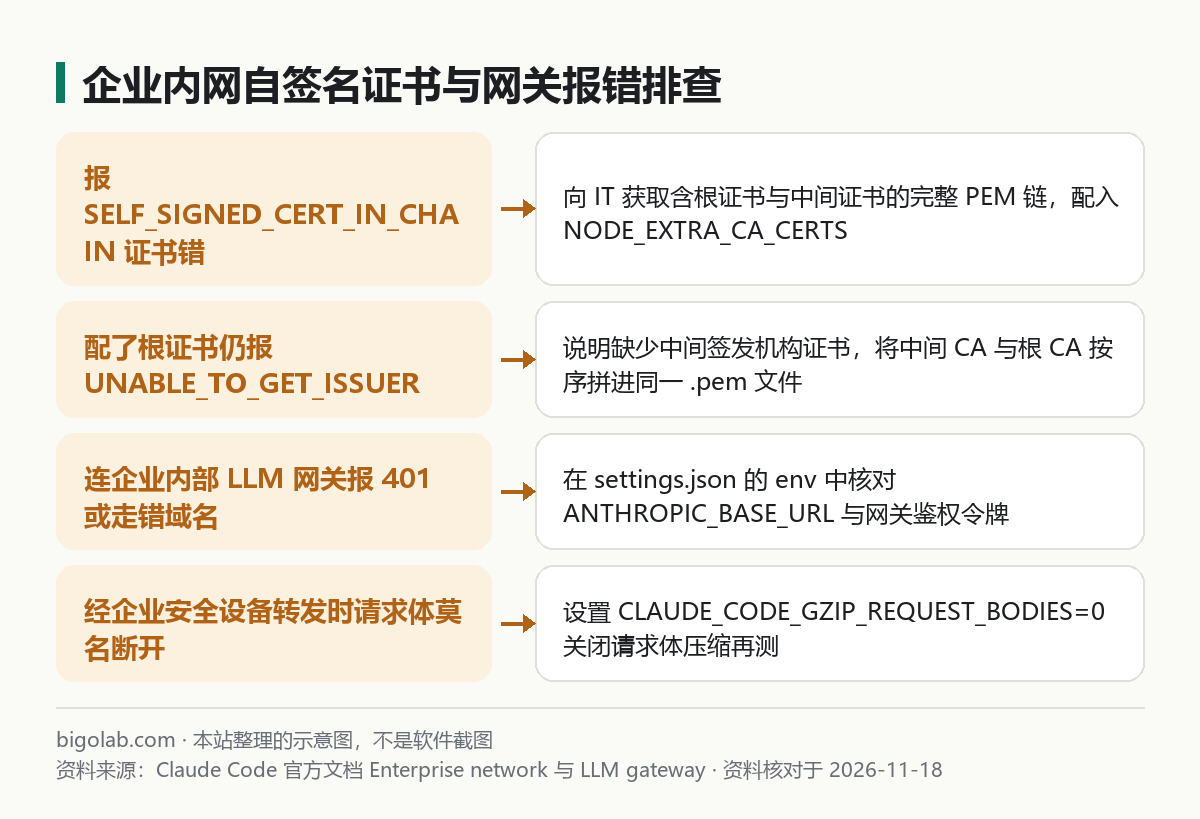
圖:本站根據 Claude Code 官方文檔:Enterprise network 與 LLM gateway 整理的示意圖
配完文件後,按下面兩步做最終驗收與疑難排查:
- 用
--debug與/status雙重核驗:在終端運行claude --debug,從啟動日誌裏確認自定義 CA 證書已被成功讀取且無格式報錯;進入會話後輸入/status,核對當前顯示的連接地址(Base URL)與鑑權來源是否確實落在了公司內聯網關上; - 排查內網安全裝置對壓縮請求體的攔截:部分企業老款安全網關或流量審計裝置無法正確解析開發者工具發出的 Gzip 壓縮請求體,表現為握手過了但一發長提示詞就報連接重置或 400。此時在
env中加入"CLAUDE_CODE_GZIP_REQUEST_BODIES": "0"關閉請求體壓縮即可恢復穩定。
對於沒有自建內聯網關基礎設施的中小研發團隊或獨立開發者,如果是在常規公網辦公環境下使用,直接採用官方帳號登入即可免去網關運維成本;需要核對個人與常規訂閱方案時,可參考本站 Claude Code 充值頁 的說明。
常見問題
問:我已經把 .pem 證書雙擊導入了 Windows 系統受信任的根證書頒發機構,還需要配 NODE_EXTRA_CA_CERTS 嗎?
答:如果你使用的是最新官方原生安裝版 Claude Code(或 Node.js 22.15+),通常會自動讀取系統證書存儲而無需重複配置;但在 WSL2 Linux 子系統裏,WSL 並不會自動繼承宿主 Windows 的系統證書庫,依然需要在 WSL 內單獨配置 NODE_EXTRA_CA_CERTS。
問:為什麼終端 CLI 連內網網關正常了,但沙箱化的桌面安裝包還是報證書錯誤?
答:部分受容器或應用商店沙箱隔離的圖形桌面包讀取不到你只寫在 .zshrc 裏的 Shell 環境變量。把 NODE_EXTRA_CA_CERTS 統一寫進 ~/.claude/settings.json 的 env 對象裏,各端才能一致讀取。
問:管理員怎麼防止員工自己改本地配置繞開公司 LLM 網關?
答:企業 IT 應把 ANTHROPIC_BASE_URL、NODE_EXTRA_CA_CERTS 與 allowedProviders 寫入操作系統只讀目錄的託管配置文件(Managed settings.json,如 Windows 的 C:\Program Files\ClaudeCode\managed-settings.json 或 Linux 的 /etc/claude-code/managed-settings.json),託管層優先級最高,個人配置無法覆蓋。
問:國內沒有海外銀行卡,怎麼給 Claude Code 開通 Pro 或 Max 訂閱?
答:可在 Claude Code 訂閱頁 選擇走 iOS 訂閱鏈路的 Claude Pro 自助卡密 或 Claude Max 充值,支持支付寶、微信支付與 AlipayHK,無需交出帳號密碼;若帳號彈出身份核驗也可查看 Claude KYC 認證人工協助(失敗不收費,封號不在質保範圍)。
相關教學
- Claude Code settings.json 配置詳解:文件位置、優先級與常用示例
- Claude Code 可以使用其他模型嗎:官方雲平台 Bedrock、Vertex、Foundry 說明
- Claude Code 常見報錯與解決:403、400、Error editing file、command not found
- Claude Code VS Code 插件使用教學:安裝、登入與常用操作
參考資料
- Claude Code 官方文檔:Enterprise network configuration — https://code.claude.com/docs/en/network-config
- Claude Code 官方文檔:LLM gateway configuration — https://code.claude.com/docs/en/llm-gateway
- Claude Code 官方文檔:Claude Code settings — https://code.claude.com/docs/en/settings
0 條評論
還沒有評論,來搶沙發~