
結論先說
- A2A(Agent2Agent)是解決「跨框架、跨系統、跨組織智能體互相溝通」的開放網絡協議,最初由 Google 聯合多家廠商發佈,現已交由 Linux 基金會開源治理(倉庫
a2aproject/A2A)。 - 它的設計前提是「把對方當成不透明的黑盒專家(Opaque Agent)」:調用方不需要知道對方內部用的是哪家大模型、寫了什麼系統提示詞、連了哪張私有數據庫表,只管按標準協議派發任務和拿結果。
- 整個協議靠四個核心概念轉起來:
Agent Card(公開能力名片)、Task(帶狀態機的長短週期任務)、Message / Part(多模態消息分片)以及Artifact(最終交付產物)。 - 底層完全複用成熟 Web 標準:直接跑在 HTTPS、JSON-RPC 2.0、gRPC 與 SSE 流式推送之上,配合標準的 OAuth 2.0 或令牌鑑權,不需要穿透特殊私有網關。
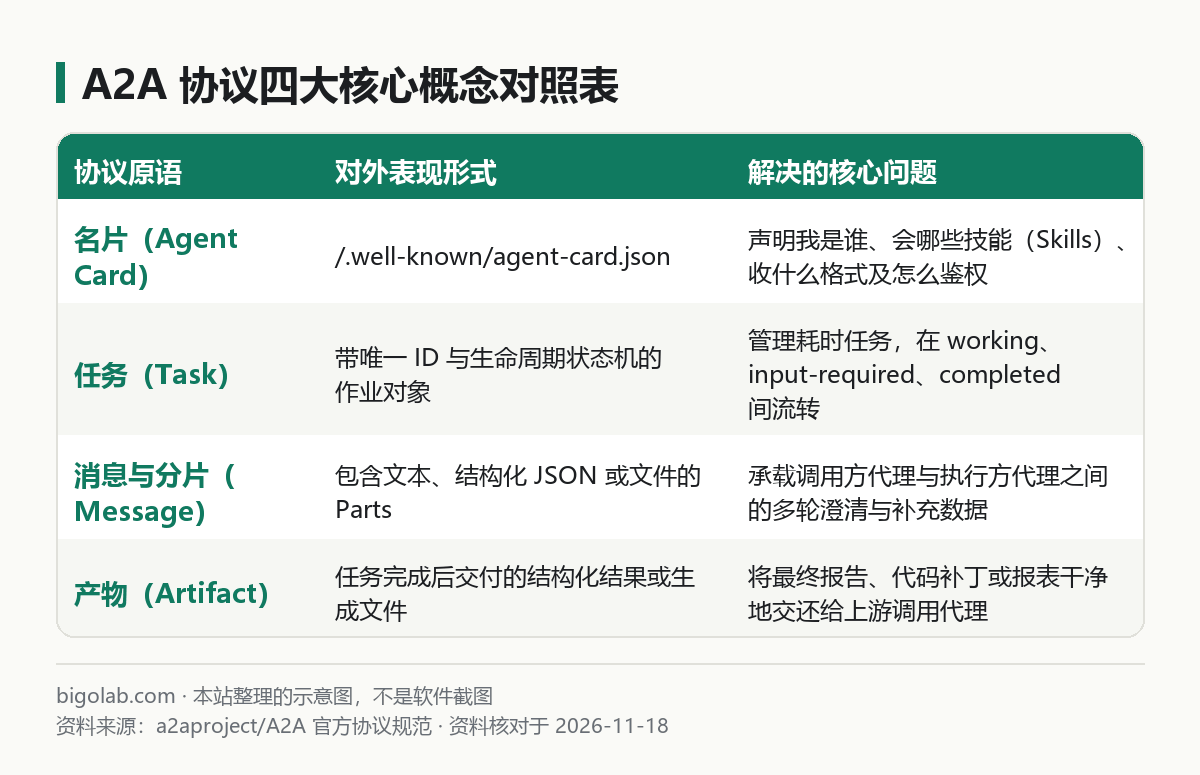
圖:本站根據 a2aproject/A2A 官方協議規範 整理的示意圖
本文根據 Linux 基金會旗下a2aproject/A2A官方協議文檔與a2a-protocol.org整理,核對日期 2026-11-18。配圖為本站整理的示意圖,不是介面截圖。本站(bigolab.com)不是相關基金會或 Google 官方網站。
適用於誰
- 搜「a2a 協議 使用」「agent2agent 協議是什麼」的開發者與架構師;
- 公司裏 A 部門用 Python + LangGraph 做了數據分析智能體,B 部門用 Java 或 .NET 做了工單審批智能體,想知道怎麼讓兩邊不用重寫就能標準互通的人;
- 聽說過 MCP 和 A2A 兩個熱門縮寫,想先把 A2A 自身的運行流程和接入步驟摸清的同學。
一、看懂一張 agent-card.json 就懂了一半 A2A
如果兩個獨立運行的智能體素不相識,上游總管怎麼知道遠端那個服務到底會幹什麼、該怎麼傳參?A2A 借鑑了互聯網常見的標準發現約定:每個對外提供服務的智能體都在固定路徑 /.well-known/agent-card.json 下暴露一份公開的 JSON 名片。
一份精簡的 Agent Card 結構長這樣:
json
{
  "name": "InvoiceAuditAgent",
  "description": "負責核驗採購報銷單據合規性並生成差異說明",
  "url": "https://audit-agent.example.internal/a2a",
  "version": "1.0.0",
  "capabilities": {
    "streaming": true,
    "pushNotifications": false
  },
  "defaultInputModes": ["text/plain", "application/json"],
  "defaultOutputModes": ["text/plain", "application/json"],
  "skills": [
    {
      "id": "verify_invoice",
      "name": "發票與合同金額比對",
      "description": "輸入發票編號與合同號,返回核驗結論與異常項列表",
      "tags": ["finance", "audit"]
    }
  ]
}
上游編排智能體先拉取這份名片,看到它支持 verify_invoice 技能且支持 streaming 流式推送,就能按名片聲明的安全方案帶上令牌向 url 發起任務。
二、為什麼不直接調普通 REST 接口,非要用 Task 狀態機?
普通業務接口大多是「毫秒級一問一答」;但智能體幹活往往有三個特殊痛點,A2A 的 Task 生命週期專門為此設計:
- 耗時長(幾秒到幾十分鐘):任務創建後進入
submitted→working,可通過 SSE 實時流式推送進度,或者掛後台回調通知; - 做到一半發現資訊不夠(
input-required):比如財務智能體查到一半發現缺一張附件,它會把任務狀態切為input-required發回追問,上游代理補發一條新Message後接着往下跑,不用從頭重來; - 支持多模態混合交付:
Message裏的Parts和最終產出的Artifacts既能裝純文本,也能裝結構化 JSON 數據塊或文件引用,天然適配傳報表、傳代碼補丁的協作場景。
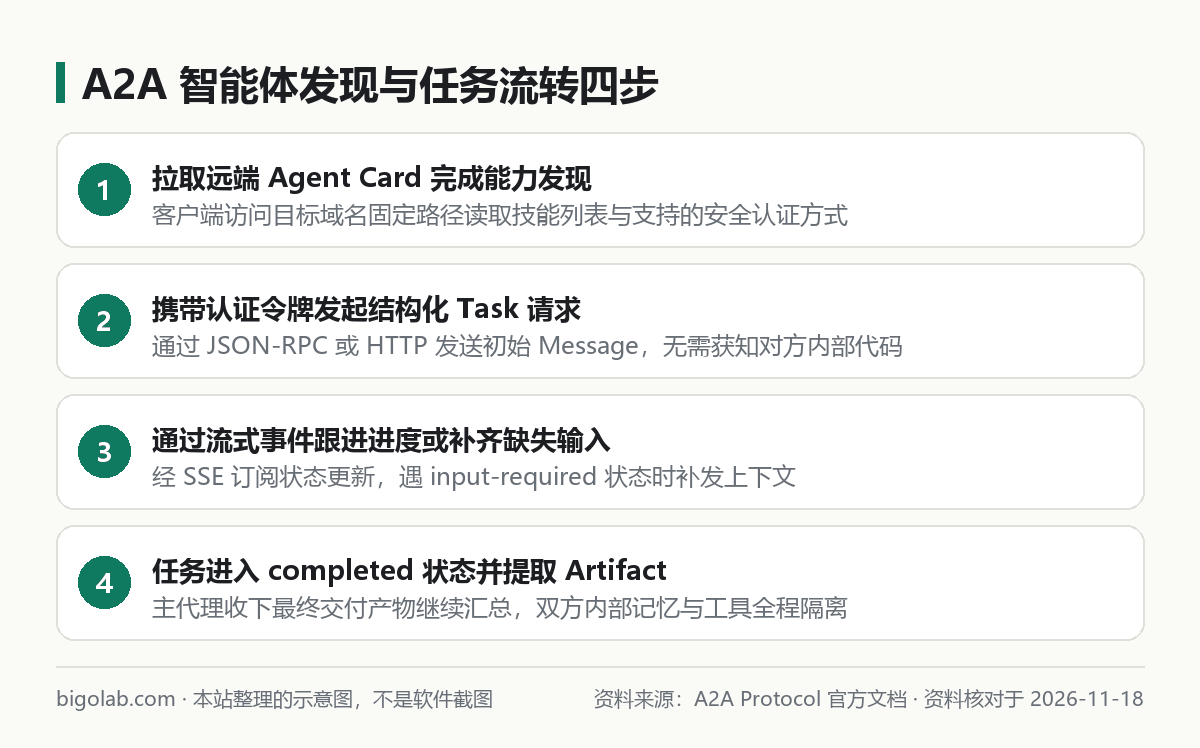
圖:本站根據 A2A Protocol 官方文檔 整理的示意圖
三、在 Python 項目裏怎麼快速用上 A2A
官方在 a2aproject 下維護了開箱即用的 Python SDK(a2a-sdk),不需要自己手拼底層 JSON-RPC 報文。接入通常分四步:
第一步:安裝官方 SDK
bash
pip install -U a2a-sdk uvicorn
第二步:把你現有的智能體包上一層執行器(服務端)
無論你內部是用 LangGraph、CrewAI 還是微軟新框架(見 /guides/autogen-status-microsoft-agent-framework-quickstart)寫的邏輯,只需實現 SDK 提供的 AgentExecutor 接口(在 execute 方法裏調用你自己的智能體並把結果寫入事件隊列),再搭配定義好的 AgentCard 掛到標準 ASGI 服務上啟動,服務就會自動暴露出 /.well-known/agent-card.json 和任務處理端點。
第三步:上游編排代理用客戶端發起調用
調用方智能體使用 A2AClient 指向目標地址,先解析遠端名片,隨後發送一條帶唯一任務 ID 的消息請求;如果遠端開啟了流式能力,客戶端直接異步遍歷流事件即可拿到中間狀態與最終 Artifact。
第四步:先小後大,別在單進程小項目裏過度設計
落地前一定要結合 /guides/multi-agent-what-is-when-to-use 與 /guides/multi-agent-orchestration-patterns 控制複雜度:如果你的兩個子代理本來就寫在同一個倉庫、跑在同一個 Python 進程裏,直接用框架自帶的內存級子代理調用最快最簡單;只有跨代碼倉庫、跨編程語言或跨部門權限邊界時,引入網絡級的 A2A 協議才真正划算。至於它和掛載本地工具的 MCP(見 /guides/mcp-model-context-protocol)如何配合,我們在下一篇詳細對比。
日常藉助大模型輔助閱讀英文協議規範或生成 AgentCard 校驗模型時,個人訂閱方案說明可參考 /chongzhi/chatgpt-plus。
常見問題
Q:使用 A2A 協議收費嗎?會不會綁定 Google Cloud?
完全免費,也不綁定任何特定雲廠商。A2A 是純開放通信規範(Apache 2.0 開源許可),你可以把它部署在自家內網機房、任意公有云或本機開發環境裏。
Q:兩個智能體通過 A2A 通信時,怎麼防止未授權調用或數據越權?
A2A 協議規範強制不在協議內部自造脆弱的私有加密,而是直接對齊企業標準 HTTP 安全層:在 Agent Card 的 securitySchemes 裏聲明要求的 OAuth 2.0、OpenID Connect 或 API Key 頭部,在網關與應用層按常規微服務標準做身份認證與細粒度權限攔截。
相關教學
- /guides/multi-agent-what-is-when-to-use:多智能體是什麼、什麼時候該拆多代理
- /guides/multi-agent-orchestration-patterns:編排者-工作者與交接模式詳解
- /guides/mcp-model-context-protocol:MCP 模型上下文協議快速入門
- /guides/autogen-status-microsoft-agent-framework-quickstart:原生支持 A2A 的微軟 Agent Framework 入門
參考資料
- Agent2Agent (A2A) Protocol 官方網站與規範 — https://a2a-protocol.org/
a2aproject/A2A官方 GitHub 倉庫 — https://github.com/a2aproject/A2A
0 條評論
還沒有評論,來搶沙發~