
結論先說
- ChatGPT Business 原生支持域名驗證、SAML 單點登入(SSO)與多因素認證(MFA),不需要為了用 SSO 專門買到 Enterprise。
- 必須先完成「域名驗證(Domain verification)」,才能開啟 SSO:通過往公司域名 DNS 添加一條專屬 TXT 記錄,向 OpenAI 證明貴司擁有該電郵域名。
- 入口在
Workspace settings > Identity & access,必須使用 工作區所有者(Owner) 帳號操作。 - 切忌跳過測試直接全局強制開啟 SSO:先在身份提供商(IdP)裏指派 1 到 2 個測試員工跑通登入閉環,確認無誤再推向全員,防止把所有人鎖在門外。
- Business 不含 SCIM 目錄自動同步:配好 SSO 管的是「怎麼驗證身份登入」,員工入職拉進工作區、離職移出工作區仍需手動或用 CSV 管理(Enterprise 才帶 SCIM)。
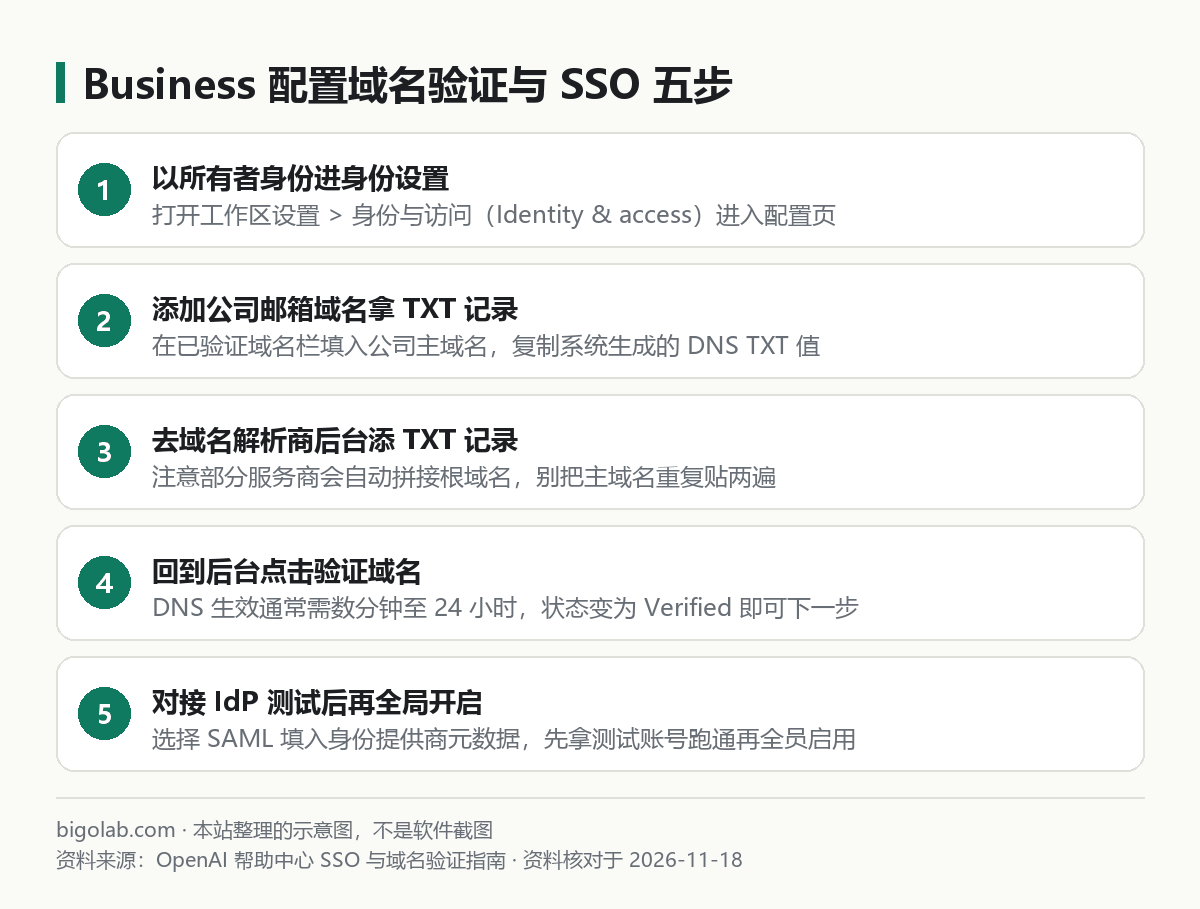
圖:本站根據 OpenAI 幫助中心:SSO 與域名驗證指南 整理的示意圖
本文根據 OpenAI 幫助中心《SSO, SCIM, and Domain Verification Troubleshooting》及官方文檔《User lifecycle management》《Pricing》整理,資料核對於 2026-11-18。配圖為本站整理的示意圖,不是介面截圖。本站(bigolab.com)不是 OpenAI 官方網站。
適用於誰
- 公司開通了 ChatGPT Business,IT 管理員想接入 Okta、Microsoft Entra ID(原 Azure AD)等企業統一身份系統實現單點登入(SSO)的人;
- 在後台填完公司域名去配 DNS TXT 記錄,點了半天驗證卻一直顯示未通過的人;
- 想分清 Business 自帶的 SSO 與更貴的 Enterprise 方案裏的 SCIM 自動同步到底差在哪的人。
一、第一步:添加 DNS TXT 記錄完成域名驗證
只有證明你掌控公司的企業電郵後綴(例如 @yourcompany.com),系統才允許你接管該域名下的單點登入策略。標準操作步驟如下:
- 用工作區所有者(Owner)帳號登入 Business 工作區,打開 工作區設定(Workspace settings)> 身份與訪問(Identity & access)(部分工作區會引導進入 Identity & provisioning 或管理員控制檯,控制檯總覽見 ChatGPT Business 管理員控制檯怎麼用);
- 在 已驗證域名(Verified Domains) 區域點擊添加公司主電郵域名;
- 頁面會生成一組唯一的 Host / Name(主機記錄) 和 Value / Content(TXT 記錄值),完整複製備用;
- 登入你們公司的域名解析服務商後台(如 Cloudflare、阿里雲萬網、騰訊雲 DNSPod、Route 53 等),新建一條類型為
TXT的解析記錄,把剛才複製的主機記錄和值貼進去儲存; - 回到 ChatGPT 身份設定頁點擊 Verify / Check(驗證域名),狀態變為 Verified 即大功告成。
DNS 驗證老不過的頭號踩坑點:很多域名解析後台在填寫主機記錄時會自動幫你補上後面的根域名。比如系統讓你填 _openai-challenge.yourcompany.com,如果你原封不動整串粘進 Cloudflare 或阿里雲的主機記錄框,實際解析出來的就變成了雙層後綴 _openai-challenge.yourcompany.com.yourcompany.com,永遠驗證不過。遇到不通過時先用 nslookup -type=txt 或 dig txt 查一眼線上實際生效的記錄名,再耐心等幾分鐘到 24 小時緩存刷新。
二、第二步:配置 SAML 單點登入(SSO)與 MFA
域名掛上 Verified 綠標後,同一頁面下方的 Single Sign-On (SSO) 區域即可解鎖:
- 點擊 Set up SSO,選擇協議類型(如 SAML);
- 複製 OpenAI 頁面提供的單點登入回調地址(ACS URL)與實體 ID(Entity ID),到公司的身份提供商後台(Okta、Microsoft Entra ID、Google Workspace、OneLogin 等)新建一個 SAML 企業應用並填入;
- 反過來把身份提供商生成的 IdP 元數據鏈接(Metadata URL)或登入地址、X.509 簽名證書填回 ChatGPT 配置頁;
- 先做小範圍聯調:在 IdP 應用裏先只勾選你自己的測試員工電郵,開一個瀏覽器無痕窗口訪問
chatgpt.com輸入該企業電郵,測試能否順暢跳往公司統一登入頁併成功進到正確的 Business 工作區; - 聯調通過後再在 IdP 把應用分配給全體工作區成員,並按公司安全規範開啟多因素認證(MFA)。
需要開通支持 SAML SSO 與商業私隱保護的團隊工作區,可查看本站 ChatGPT Business 團隊版定製。
三、認清 Business SSO 與 Enterprise SCIM 的邊界
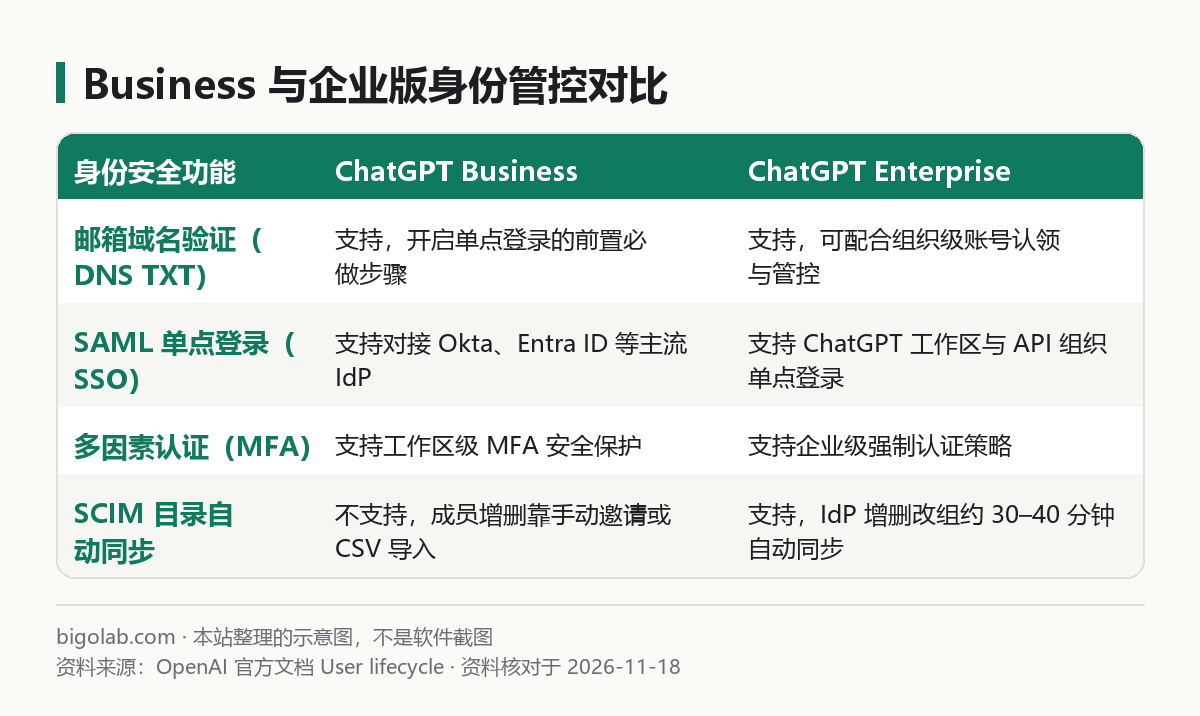
圖:本站根據 OpenAI 官方文檔:User lifecycle management 整理的示意圖
很多 IT 管理員配完 SSO 後奇怪:「我在公司 Okta 裏新加了一個員工,為什麼 ChatGPT 成員列表裏沒自動多出他?」這是因為 SSO 負責認證(Authentication),SCIM 才負責自動開戶與撤權(Provisioning):
- 在 ChatGPT Business 中:開啟 SSO 後,成員用企業電郵登入時會走公司 IdP 校驗密碼與二次驗證;但邀請新人佔席位仍要通過後台 Members 手動發邀請或上載 CSV(詳見 ChatGPT Business 怎麼開通、怎麼加成員),員工離職時也要記得先在 IdP 撤銷應用分配、再去 ChatGPT 後台移除成員並吊銷令牌(詳見 ChatGPT Business 成員離職後數據去哪)。
- 如果公司幾百人必須全自動同步組織架構:只有升級到 ChatGPT Enterprise 或 Edu 才開放 SCIM 目錄同步與基於群組的自定義角色分配(兩檔方案對比見 ChatGPT 企業版 Enterprise 和團隊版 Business 有什麼區別)。
常見問題
問:免費電郵後綴(比如 @gmail.com、@qq.com、@163.com)能做域名驗證開 SSO 嗎?
答:不能。域名驗證要求你能往該域名的權威 DNS 裏寫入 TXT 記錄,公共電郵域名歸對應電郵服務商所有,只有貴司自己註冊並持有管理權的企業域名才能驗證。
問:驗證通過後,DNS 後台那條 TXT 記錄能順手刪掉嗎?
答:不要刪。許多雲服務會定期複查域名下的驗證 TXT 記錄以確認域名所有權未發生轉移,保留在 DNS 裏不會影響任何正常電郵收發或網站訪問。
問:開啟工作區 SSO 之後,開發同事用 codex login 登入命令行也走 SSO 嗎?
答:是的。用 ChatGPT 帳號登入桌面端、IDE 擴展或 CLI 時,瀏覽器拉起的認證頁識別到已啟用 SSO 的企業域名後,會自動跳轉到貴司的統一身份認證頁面完成登入。
相關教學
- ChatGPT Business 管理員控制檯怎麼用
- ChatGPT Business 怎麼開通、怎麼加成員(含 CSV 導入)
- ChatGPT Business 成員離職怎麼辦:移除後數據與令牌回收
- ChatGPT 企業版 Enterprise 和團隊版 Business 有什麼區別
參考資料
- OpenAI 幫助中心:Troubleshooting SSO, SCIM, and Domain Verification — https://help.openai.com/en/articles/10489721-login-and-authentication-faq-s-and-troubleshooting-sso-scim-and-domain-verification
- OpenAI 官方文檔:User lifecycle management — https://learn.chatgpt.com/docs/enterprise/user-lifecycle
- Codex 官方文檔:Pricing — https://learn.chatgpt.com/docs/pricing
0 條評論
還沒有評論,來搶沙發~