
结论先说
.rules文件专门管「哪些命令允许跳出沙箱运行、哪些必须弹窗问、哪些直接封禁」,采用类似 Python 的 Starlark 配置语法编写。- 你在 CLI 交互界面顺手点的「允许该命令前缀」,底层正是自动追加到了用户目录
~/.codex/rules/default.rules里;想撤回误放行的命令,直接打开这个文件删掉对应段落重启即可。 - 多条规则同时命中时,「最严优先(
forbidden>prompt>allow)」:哪怕个人配置写了allow,只要项目或管理员规则写了forbidden,一律拦截。 - 自带防私货夹带能力:面对
git add . && 危险删除命令这类用&&拼接的复合命令,Codex 会用 Tree-sitter 把它拆开逐条过筛子,绝不会因为开头匹配了git add就整行放行。
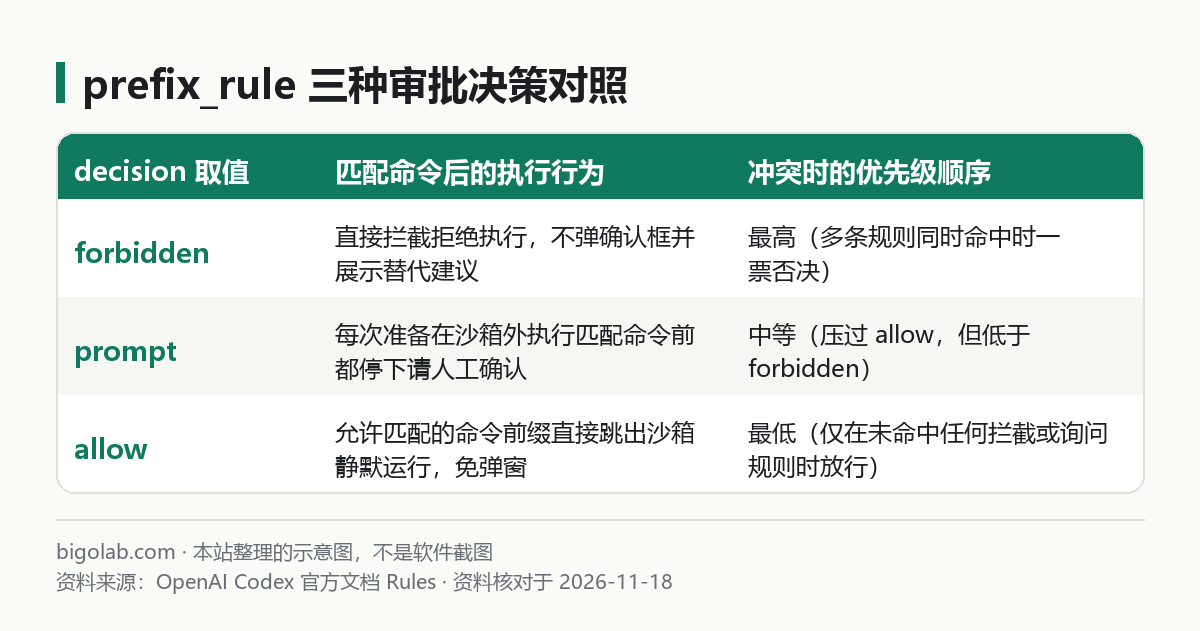
图:本站根据 OpenAI Codex 官方文档 Rules 整理的示意图
本文根据 OpenAI Codex 官方文档《Rules》整理,核对日期 2026-11-18。配图为本站整理的示意图,不是界面截图。本站(bigolab.com)不是 OpenAI 官方网站。
适用于谁
- 搜「codex rules 怎么写」「codex default.rules」「codex 命令白名单配置」的开发者;
- 在沙箱模式下(基础机制见 /guides/codex-permissions-sandbox)频繁需要调用需要联网的只读 CLI(比如查 GitHub PR、看内部工单),想把安全前缀固定放行、把高危命令彻底封死的人;
- 在终端里点过「加入允许列表」之后,好奇这条放行记录到底写进了电脑哪个文件、想手动编辑或删掉误点规则的人。
如果你遇到的是自动审查直接拦截了某条正常命令,也可先对照排查篇 /guides/codex-auto-review-denied-command。
一、规则文件放在哪,谁会生效
Codex 启动时会自动扫描所有生效配置层下的 rules/ 文件夹,按范围分三处:
- 个人用户级:
~/.codex/rules/*.rules(例如default.rules),对你本机所有项目生效; - 受信任项目级:仓库下的
.codex/rules/*.rules,方便团队随 Git 共享统一命令策略(前提是该项目的.codex/目录已被你标记为受信任); - 企业管理员强制层:管理员可在托管配置(如
requirements.toml,工作区权限见 /guides/codex-admin-permissions-business-workspace)中下发不可绕过的限制性prefix_rule。
二、标准 prefix_rule 写法与内置「启动自测」
和容易写歪的纯文本通配符不同,Codex 的 prefix_rule 按命令参数数组逐个位置精确匹配,而且极其贴心地内置了 match 和 not_match 自测断言——启动加载规则时如果断言没过,会当场报错提醒你改,不让写错的宽泛规则带病上岗。
新建或编辑 ~/.codex/rules/default.rules:
python
# 1. 允许只读查看和列出 GitHub PR 时需要人工确认(也可按需改为 "allow")
prefix_rule(
    pattern = ["gh", "pr", ["view", "list"]],
    decision = "prompt",
    justification = "允许在确认后查看远程 PR 信息",
    match = [
        "gh pr view 1024",
        "gh pr list --state open",
    ],
    not_match = [
        # 全局参数插在中间改变了前缀顺序,因此不会误命中
        "gh --repo owner/repo pr view 1024",
        "gh pr merge 1024",
    ],
)

# 2. 直接封禁强制推送等高危参数前缀,并给出文明替代提示
prefix_rule(
    pattern = ["git", "push", "--force"],
    decision = "forbidden",
    justification = "严禁使用 --force 覆盖远程历史,请改用普通推送或新建分支。",
)
看清两个很关键的语法细节:
- 同位置多选一用嵌套数组:上例的
["gh", "pr", ["view", "list"]]表示第 3 个参数既可以是view也可以是list,一条规则顶两条,不会误放行同级的merge或close; justification理由别省:当decision = "forbidden"拦截生效时,Codex 会把你写的这段理由直接反馈给模型——写清楚「请改用什么命令(例如用rg代替慢速grep)」,模型下一轮就会乖乖换路走,不会原地死磕报错。
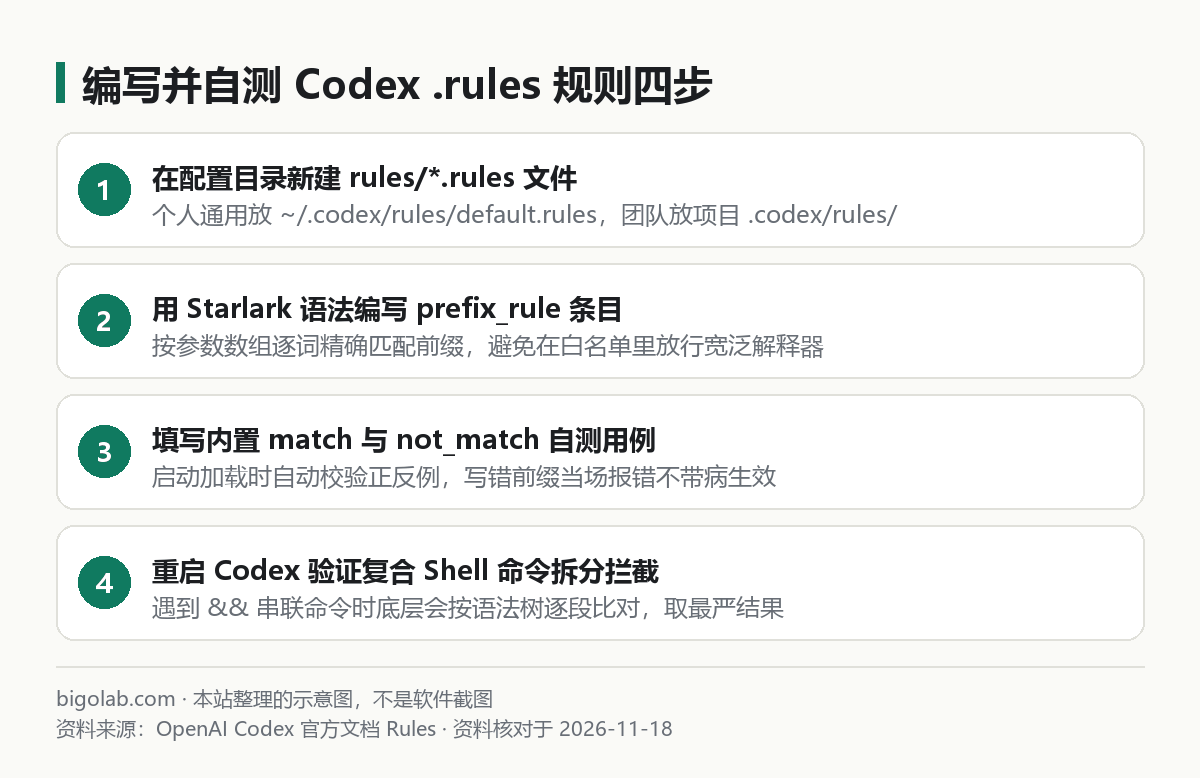
图:本站根据 OpenAI Codex 官方文档 Rules 整理的示意图
三、看懂复合 Shell 命令的「拆解与不拆解」边界
很多安全团队担心:大模型经常生成 bash -lc "命令A && 命令B",前缀规则会不会被绕过?官方文档专门解释了底层的拆分边界:
- 会自动安全拆开评估的情况:当脚本是由普通字面量单词通过
&&、||、;或管道|线性串联时,Codex 用语法树将它拆成独立子命令逐个查规则,只要其中任意一段落入未放行或forbidden,整条请求都会被拦住; - 不会拆开(直接走严格审批)的情况:一旦脚本里包含了重定向(
>、>>)、命令替换($(...))或内联环境变量赋值(FOO=bar),Codex 不会冒险瞎拆放行。如果你需要对更复杂的参数内容做深度脚本校验,建议配合PreToolUse钩子一起使用(见 /guides/codex-hooks-json-lifecycle-config-guide)。
平时开启默认智能审批(Smart approvals)时,Codex 在请求沙箱外提权时也会主动给你拟好一段建议的 prefix_rule——点确认前务必扫一眼前缀是不是把 python -c 或 bash -c 这种万能解释器放进去了(绝对不要对任意代码解释器设无条件 allow)。需要核对 Codex 所属各档 ChatGPT 官方订阅权益的读者,可参考 /chongzhi/chatgpt-plus。
常见问题
Q:改完 .rules 文件为什么在当前开着的终端里没立刻生效?
Codex 在启动阶段集中扫描并校验所有配置层的 rules/ 目录。手动编辑保存 .rules 文件后,退出重开一次 Codex 会话即可加载新规则。
Q:为什么我放行了 ["gh", "pr", "view"],模型敲 gh --repo xxx pr view 还是弹窗了?
因为 prefix_rule 是严格的从左到右参数位置前缀匹配——插在第 2 位的 --repo 打断了 pr 的位置。你可以在项目 AGENTS.md 里顺手交代一句「调用 gh 时把子命令写在最前面,把 --repo 等选项放在末尾」,既安全又能稳定命中规则。
相关教程
- /guides/codex-permissions-sandbox:Codex 沙箱模式与审批策略全景指南
- /guides/codex-auto-review-denied-command:Codex 自动审查拒绝命令的原因与处理
- /guides/codex-hooks-json-lifecycle-config-guide:用 Codex Hooks 做动态脚本级命令拦截
- /guides/codex-admin-permissions-business-workspace:企业工作区管理员权限与安全管控
参考资料
- OpenAI Codex 官方文档:Rules — https://learn.chatgpt.com/docs/rules
- OpenAI Codex 开发者中心 — https://developers.openai.com/codex
0 条评论
还没有评论,来抢沙发~