
結論先說
- 查「誰攔了我」第一步永遠是敲
/permissions:面板會把合併後的生效規則按Allow、Ask、Deny分類列出,並在每條規則旁標明它來自哪一層配置文件。 deny跨所有層級一票否決:判定順序永遠是deny→ask→allow。哪怕你在本地.claude/settings.local.json寫了allow,只要用戶全局~/.claude/settings.json或企業託管配置裏有一條匹配的deny,照樣會被攔死。- 帶
&&或管道的複合命令要求「每一段」都被放行:只寫了Bash(npm test *)時,如果模型拼出cd frontend && npm test,因為cd沒在白名單裏,整條命令仍會退回彈窗詢問。 - 報只讀文件系統或裝包聯網超時,多半是
/sandbox沙箱攔的:應用層/permissions不管子進程底層聯網,Shell 里拉包被拒要去sandbox.network.allowedDomains加域名白名單。 - Claude Code 訂閱與高配額開通入口:國內無境外卡可通過本站 iOS 免上號自助卡密開通 Claude Pro 會員 或 5 倍以上額度的 Claude Max 會員,完整檔位選型見 Claude Code 訂閱說明頁。
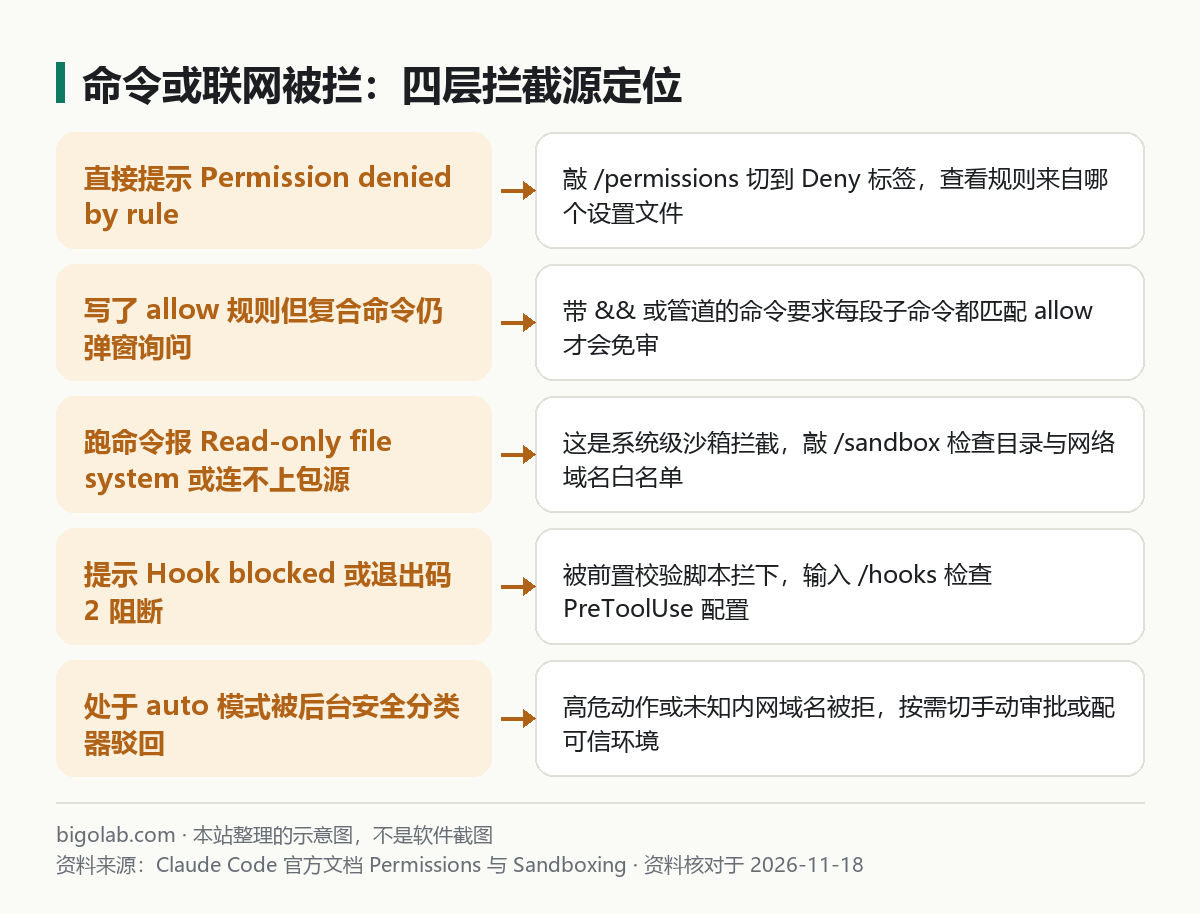
圖:本站根據 Claude Code 官方文檔:Configure permissions 與《Sandboxing》整理的示意圖
本文根據 Claude Code 官方文檔《Configure permissions》《Configure the sandboxed Bash tool》《Settings》整理,資料核對於 2026-11-18。配圖為本站整理的示意圖,不是介面截圖。本站(bigolab.com)不是 Anthropic 官方網站。
適用於誰
- 搜「claude code permissions 排查」「claude code 命令被攔截」,明明在項目配置裏加了放行規則,命令卻還是被直接拒絕或反覆彈窗的人;
- 拉下團隊倉庫後發現某些目錄讀不了、連不上私有 npm 源,分不清到底是哪份
settings.json、系統沙箱還是鉤子在攔路的開發者; - 在 Windows 上配了一條
Bash拒絕規則後,突然發現 PowerShell 工具消失不見的人。
如果你還沒了解過六種基礎模式或想減少日常確認彈窗,可先看 Claude Code 權限模式詳解 與 別讓 Claude Code 一直問你能不能執行,本文專注解決規則衝突與被攔溯源。
一、第一步:用 /permissions 反查規則來自哪份文件
Claude Code 啟動時會同時合併五處配置的權限數組(文件具體路徑見 Claude Code settings.json 配置詳解)。自己手改單個 JSON 很容易漏看別的層:
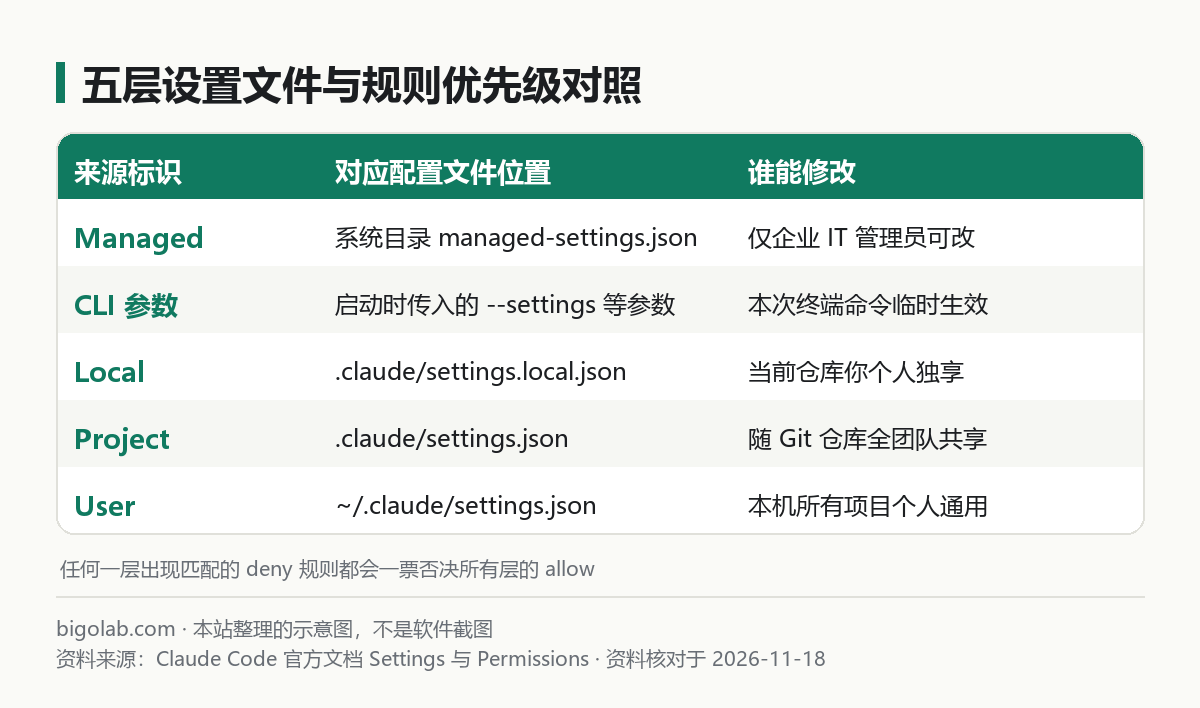
圖:本站根據 Claude Code 官方文檔:Settings 整理的示意圖
在交互會話裏輸入 /permissions 打開管理面板:
- 按方向鍵切到 Deny(拒絕) 或 Ask(詢問) 標籤頁;
- 找到疑似攔住當前工具的條目,看右側括號裏的來源標識——顯示
(local)代表在.claude/settings.local.json(通常是以前彈窗誤點過儲存留下的),顯示(project)代表在團隊提交的.claude/settings.json,顯示(user)代表在~/.claude/settings.json,顯示(managed)則是由公司 IT 統一下發鎖定、個人無法刪除; - 對個人誤加的
(local)或(user)規則,直接在面板裏選中按提示刪除即可當場生效。
二、第二步:排查三條最隱蔽的通配符失配細節
如果 Deny 里根本沒東西,但你寫的 allow 規則就是匹配不上,逐條核對以下三個語法坑:
- 複合命令與參數前綴變形:
Bash(git push *)只匹配以git push開頭的簡單命令;如果模型加了全局參數寫成git -C ./app push,前綴變成了git -C,規則就會失效。同理,&&、;或管道|連接的多段命令,必須每一段子命令都命中allow才能免確認直通。 Read拒絕規則會連坐封鎖Edit和Write:官方明確說明,如果你為了省上下文寫了Read(./config/**)放進deny,Claude 對該目錄下任何文件的修改和新建也會同步被拒。- Windows 路徑格式與 PowerShell 自動停用:
- 在權限規則裏寫 Windows 盤符路徑時,底層會先轉成 POSIX 風格再匹配,例如攔整個 D 盤下的密鑰應寫
Read(//d/**/.env)而不是反斜槓; - 在裝了 Git Bash 的 Windows 電腦上,只要你在配置裏寫了哪怕一條
Bash(...)的deny規則,Claude Code 為防止模型換用另一個 Shell 繞過限制,會自動悄悄關閉原生 PowerShell 工具。解決辦法是給 PowerShell 補上對等的拒絕規則(如PowerShell(git push *)),或在環境變量裏顯式設CLAUDE_CODE_USE_POWERSHELL_TOOL=1。
三、第三步:分清是不是 /sandbox 網絡白名單或鉤子攔的
有時 /permissions 面板乾乾淨淨,命令跑出去卻報 Operation not permitted、Read-only file system,或者 npm install、curl、gh pr list 全部連接被拒。這說明攔截髮生在操作系統沙箱層(原理見 Claude Code 沙箱(sandbox)是什麼)。
開啟沙箱後,Shell 命令及子進程沒有直接出網通道,所有請求都經過本機代理按域名白名單過濾。輸入 /sandbox 查看狀態,若確認是網絡被攔,在 .claude/settings.json 或 ~/.claude/settings.json 的 sandbox.network.allowedDomains 裏補上需要的包源和代碼託管域名:
json
{
  "sandbox": {
    "enabled": true,
    "network": {
      "allowedDomains": [
        "github.com",
        "*.githubusercontent.com",
        "registry.npmjs.org",
        "pypi.org",
        "files.pythonhosted.org"
      ]
    }
  }
}
如果既不是權限數組也不是沙箱,報錯裏帶有 Hook 字樣,輸入 /hooks 查看是否有團隊配置的 PreToolUse 腳本返回了退出碼 2 強制攔截。
相比公司電腦受企業 managed-settings.json 嚴格鎖死權限,個人在本機做獨立項目開發時擁有完整的設定文件控制權;需要為個人帳號開通或續期官方訂閱的開發者,可查看本站 Claude Code 訂閱充值頁 或 Claude Pro 方案。
常見問題
問:為什麼我在項目 .claude/settings.json 裏寫了 "defaultMode": "bypassPermissions" 卻完全不生效?
答:這是官方故意設計的安全防線。為防止惡意倉庫通過提交配置文件替打開項目的開發者靜默關掉所有安全檢查,項目級配置裏的 "bypassPermissions" 和 "auto" 預設模式都會被忽略。
問:MCP 工具在 /permissions 裏該怎麼寫整組放行或攔截?
答:寫 mcp__伺服器名 即可代表該 MCP 伺服器下的全部工具,寫 mcp__伺服器名__具體工具名 則精確控制單個工具;注意不要在後面隨便加 :* 通配符。
問:開啟了沙箱,命令寫不了上級兄弟目錄怎麼辦?
答:沙箱預設只允許寫入當前啟動目錄及臨時目錄。確需跨目錄寫入時,啟動加 --add-dir ../shared-lib 或在設定文件的 permissions.additionalDirectories 裏聲明額外工作目錄。
問:國內沒有海外銀行卡,怎麼給 Claude Code 開通 Pro 或 Max 訂閱?
答:可在 Claude Code 訂閱頁 選擇走 iOS 訂閱鏈路的 Claude Pro 自助卡密 或 Claude Max 充值,支持支付寶、微信支付與 AlipayHK,無需交出帳號密碼;若帳號彈出身份核驗也可查看 Claude KYC 認證人工協助(失敗不收費,封號不在質保範圍)。
相關教學
- Claude Code 權限模式詳解:auto、手動、plan、bypass 與權限規則配置
- 別讓 Claude Code 一直問你能不能執行:allow 規則與模式切換
- Claude Code 沙箱(sandbox)是什麼:限制命令讀寫文件與訪問網站
- Claude Code settings.json 配置詳解:文件位置、優先級與常用示例
參考資料
- Claude Code 官方文檔:Configure permissions — https://code.claude.com/docs/en/permissions
- Claude Code 官方文檔:Configure the sandboxed Bash tool — https://code.claude.com/docs/en/sandboxing
- Claude Code 官方文檔:Settings — https://code.claude.com/docs/en/settings
0 條評論
還沒有評論,來搶沙發~