
结论先说
- 查「谁拦了我」第一步永远是敲
/permissions:面板会把合并后的生效规则按Allow、Ask、Deny分类列出,并在每条规则旁标明它来自哪一层配置文件。 deny跨所有层级一票否决:判定顺序永远是deny→ask→allow。哪怕你在本地.claude/settings.local.json写了allow,只要用户全局~/.claude/settings.json或企业托管配置里有一条匹配的deny,照样会被拦死。- 带
&&或管道的复合命令要求「每一段」都被放行:只写了Bash(npm test *)时,如果模型拼出cd frontend && npm test,因为cd没在白名单里,整条命令仍会退回弹窗询问。 - 报只读文件系统或装包联网超时,多半是
/sandbox沙箱拦的:应用层/permissions不管子进程底层联网,Shell 里拉包被拒要去sandbox.network.allowedDomains加域名白名单。 - Claude Code 订阅与高配额开通入口:国内无境外卡可通过本站 iOS 免上号自助卡密开通 Claude Pro 会员 或 5 倍以上额度的 Claude Max 会员,完整档位选型见 Claude Code 订阅说明页。
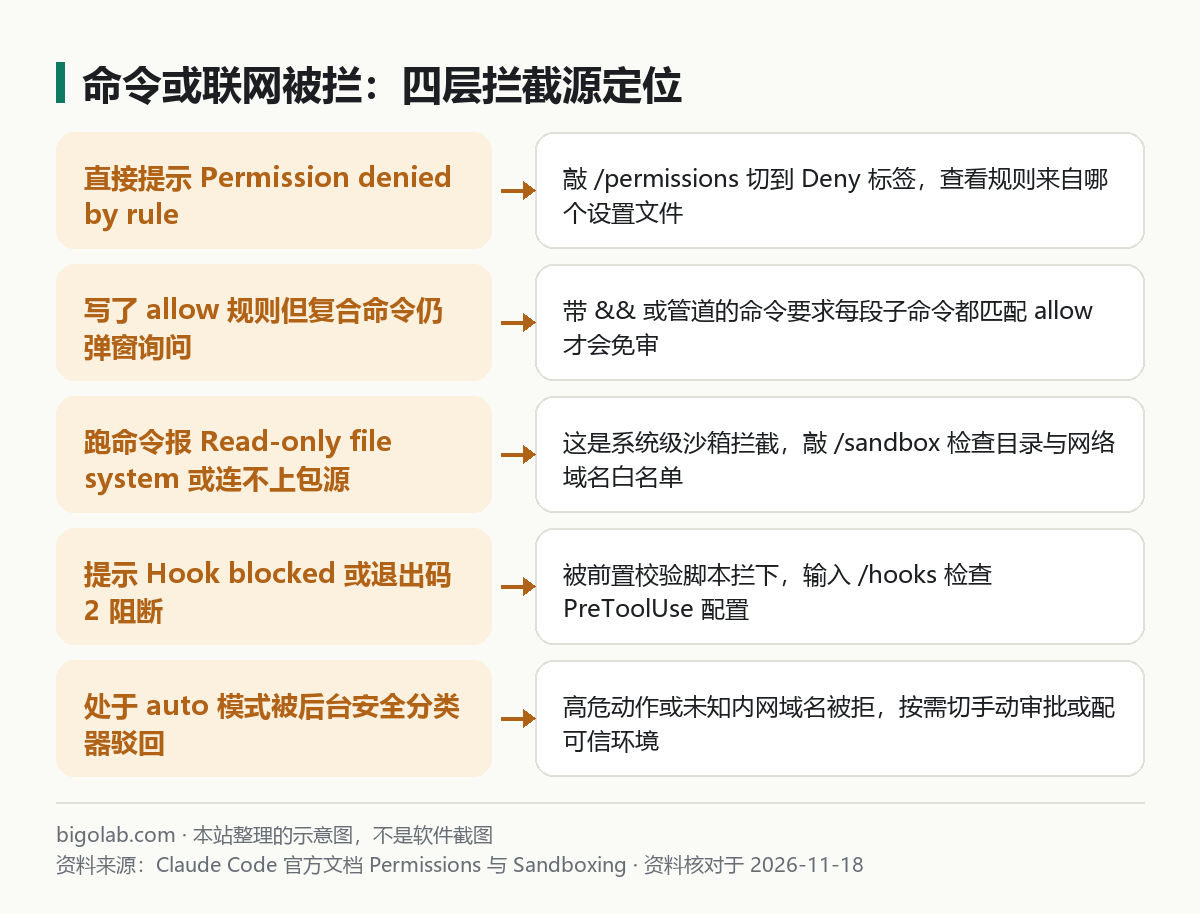
图:本站根据 Claude Code 官方文档:Configure permissions 与《Sandboxing》整理的示意图
本文根据 Claude Code 官方文档《Configure permissions》《Configure the sandboxed Bash tool》《Settings》整理,资料核对于 2026-11-18。配图为本站整理的示意图,不是界面截图。本站(bigolab.com)不是 Anthropic 官方网站。
适用于谁
- 搜「claude code permissions 排查」「claude code 命令被拦截」,明明在项目配置里加了放行规则,命令却还是被直接拒绝或反复弹窗的人;
- 拉下团队仓库后发现某些目录读不了、连不上私有 npm 源,分不清到底是哪份
settings.json、系统沙箱还是钩子在拦路的开发者; - 在 Windows 上配了一条
Bash拒绝规则后,突然发现 PowerShell 工具消失不见的人。
如果你还没了解过六种基础模式或想减少日常确认弹窗,可先看 Claude Code 权限模式详解 与 别让 Claude Code 一直问你能不能执行,本文专注解决规则冲突与被拦溯源。
一、第一步:用 /permissions 反查规则来自哪份文件
Claude Code 启动时会同时合并五处配置的权限数组(文件具体路径见 Claude Code settings.json 配置详解)。自己手改单个 JSON 很容易漏看别的层:
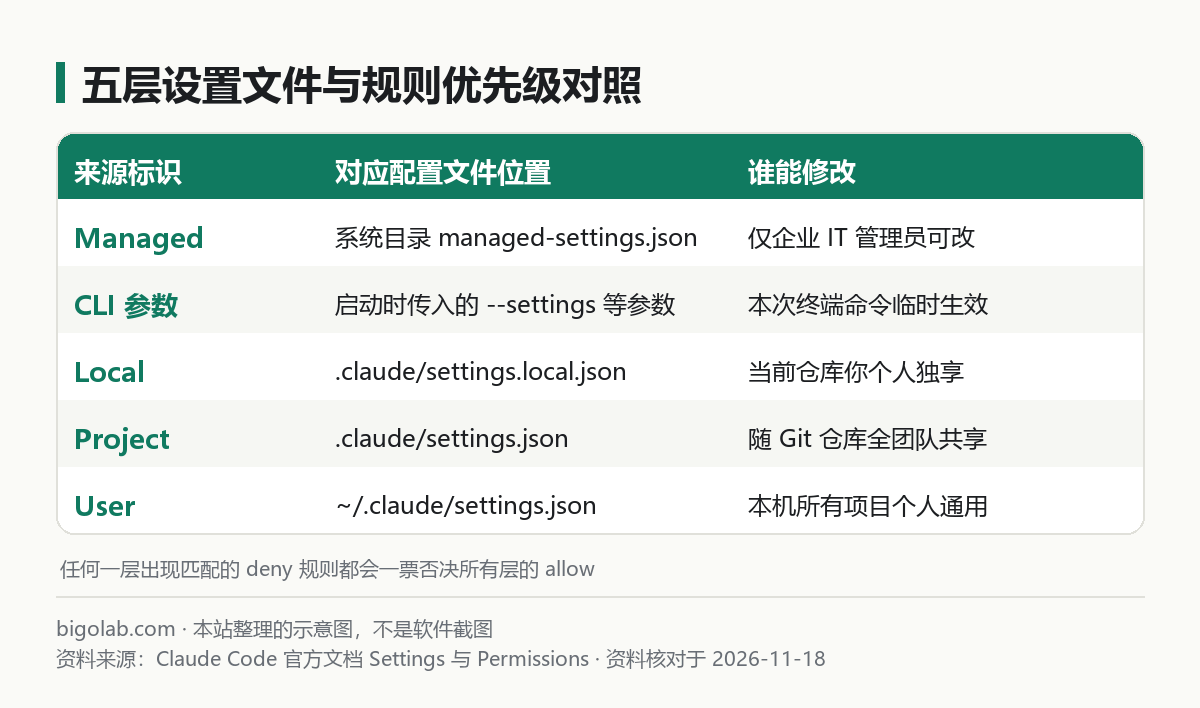
图:本站根据 Claude Code 官方文档:Settings 整理的示意图
在交互会话里输入 /permissions 打开管理面板:
- 按方向键切到 Deny(拒绝) 或 Ask(询问) 标签页;
- 找到疑似拦住当前工具的条目,看右侧括号里的来源标识——显示
(local)代表在.claude/settings.local.json(通常是以前弹窗误点过保存留下的),显示(project)代表在团队提交的.claude/settings.json,显示(user)代表在~/.claude/settings.json,显示(managed)则是由公司 IT 统一下发锁定、个人无法删除; - 对个人误加的
(local)或(user)规则,直接在面板里选中按提示删除即可当场生效。
二、第二步:排查三条最隐蔽的通配符失配细节
如果 Deny 里根本没东西,但你写的 allow 规则就是匹配不上,逐条核对以下三个语法坑:
- 复合命令与参数前缀变形:
Bash(git push *)只匹配以git push开头的简单命令;如果模型加了全局参数写成git -C ./app push,前缀变成了git -C,规则就会失效。同理,&&、;或管道|连接的多段命令,必须每一段子命令都命中allow才能免确认直通。 Read拒绝规则会连坐封锁Edit和Write:官方明确说明,如果你为了省上下文写了Read(./config/**)放进deny,Claude 对该目录下任何文件的修改和新建也会同步被拒。- Windows 路径格式与 PowerShell 自动停用:
- 在权限规则里写 Windows 盘符路径时,底层会先转成 POSIX 风格再匹配,例如拦整个 D 盘下的密钥应写
Read(//d/**/.env)而不是反斜杠; - 在装了 Git Bash 的 Windows 电脑上,只要你在配置里写了哪怕一条
Bash(...)的deny规则,Claude Code 为防止模型换用另一个 Shell 绕过限制,会自动悄悄关闭原生 PowerShell 工具。解决办法是给 PowerShell 补上对等的拒绝规则(如PowerShell(git push *)),或在环境变量里显式设CLAUDE_CODE_USE_POWERSHELL_TOOL=1。
三、第三步:分清是不是 /sandbox 网络白名单或钩子拦的
有时 /permissions 面板干干净净,命令跑出去却报 Operation not permitted、Read-only file system,或者 npm install、curl、gh pr list 全部连接被拒。这说明拦截发生在操作系统沙箱层(原理见 Claude Code 沙箱(sandbox)是什么)。
开启沙箱后,Shell 命令及子进程没有直接出网通道,所有请求都经过本机代理按域名白名单过滤。输入 /sandbox 查看状态,若确认是网络被拦,在 .claude/settings.json 或 ~/.claude/settings.json 的 sandbox.network.allowedDomains 里补上需要的包源和代码托管域名:
json
{
  "sandbox": {
    "enabled": true,
    "network": {
      "allowedDomains": [
        "github.com",
        "*.githubusercontent.com",
        "registry.npmjs.org",
        "pypi.org",
        "files.pythonhosted.org"
      ]
    }
  }
}
如果既不是权限数组也不是沙箱,报错里带有 Hook 字样,输入 /hooks 查看是否有团队配置的 PreToolUse 脚本返回了退出码 2 强制拦截。
相比公司电脑受企业 managed-settings.json 严格锁死权限,个人在本机做独立项目开发时拥有完整的设置文件控制权;需要为个人账号开通或续期官方订阅的开发者,可查看本站 Claude Code 订阅充值页 或 Claude Pro 方案。
常见问题
问:为什么我在项目 .claude/settings.json 里写了 "defaultMode": "bypassPermissions" 却完全不生效?
答:这是官方故意设计的安全防线。为防止恶意仓库通过提交配置文件替打开项目的开发者静默关掉所有安全检查,项目级配置里的 "bypassPermissions" 和 "auto" 默认模式都会被忽略。
问:MCP 工具在 /permissions 里该怎么写整组放行或拦截?
答:写 mcp__服务器名 即可代表该 MCP 服务器下的全部工具,写 mcp__服务器名__具体工具名 则精确控制单个工具;注意不要在后面随便加 :* 通配符。
问:开启了沙箱,命令写不了上级兄弟目录怎么办?
答:沙箱默认只允许写入当前启动目录及临时目录。确需跨目录写入时,启动加 --add-dir ../shared-lib 或在设置文件的 permissions.additionalDirectories 里声明额外工作目录。
问:国内没有海外银行卡,怎么给 Claude Code 开通 Pro 或 Max 订阅?
答:可在 Claude Code 订阅页 选择走 iOS 订阅链路的 Claude Pro 自助卡密 或 Claude Max 充值,支持支付宝、微信支付与 AlipayHK,无需交出账号密码;若账号弹出身份核验也可查看 Claude KYC 认证人工协助(失败不收费,封号不在质保范围)。
相关教程
- Claude Code 权限模式详解:auto、手动、plan、bypass 与权限规则配置
- 别让 Claude Code 一直问你能不能执行:allow 规则与模式切换
- Claude Code 沙箱(sandbox)是什么:限制命令读写文件与访问网站
- Claude Code settings.json 配置详解:文件位置、优先级与常用示例
参考资料
- Claude Code 官方文档:Configure permissions — https://code.claude.com/docs/en/permissions
- Claude Code 官方文档:Configure the sandboxed Bash tool — https://code.claude.com/docs/en/sandboxing
- Claude Code 官方文档:Settings — https://code.claude.com/docs/en/settings
0 条评论
还没有评论,来抢沙发~