
结论先说
- 官方提供现成的
.devcontainer参考三件套:包含devcontainer.json、Dockerfile和init-firewall.sh,直接放进项目根目录就能在 VS Code 或 Cursor 里一键拉起隔离环境。 - 默认出网全拒、白名单放行:容器启动阶段会自动运行
init-firewall.sh,通过iptables和ipset拦截所有未知外部连接,只放行 Anthropic 接口、GitHub 和 npm 等必需域名。 - 持久化登录靠独立 Docker 命名卷,别直接映射宿主机家目录:把命名卷挂到容器内
/home/node/.claude并设CLAUDE_CONFIG_DIR,既能跨重建保留登录令牌,又避免暴露宿主机的~/.ssh私钥。 - 必须使用非 root 普通用户运行:官方禁止在
root或sudo下使用--dangerously-skip-permissions,参考配置默认以node用户运行工作区。 - Claude Code 订阅与高配额开通入口:国内无境外卡可通过本站 iOS 免上号自助卡密开通 Claude Pro 会员 或 5 倍以上额度的 Claude Max 会员,完整档位选型见 Claude Code 订阅说明页。
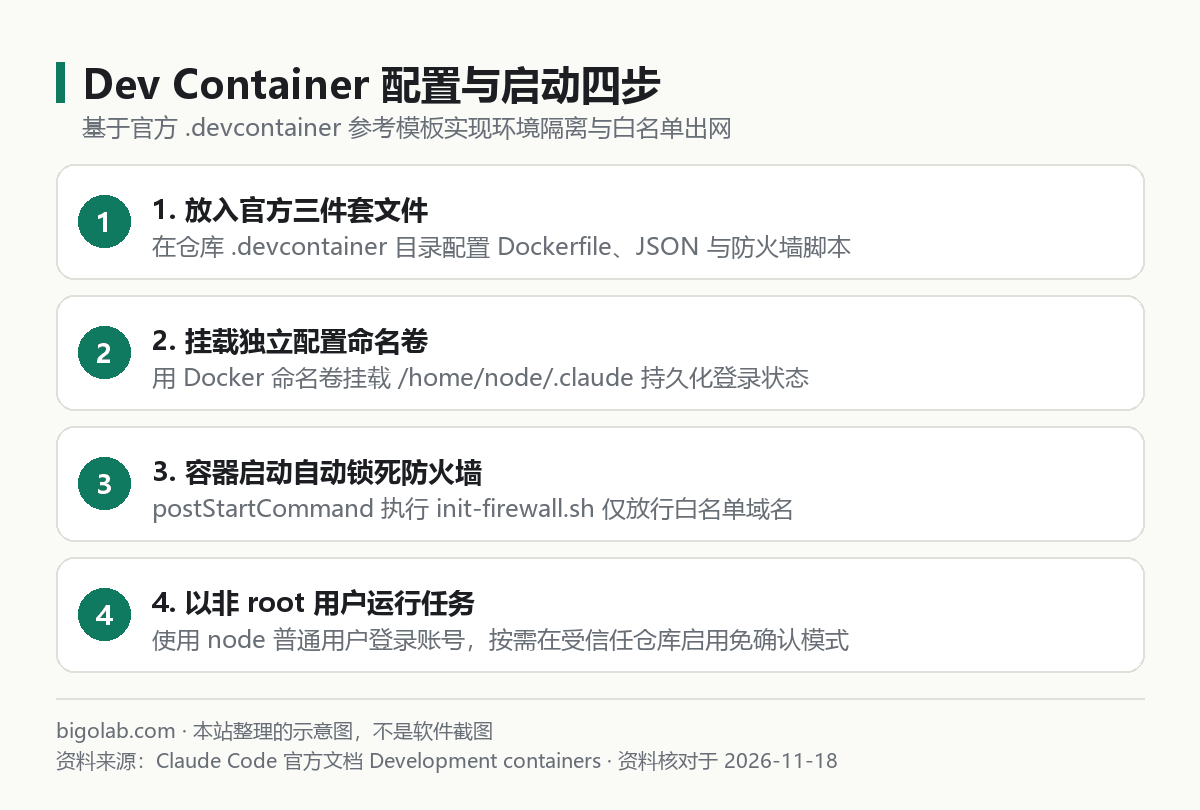
图:本站根据 Claude Code 官方文档:Development containers 整理的示意图
本文根据 Claude Code 官方文档《Development containers》《Permission modes》及官方 GitHub 参考仓库整理,资料核对于 2026-11-18。配图为本站整理的示意图,不是界面截图。本站(bigolab.com)不是 Anthropic 官方网站。
适用于谁
- 搜「claude code devcontainer」「claude code docker 容器运行」,想把智能体文件读写与宿主机系统彻底隔离开的开发者;
- 准备在受信任项目里开启
--dangerously-skip-permissions无人值守跑长任务,需要配套网络出站白名单防数据外泄的人; - 每次 VS Code 重建开发容器后 Claude Code 登录状态和历史命令都被清空,不知道怎么持久化保存的人。
如果你只需要在本机直接限制命令权限而不想装 Docker,可以先看操作系统级沙箱说明 Claude Code 沙箱(sandbox)是什么。
一、官方 .devcontainer 三件套各自管什么
前置条件只需本机装好 Docker Desktop(或 Linux Docker Engine),并在 VS Code 中安装官方 Dev Containers 扩展。随后在项目根目录创建 .devcontainer/ 文件夹,放入以下三个核心文件(完整源码可从 anthropics/claude-code 官方仓库 .devcontainer 目录复制):
| 文件名 | 核心职责 | 关键配置点 |
|---|---|---|
devcontainer.json | 定义容器生命周期、挂载卷与权限能力 | 声明 NET_ADMIN/NET_RAW、挂载配置卷、指定非特权 node 用户 |
Dockerfile | 构建开发环境与安装 Claude Code | 基于 Node 20 镜像安装 git、gh、iptables、ipset 及 Claude Code |
init-firewall.sh | 初始化默认拒绝的出站防火墙 | 保留容器内 DNS,解析白名单域名写入 ipset,自检拦截效果 |
其中 devcontainer.json 最核心的骨架写法如下:
json
{
  "name": "Claude Code Sandbox",
  "build": {
    "dockerfile": "Dockerfile"
  },
  "runArgs": [
    "--cap-add=NET_ADMIN",
    "--cap-add=NET_RAW"
  ],
  "remoteUser": "node",
  "mounts": [
    "source=claude-code-bashhistory-${devcontainerId},target=/commandhistory,type=volume",
    "source=claude-code-config-${devcontainerId},target=/home/node/.claude,type=volume"
  ],
  "containerEnv": {
    "CLAUDE_CONFIG_DIR": "/home/node/.claude"
  },
  "postStartCommand": "sudo /usr/local/bin/init-firewall.sh",
  "waitFor": "postStartCommand"
}
这里有两个不能改错的细节:一是 runArgs 里的 NET_ADMIN 和 NET_RAW 供防火墙脚本操作内核网络表,Dockerfile 里只给 /usr/local/bin/init-firewall.sh 单独配置了免密 sudo,日常 node 用户改不了防火墙规则;二是 waitFor 设为 postStartCommand,确保防火墙锁死并自检通过后才允许编辑器进入工作区。
二、init-firewall.sh 出站防火墙与自定义域名放行
很多开发者担心在容器里开自动执行后,第三方依赖或提示词注入会把源码发往陌生公网地址。官方 init-firewall.sh 在每次容器启动时按四步建立网络边界:
- 先提取并保留 Docker 内置 DNS(
127.0.0.11)和本地回环通信,防止容器内域名解析失效; - 将
iptables的全局出站默认策略设为丢弃(iptables -P OUTPUT DROP); - 调
https://api.github.com/meta动态拉取 GitHub 官方网段,并将api.anthropic.com、registry.npmjs.org、VS Code 扩展市场等域名解析结果写入allowed-domains集合; - 自动执行连通性自检:请求
https://example.com必须超时失败、请求https://api.github.com必须成功,否则脚本直接报错退出。
如果你的项目是 Python、Rust 或需要连公司私有镜像源(关于容器化部署网站的通用流程可对比 Claude Code 部署网站:先写 Dockerfile 在本机跑通),只需打开 .devcontainer/init-firewall.sh,在域名循环列表里加上 pypi.org、files.pythonhosted.org 或内网仓库域名,然后在 VS Code 命令面板选择 Dev Containers: Rebuild Container(重建容器) 即可生效。
三、容器内持久化登录与免确认模式注意事项
打开命令面板运行 Dev Containers: Reopen in Container(在容器中重新打开) 后,在 VS Code 集成终端运行 claude:
- 首次登录怎么跳浏览器:容器里没有图形浏览器,在登录界面按
c复制授权链接到宿主机浏览器完成授权,如果回调没有自动跳回,把网页显示的授权码粘贴回终端即可(跨环境登录与CLAUDE_CONFIG_DIR原理见 Claude Code 登录、退出与切换账号)。由于/home/node/.claude挂载在独立命名卷上,后续重建容器不用再重复登录。 - 在受信任仓库使用免确认模式:有了容器文件系统隔离和出站白名单兜底,跑长耗时重构或批量补单测时可以启动
claude --dangerously-skip-permissions(各权限模式风险边界见 Claude Code 权限模式详解)。官方文档特别提醒:该模式只适合你自己受信任的代码库,不要拿去直接打开来历不明的外部仓库,因为容器内仍然保存着当前项目的代码与 Claude 认证凭据。
在开发容器里无人值守跑多轮测试与代码重构时,单次任务消耗的上下文与周期额度会显著高于普通问答;若日常 Pro 窗口经常跑满,可在需要时了解本站 Claude Max 订阅充值 或 Claude Code 方案。
四、常见报错排查
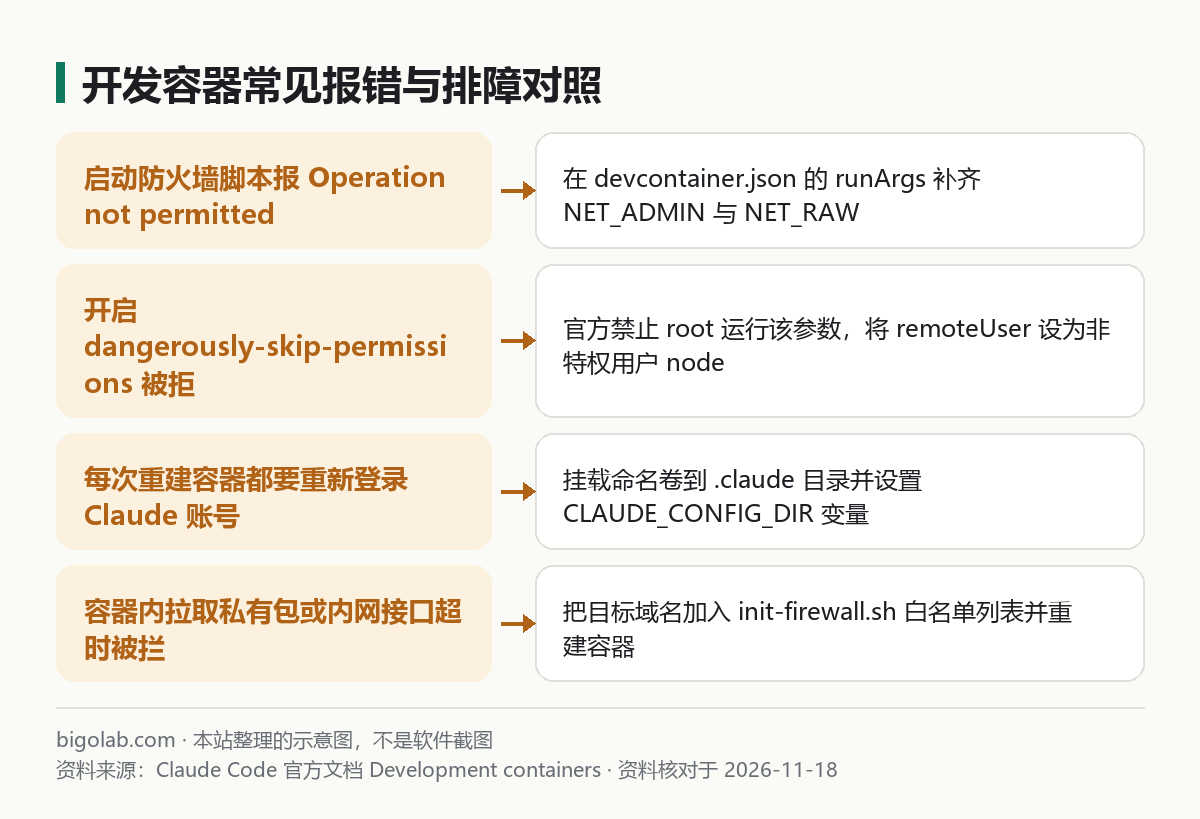
图:本站根据 Claude Code 官方文档:Development containers 整理的示意图
常见问题
问:能不能直接把宿主机的 ~/.claude 目录 bind mount 进容器省一次登录?
答:不建议。宿主机目录路径、平台二进制缓存和插件钩子脚本往往带有宿主机系统假设(比如 macOS 或 Windows 路径),用独立 Docker 命名卷专门存容器自己的 /home/node/.claude 最稳妥且隔离更干净。
问:在 Windows 上跑 Dev Container 卡顿怎么办?
答:确保项目源码克隆在 WSL2 的 Linux 文件系统内再打开容器,或者使用 VS Code 的 Clone Repository in Container Volume(克隆到容器卷),避免跨 /mnt/c/ 挂载 Windows 盘符拖慢读写。
问:GitHub Codespaces 可以直接用这套 .devcontainer 吗?
答:可以。Dev Container 是通用规范,仓库提交 .devcontainer/ 目录后,在 GitHub Codespaces 云端环境打开同样会自动应用镜像与防火墙脚本。
问:国内没有海外银行卡,怎么给 Claude Code 开通 Pro 或 Max 订阅?
答:可在 Claude Code 订阅页 选择走 iOS 订阅链路的 Claude Pro 自助卡密 或 Claude Max 充值,支持支付宝、微信支付与 AlipayHK,无需交出账号密码;若账号弹出身份核验也可查看 Claude KYC 认证人工协助(失败不收费,封号不在质保范围)。
相关教程
- Claude Code 权限模式详解:auto、手动、plan、bypass 与权限规则配置
- Claude Code 沙箱(sandbox)是什么:限制命令读写与访问网站
- Claude Code 提示未登录、怎么退出登录、切换账号:/login 与 CLAUDE_CONFIG_DIR
- Claude Code 部署网站:先写 Dockerfile 和 compose 在本机跑通
参考资料
- Claude Code 官方文档:Development containers — https://code.claude.com/docs/en/devcontainer
- Claude Code 官方文档:Permission modes — https://code.claude.com/docs/en/permission-modes
- Claude Code 官方 GitHub 仓库(含
.devcontainer参考实现) — https://github.com/anthropics/claude-code
0 条评论
还没有评论,来抢沙发~