
结论先说
- 看场景二选一:边写代码边在对话里顺手查安全,装会话内的 Codex Security 插件;想对整个本地仓库跑独立扫描并落盘完整报告(或挂进流水线),用独立的
@openai/codex-securityCLI(提供命令codex-security与短别名cs)。 - 装之前先核对双运行环境:同时需要 Node.js(22.13.0 及以上、24 或 26) 与 Python 3.10 及以上(若正好是 Python 3.10 需补装
tomli)。 - 两条运行前必守安全纪律:第一,独立 CLI 以你当前操作系统用户权限直接运行、中途不暂停弹窗,开跑前先清掉当前终端里无关的其他生产密钥环境变量;第二,
--output-dir输出目录必须建在被扫 Git 仓库目录之外,避免把含漏洞细节与源码片段的报告误提交上网。 - 同时配置了 API Key 时记得显式加
--auth chatgpt,确保优先走你已登录的 ChatGPT 账号通道。
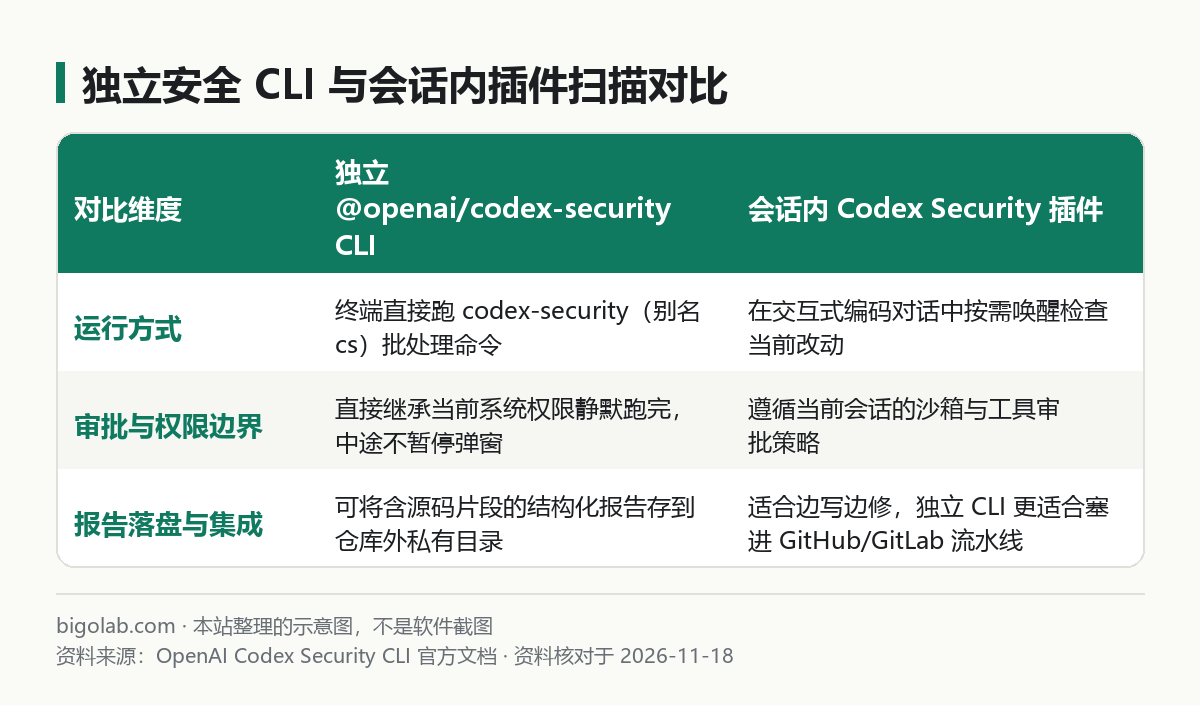
图:本站根据 OpenAI Codex Security CLI 官方文档 整理的示意图
本文根据 OpenAI Codex 官方文档《Codex Security CLI quickstart》整理,核对日期 2026-11-18。配图为本站整理的示意图,不是界面截图。本站(bigolab.com)不是 OpenAI 官方网站。
适用于谁
- 搜「codex security 怎么用」「@openai/codex-security 扫描代码漏洞」的研发与安全工程师;
- 觉得常规 PR 代码审查(见 /guides/codex-code-review)只看当次变更行不够全面,想对整座本地代码仓库做一次系统性安全隐患筛查的人;
- 准备在本地终端或 CI/CD 流水线里跑自动化安全扫描并导出结构化报告的团队。
一、安装与账号认证步骤
1. 全局安装或直接用 npx 运行
在满足版本要求的终端里执行全局安装,并核对版本号:
bash
npm install -g @openai/codex-security
codex-security --version
如果你不想污染全局包目录,后面所有命令都可以直接用 npx @openai/codex-security 代替 codex-security(安装后也可以直接敲简写别名 cs --help 查看子命令,或者敲 codex-security info --json 核对捆绑插件版本)。
2. 登录认证(桌面机与无界面服务器)
在带浏览器的开发机上直接运行登录向导:
bash
codex-security login
如果是在没有图形浏览器的远程 Linux 开发机上,只要工作区策略允许,可以加上 --device-auth 参数按终端显示的设备码完成授权(若组织禁用了设备码,则按官方指引使用 SSH 端口转发登录;企业环境同样支持切换 API Key 或 AWS Bedrock 凭证)。
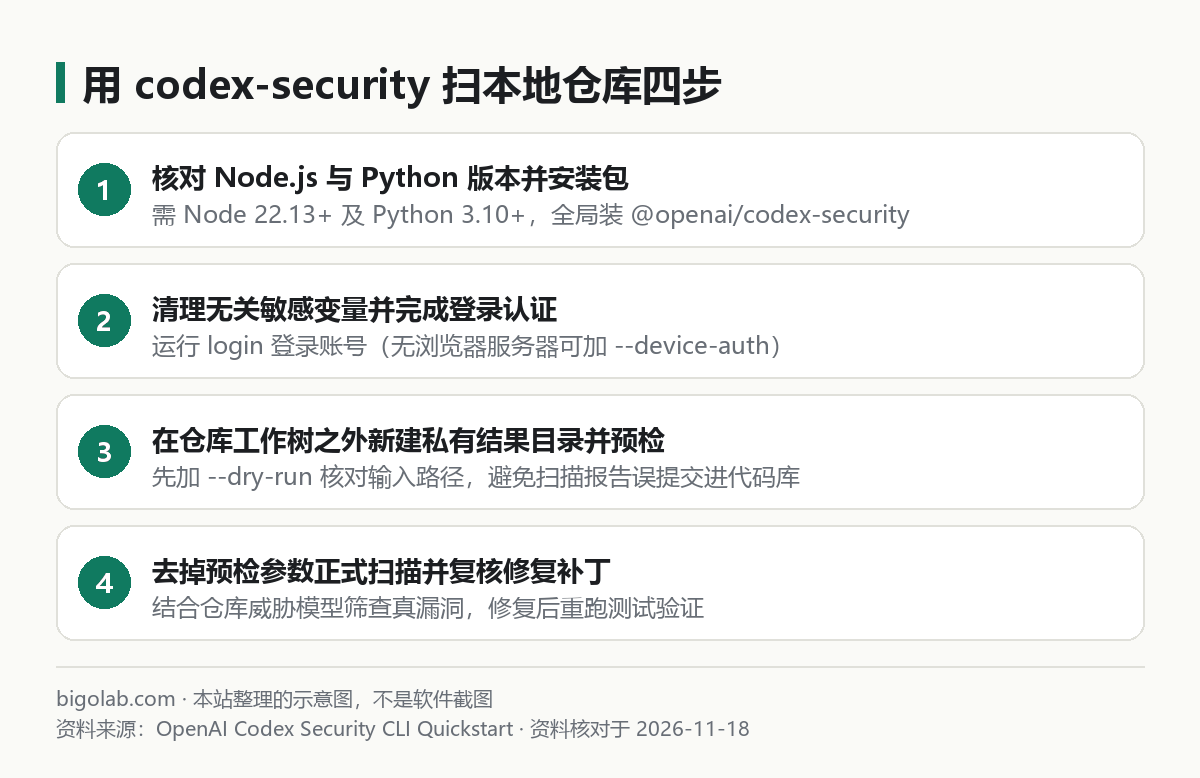
图:本站根据 OpenAI Codex Security CLI Quickstart 整理的示意图
二、标准扫描四步流程(先预检、再正式跑)
第一步:清理终端敏感变量并划定仓库外输出目录
因为独立安全扫描器不像交互式对话那样受默认只读沙箱拦截(常规沙箱与密钥隔离原则见 /guides/codex-permissions-sandbox 与 /guides/ai-coding-security-secrets-permissions),开一个干净的新终端窗口,把报告输出路径指到代码仓库外面的一处私有目录:
bash
REPOSITORY="/Users/dev/code/my-service"
SCAN_DIR="/Users/dev/private-reports/my-service-scan"
第二步:先加 --dry-run 核对本地输入路径
正式发起长耗时深度扫描前,先做一次干跑检查路径和参数拼写:
bash
codex-security scan "$REPOSITORY" \
  --auth chatgpt \
  --output-dir "$SCAN_DIR" \
--dry-run需要注意官方文档的说明:--dry-run 只校验本地目标目录和输出位置是否合法,不会实际加载登录凭证或检查内部 Python 解释器。
第三步:去掉 --dry-run 正式执行扫描
确认路径无误后,去掉末尾参数启动正式扫描:
bash
codex-security scan "$REPOSITORY" \
  --auth chatgpt \
  --output-dir "$SCAN_DIR"
扫描结束后,打开 $SCAN_DIR 审阅生成的安全报告与威胁模型分析。对于确认成立的高危漏洞,你可以让工具协助生成修复补丁并务必重跑单元测试验证;若团队需要将它进一步串进自动化工作流,可结合 GitHub Actions 集成方案一起规划(见 /guides/codex-sdk-github-action-guide)。
深度全库安全扫描涉及多轮跨文件代码追踪,消耗配额高于普通单文件问答;重度安全审计团队或个人开发者如需核对 ChatGPT Plus 与 Pro 套餐的额度支持范围,可参考 /chongzhi/chatgpt-pro 的说明。
常见问题
Q:为什么有的深层安全检测功能提示需要申请 Trusted Access for Cyber?
涉及高敏感网络攻防验证与受保护漏洞特征的高阶能力受 OpenAI 官方安全准入机制保护,常规代码缺陷扫描正常登录后即可使用,遇到受限提示时需按官方 chatgpt.com/cyber 页面指引由合规主体申请准入。
Q:扫描时忘传 --output-dir 报告去哪了?
如果省略了 --output-dir,CLI 默认会把扫描产物写进它自己的本机持久化状态目录里(而不会乱写进你的代码仓库根目录),但显式指定一个清晰的外部私有文件夹更方便归档对比和事后清理。
相关教程
- /guides/codex-code-review:Codex 日常代码审查(Code Review)使用指南
- /guides/codex-permissions-sandbox:Codex 权限级别与沙箱边界配置
- /guides/ai-coding-security-secrets-permissions:AI 编程工具防密钥泄露与权限安全通用清单
- /guides/codex-sdk-github-action-guide:在 GitHub Actions 流水线里自动化运行 Codex
参考资料
- OpenAI Codex 官方文档:Codex Security CLI quickstart — https://learn.chatgpt.com/docs/security/cli/quickstart
- OpenAI Codex 开发者中心 — https://developers.openai.com/codex
0 条评论
还没有评论,来抢沙发~