
本文根據 OpenAI Codex 官方文檔的認證頁與命令行參考整理,資料核對於 2026-10-30。官方文檔沒有收錄「Failed to start login server」和「os error 10013」,只寫了本地回調被攔截時怎麼登入。配圖為本站整理的示意圖。
適用於誰
- 在 Windows 等環境裏運行
codex login,瀏覽器登入這一步就失敗的人; - 在遠程伺服器、WSL 或沒有桌面的環境裏登入 Codex 的人;
- 公司網絡裏登入 Codex 失敗的人。
結論先說
- 官方對這類問題的表述:用 ChatGPT 帳號登入 Codex CLI 時,有兩種情況瀏覽器登入介面可能不能用:在遠程或無介面環境中運行,或本機的網絡配置攔截了 Codex 用來把登入令牌傳回命令行的本地回調。
- 首選辦法:裝置碼登入(beta)。 在交互登入介面選 Sign in with Device Code,或直接運行
codex login --device-auth,在瀏覽器裏打開給出的連結並登入,再輸入一次性驗證碼。 - 前提:要先開啟裝置碼登入,個人帳號在 ChatGPT 的安全設定裏開,工作空間由管理員在權限裏開。
- 備選:在有瀏覽器的機器上完成登入,把緩存的憑據文件複製到無介面的機器上;或者用 SSH 把 Codex 的本地回調端口轉發出去(官方文檔寫的預設地址是 localhost:1455)。
- 公司網絡用了自己的根證書:官方提供環境變量
CODEX_CA_CERTIFICATE來指定根證書文件。
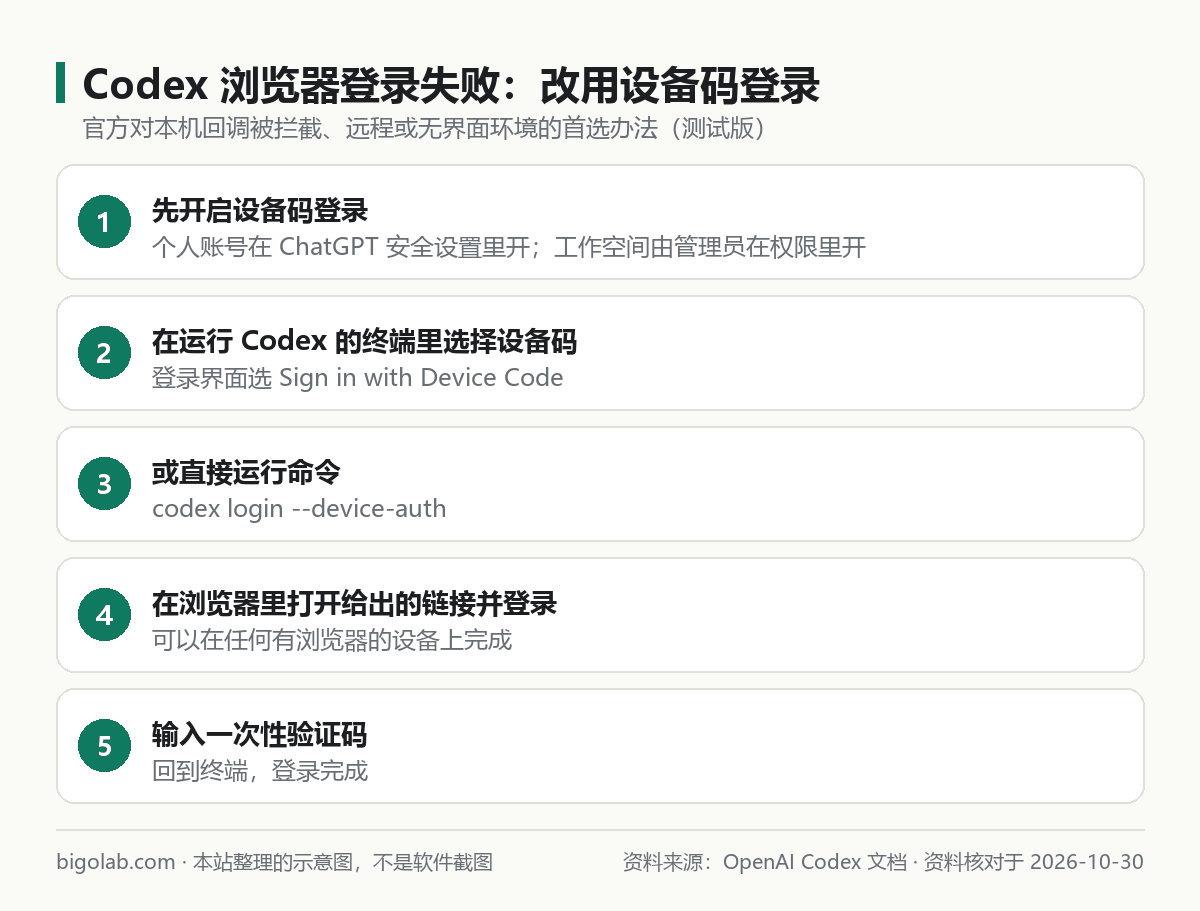
圖:本站根據 OpenAI Codex 文檔:Authentication 整理的示意圖
一、按場景選辦法
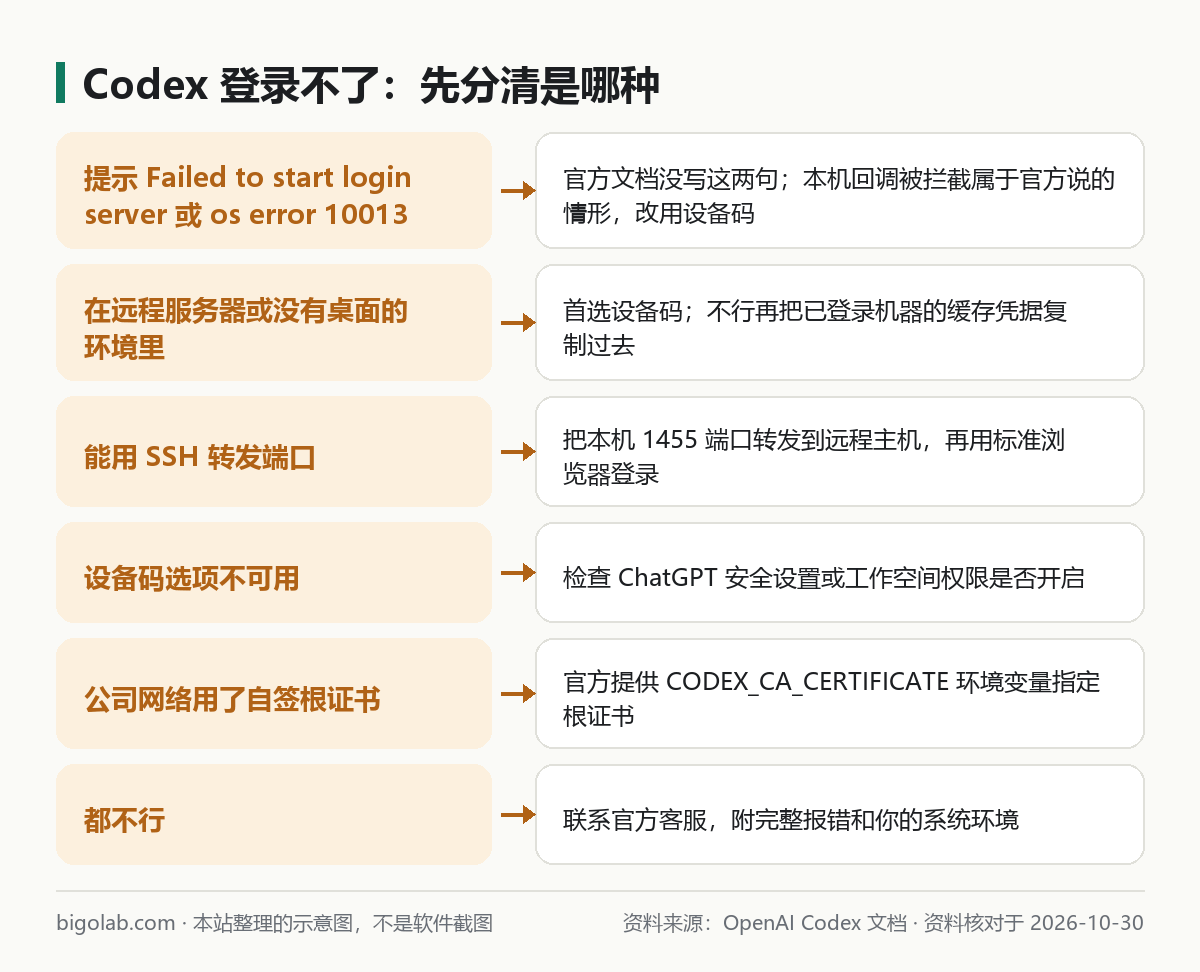
圖:本站根據 OpenAI Codex 文檔:Authentication 整理的示意圖
- 遠程或無介面:先試裝置碼;裝置碼不可用,再用「複製緩存憑據」:在能打開瀏覽器的機器上執行
codex login,把~/.codex/auth.json複製到無介面機器的同一路徑; - 能做端口轉發:用
ssh -L 1455:localhost:1455 user@remote,把本機的 1455 端口轉發到遠程,再用標準的瀏覽器登入; - 裝置碼選項不見了:說明帳號或工作空間沒有開啟,去 ChatGPT 的安全設定或讓管理員開;
- 命令行參考裏的補充:
codex login可以用 ChatGPT OAuth、裝置碼、API 密鑰或標準輸入傳入的訪問令牌來認證,其中--device-auth的意思是使用裝置碼流程,而不是彈出瀏覽器窗口。
憑據文件含有登入憑據,複製和儲存時要當密碼對待,不要發給別人。
二、相關的其他登入問題
- 令牌交換失敗:見 /guides/codex-token-exchange-failed-login-error;
- 登入後發不出消息或連不上:見 /guides/codex-cannot-sign-in-send-message-connect;
- 返回 401:見 /guides/codex-401-unauthorized-error;
- 命令行的安裝與更新:見 /guides/codex-cli-install-update,入門見 /guides/codex-getting-started。
在桌面應用裏用 Codex 時,官方說可能還會要求驗證手機號,見 /guides/chatgpt-sign-up-need-phone-number。
三、仍然不行
聯絡官方客服,附上完整的報錯原文、系統和 Codex 版本、你已經試過的辦法。聯絡方式見 /guides/chatgpt-contact-support。想了解會員,可以看 /chongzhi/chatgpt-plus,但登入失敗和套餐無關。
官方沒說的
- 「os error 10013」是什麼原因,官方文檔沒有寫;
- 哪些軟件會攔截本地回調,官方只說「本機的網絡配置」;
- 裝置碼登入何時結束測試,官方沒有說。
常見問題
Q:換端口行不行?
官方文檔只寫了預設的本地回調地址,沒有寫怎麼改端口;官方給的辦法是裝置碼、複製緩存和 SSH 轉發。
Q:裝置碼登入安全嗎?
官方把它列為這類場景的首選辦法,具體的安全說明以官方認證文檔為準。
參考資料
- OpenAI Codex 文檔:Authentication — https://developers.openai.com/codex/auth
- OpenAI Codex 文檔:CLI reference — https://developers.openai.com/codex/cli/reference
0 條評論
還沒有評論,來搶沙發~