
結論先說
- Daybreak Defense Factory 是運行在 Codex Cloud 上的雲端安全運營台:在網頁或桌面端 Plugins 裏搜尋安裝啟用後,側邊欄會出現獨立的 Daybreak 入口,統一管理全庫掃描、每次提交持續監控(Continuous monitoring)與 PR 合併前審查。
- 必須用發起人自己的「個人 GitHub 連接」,不支持工作區公共連接:每位啟動掃描的成員都要各自登入對目標倉庫有權限的 GitHub 帳號;若搜不到倉庫,去 GitHub 應用的
Configure access裏補勾倉庫權限。 - 掃完第一遍記得去改
Threat model(威脅模型):Daybreak 會自動從源碼草擬一份威脅摘要,你把「哪層網關做鑑權、哪張表做多租戶隔離」補準,後續每次提交掃描都會少報一大截冤枉帳。 - 計費走獨立點數池,不吃常規聊天額度:倉庫掃描消耗工作區共享點數餘額(免費贈送點數不過期),在 Usage 頁可清晰核對抵扣明細。團隊席位定製與個人高階開發會員可查看本站 ChatGPT Business 團隊版人工定製(人工客服對接交付)與 ChatGPT Pro 充值說明。
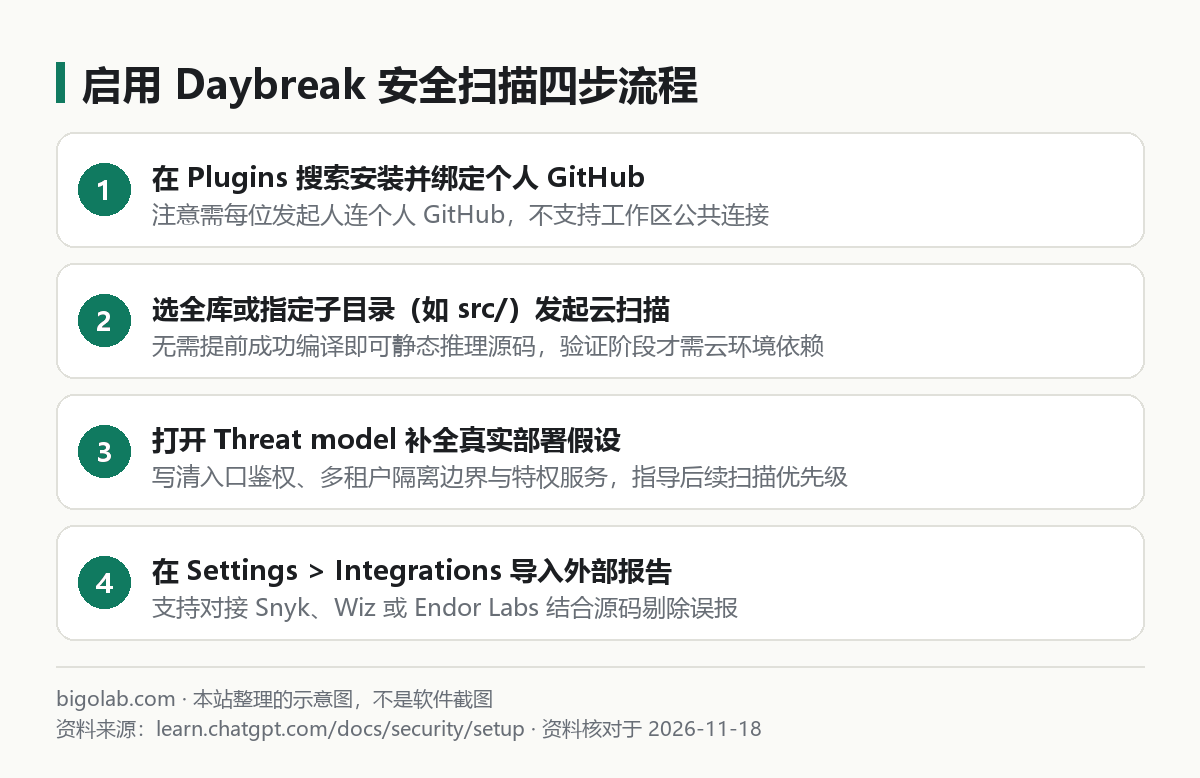
圖:本站根據 OpenAI Daybreak 官方配置指南 整理的四步上手示意圖
本文根據 OpenAI 官方文檔《Set up Daybreak Defense Factory》《Daybreak Defense Factory FAQ》《Improve the repository threat model》(learn.chatgpt.com/docs/security)整理,資料核對於 2026-11-18。配圖為本站整理的示意圖,不是介面截圖。本站(bigolab.com)不是 OpenAI 官方網站。
適用於誰
- 公司安全團隊每天被傳統規則掃描器吐出的幾百條低質告警淹沒,想要一套能順着真實代碼調用鏈驗證「攻擊者到底夠不夠得着」的智能體安全工作台;
- 在具備權限的 ChatGPT 工作區裏看到了 Daybreak Defense Factory (Preview),想知道怎麼完成首次倉庫掃描與持續監控的人;
- 想把現有的 Snyk、Wiz 或 Endor Labs 掃描報告導進來,讓 AI 對照業務源碼做二次研判分診的工程師。
一、四步跑通首次雲掃描並調優「威脅模型」
如果你只想在本地終端或單條 CI 腳本里輕量掃一下,可以先看 Codex Security CLI 本地掃描入門 與 GitHub/GitLab CI 集成指南。而需要多人共享漏洞台帳與持續盯梢時,按下面四步用 Daybreak 效率最高:
- 安裝插件並發起掃描(Run an agentic scan):在網頁端或桌面端 Plugins 找到
Daybreak Defense Factory (Preview)安裝啟用,點左側邊欄 Daybreak > Run an agentic scan 並連好個人 GitHub。 - 先縮窄到核心目錄試跑:在
Configure your scan頁面選中倉庫後,既可以選 Full repository 掃整個預設分支,也可以選 Specific folder or files 每行填一個相對路徑(例如只填src/避開龐大的前端靜態演示目錄),點 Start Scan 排入雲隊列。注意:哪怕項目還沒配好編譯環境,Daybreak 也能直接推理源碼;但如果要讓它動態復現驗證漏洞,建議把依賴配進對應的 Codex Cloud 雲環境。 - 手動修訂
Threat model(威脅模型):打開 Repositories > 選中倉庫 > Threat model 點編輯。把代碼裏看不出來的真實部署前提寫進去(注意把「客觀部署事實」和「掃描關注優先級」分開寫清楚),例如:
text
公開帳戶接口接收已登入用戶的 JSON 請求與文件上載;外層身份網關已完成登入態校驗,但每個業務 Handler 必須自行校驗當前用戶所屬租戶 ID(tenant_id)。計費變更走內部特權微服務。請優先排查漏寫租戶歸屬校驗的越權路徑,以及可通過文件上載觸達特權服務的調用鏈。- 導入外部掃描器積壓告警做真偽核驗:進入 Settings → Integrations(或在 Findings 頁點 Import),連接 Snyk、Wiz 或導入 Endor Labs 報告。Daybreak 會結合對應 Commit 源碼逐條核驗可達性,你既可以選僅自己私密儲存評估結果,也可以發佈到團隊共享環境把確鑿可復現的(Reportable)真漏洞同步給全組。
Codex 高頻編碼配額與團隊席位方案:在本地 IDE、雲端沙箱或 CI 流水線裏密集運行 Codex 多步重構任務非常吃週期配額。國內開發者可通過本站支付寶、微信支付或 AlipayHK 自助開通包含 Codex 額度的 ChatGPT Plus 或高強度 ChatGPT Pro 5x / 20x,研發團隊統一採購可定製 ChatGPT Business 團隊版。
二、三種掃描模式分工與計費透明核查
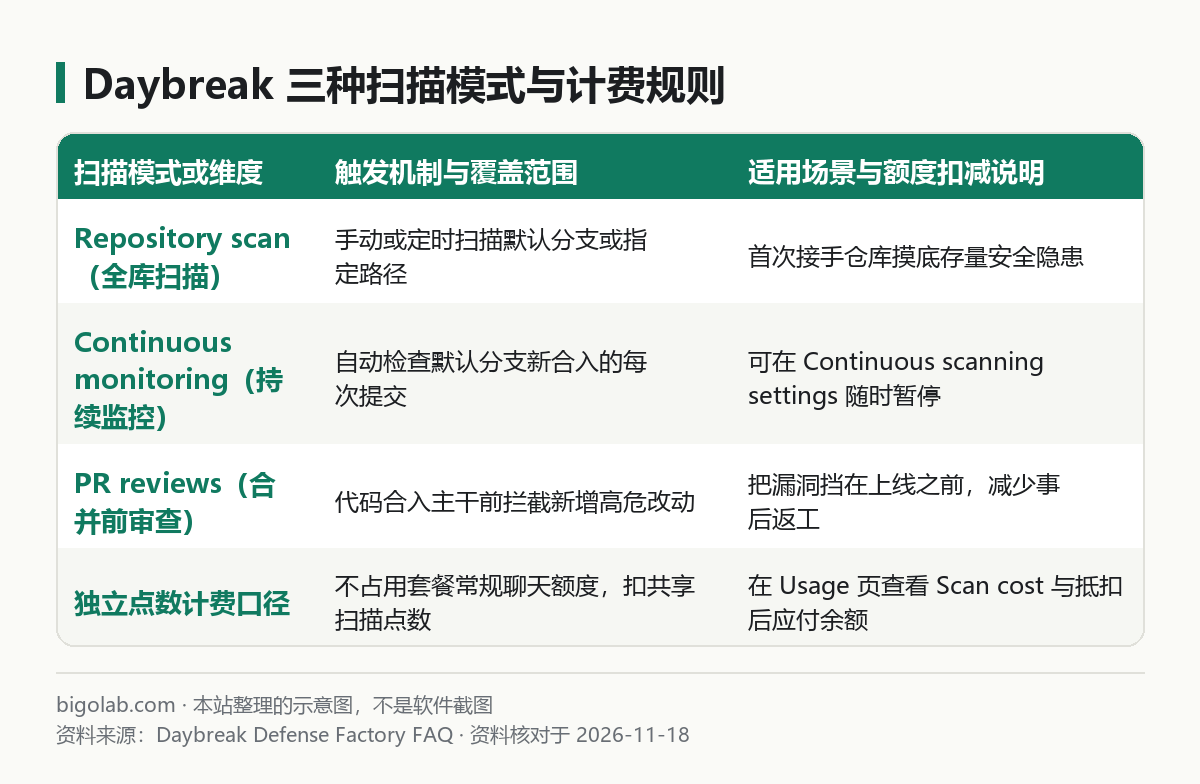
圖:本站根據 Daybreak Defense Factory FAQ 整理的模式與計費對比示意圖
- 怎麼隨時暫停新提交自動監控:如果某個倉庫進入高頻重構期想先停掉每次 Commit 自動觸發的掃描,打開 Repositories > 目標倉庫 > Continuous scanning settings,關掉 Continuous monitoring 儲存即可,隨時能原路重開。
- 去哪看每個倉庫燒了多少點數:打開 Daybreak 內的 Usage(用量) 頁面按日期區間對比各倉庫開銷——其中 Scan cost 顯示抵扣前的原始Token計算成本,Billable remainder 顯示扣完免費點數與豁免額之後的實際計費餘額(訂閱與 API 計費體系全景對照見 Codex 訂閱、點數與 API 計費說明)。
常見問題
問:外部導入時勾選了 50 條 Snyk 告警,為什麼最後共享列表裏只有十幾條?
答:官方說明導入預覽計數包含了因缺少源碼證據或對應提交無法評估的條目;Daybreak 完成代碼級研判後,只會把滿足條件的可報告(Reportable)有效評估結果發佈到共享目標中,幫你過濾掉無效噪音。
問:掃描中途意外停止或部分失敗時結果還能看嗎?
答:點進單次掃描記錄時,請先核對報告頂部列出的實際已覆蓋路徑範圍(Scope reviewed),不同編程語言與模組的分析深度會有差異,不要把「沒掃到的目錄」誤當成「零漏洞通過」。
問:工作區管理員給全公司配好了 GitHub 公共連接,為什麼我在 Daybreak 裏還是看不到倉庫?
答:因為 Daybreak 明確不使用工作區級共享連接,嚴格要求每個發起掃描的人走自己的個人 GitHub 授權,以此確保誰有代碼讀取權誰才能掃哪個庫。插件安裝位置細節見 Codex 插件安裝與啟用指南。
問:Codex 用量經常觸頂,國內沒有外幣卡怎麼升級 ChatGPT Pro 或多工具互補?
答:可在 ChatGPT Pro 充值說明頁 按帳號當前狀態選擇 Pro 5x 可覆蓋 Plus 檔 或 Pro 20x 頂配檔 自助兌換;不少全棧工程師也會同時在 Claude Code 訂閱頁 配一套雙引擎互補,支持開具增值稅發票,封號不在質保範圍。
0 條評論
還沒有評論,來搶沙發~