
結論先說
- 上線鐵律是「先跑只讀提示模式(Advisory),看穩質素再開攔截」:初期把阻斷閾值設為
fail-on-severity: none或純報告管線,觀察兩週誤報率與消耗後再掛合併門禁。 - 嚴禁把掃描 Job 和生產部署憑證混在同一個作業裏:掃描只在受信任的倉庫與分支運行(不要對外部不可信 Fork PR 裸開密鑰),檢出代碼時關閉 Git 憑據持久化(
persist-credentials: false)。 - GitHub 直接調官方
openai/codex-securityAction;GitLab 推薦限定環境作用域保護密鑰:GitLab Ultimate 19.2 及以上版本可直接吃進生成的 SARIF 2.1.0 標準漏洞報告。 - 流水線按 API Key 計費,本地交互深度修復搭配高階訂閱更順手:日常配合本地客戶端排查修復或搭建團隊研發空間,可查看本站 ChatGPT Pro 充值說明 與 ChatGPT Business 團隊版人工定製(人工客服對接交付)。
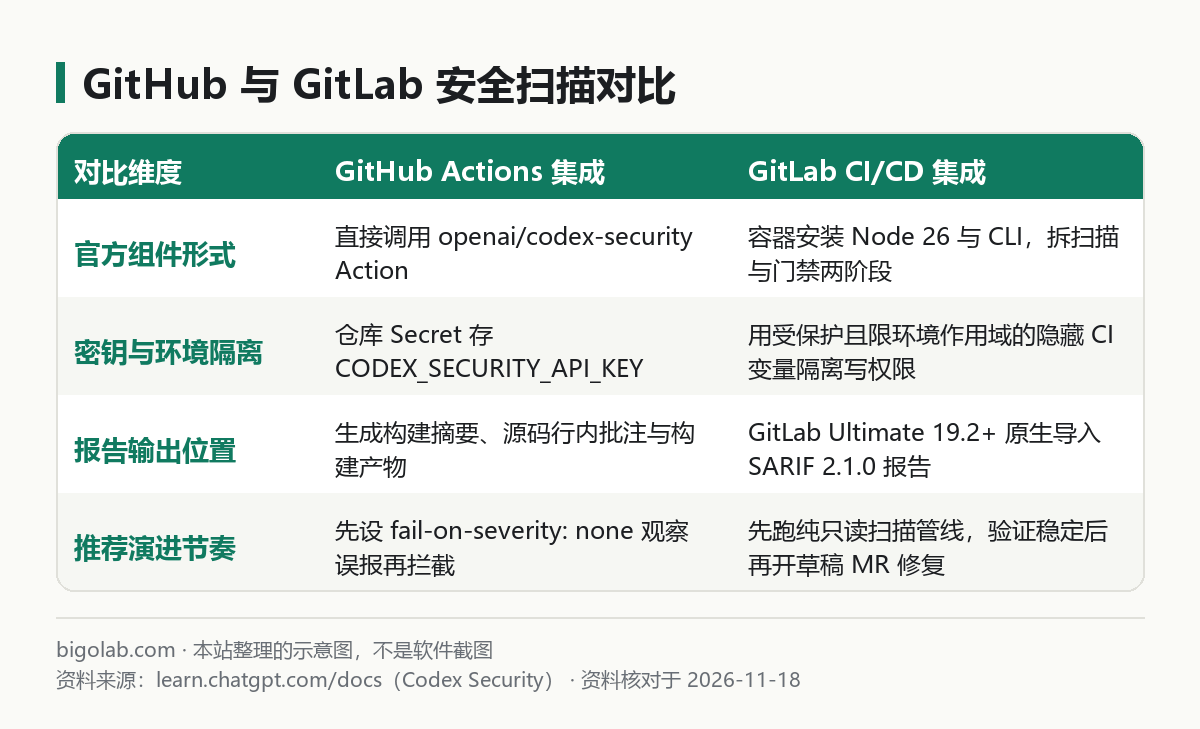
圖:本站根據 OpenAI Codex Security CI/CD 官方文檔 整理的雙平台對比示意圖
本文根據 OpenAI 官方文檔《Run Codex Security in GitHub Actions》《Run Codex Security in GitLab CI/CD》(learn.chatgpt.com/docs)整理,資料核對於 2026-11-18。配圖為本站整理的示意圖,不是介面截圖。本站(bigolab.com)不是 OpenAI 官方網站。
適用於誰
- 已經在本地終端試跑過
codex-security(本地快速入門見本站 1948 號教學),想把它搬進團隊 GitHub Actions 或 GitLab CI/CD 做無人值守常態化巡檢的工程師; - 擔心給 CI 掃漏洞腳本掛了密鑰後被外部惡意 Fork PR 竊取或越權寫倉庫的 DevSecOps 負責人;
- 想把 AI 掃出來的安全漏洞直接接入 GitLab 原生安全看板(SARIF 格式)並逐步開啟門禁攔截的團隊。
一、GitHub Actions 接入步驟與完整 YAML 配置
先在 GitHub 倉庫進入 Settings → Secrets and variables → Actions → New repository secret,新建名為 CODEX_SECURITY_API_KEY 的倉庫機密並填入已具備 Codex Security 權限的 OpenAI API Key(部分全庫掃描需提前完成官方可信安全訪問認證 Trusted Access for Cyber;本地 CLI 基礎命令見 Codex Security CLI 掃描入門)。
隨後在倉庫新建 .github/workflows/codex-security-repository.yml,實現每週一定時全庫深度掃描(同時支持在 Actions 頁面手動點按鈕觸發):
yaml
name: Codex Security repository

on:
  workflow_dispatch:
  schedule:
    - cron: "23 7 * * 1"

permissions:
  contents: read

jobs:
  security:
    runs-on: ubuntu-24.04
    timeout-minutes: 120
    steps:
      - name: Check out the repository
        uses: actions/checkout@v4
        with:
          persist-credentials: false

      - name: Scan the repository
        id: security
        uses: openai/[email protected]
        with:
          scope: repository
          model: gpt-6-sol
          effort: high
          fail-on-severity: none
          upload-artifacts: "true"
        env:
          OPENAI_API_KEY: ${{ secrets.CODEX_SECURITY_API_KEY }}
如果你想在每次內部 Pull Request 時做增量變更掃描,可以把 scope 改為對應的變更範圍,並加上可選的 max-cost 預算控制參數限制單次預估上限(注意官方說明:觸發閾值時尚在途的飛行請求仍會結算,最終帳單可能小幅超出軟上限)。常規業務功能 PR 審查則可搭配 Codex GitHub Action 通用指南 與 Codex 代碼審查教學。
Codex 高頻編碼配額與團隊席位方案:在本地 IDE、雲端沙箱或 CI 流水線裏密集運行 Codex 多步重構任務非常吃週期配額。國內開發者可通過本站支付寶、微信支付或 AlipayHK 自助開通包含 Codex 額度的 ChatGPT Plus 或高強度 ChatGPT Pro 5x / 20x,研發團隊統一採購可定製 ChatGPT Business 團隊版。
二、GitLab CI/CD 接入要點與四步安全邊界
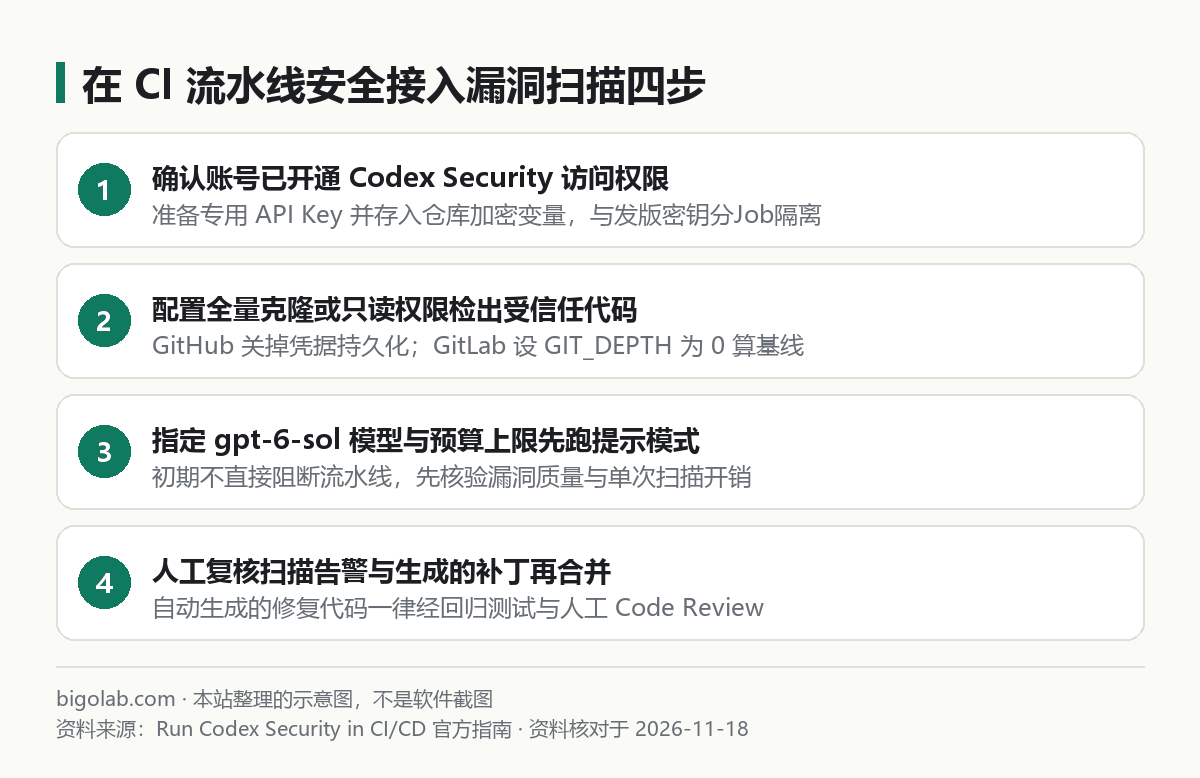
圖:本站根據 Run Codex Security in GitLab CI/CD 整理的四步安全接入示意圖
在 GitLab 中集成時(通用合併請求代碼評審對照見 Codex 審閱 GitLab Merge Request 指南),官方專門強調了比普通單測更嚴苛的四項隔離措施:
- Runner 需支持用戶命名空間沙箱:確保執行該 Job 的受信任 GitLab Runner 支持 Codex 沙箱所需的 Linux user namespace 隔離,並預裝或腳本安裝 Node.js 26、Python 3、Git 與
rg。 - 給密鑰鎖死環境作用域(Environment Scope):由項目 Maintainer / Owner 創建掩碼(Masked)、隱藏且受保護(Protected)的變量
CODEX_SECURITY_API_KEY,並將其環境作用域限制在專用的codex-security/openai,把掃描憑證與倉庫寫權限徹底拆開。 - 設定
GIT_DEPTH: "0"拉取完整歷史:合併請求掃描需要完整提交歷史來準確計算分支分叉基線(merge base),淺克隆會導致差異範圍算錯;同時在rules中校驗源項目與目標分支均為受保護的內部項目分支。 - 先跑純掃描,再謹慎開自動補丁草稿:自動生成修復草稿 Merge Request 要求倉庫原本就有可靠的迴歸測試兜底,且所有 AI 擬定的安全修復補丁必須經過人工審閱後才能合入主幹。
常見問題
問:公開開源倉庫能把這套工作流設成 pull_request_target 對所有人觸發嗎?
答:千萬不要。官方反覆警告掃描直接使用 Runner 本地環境權限且中途不會暫停等人工點確認;只對本團隊受信任的內部倉庫和受保護分支開啟,嚴防外部惡意 PR 通過構造代碼竊取 CI 變量。
問:為什麼流水線裏指定的模型是 gpt-6-sol?
答:gpt-6-sol 是 GPT-6 系列中專門針對嚴密邏輯驗證與深度代碼安全審計調優的模型檔位,配合 effort: high 能順着調用鏈做跨文件污點追蹤,減少淺層正則掃描那樣的海量假陽性告警。
問:開啟 fail-on-severity 後怎麼防止緊急熱修發佈被誤攔?
答:可以把定時全庫掃描保持為 none(僅產出構建摘要與行內批註供安全週會清理),只在合併請求增量掃描中針對高危(High / Critical)級別開啟門禁,並保留倉庫管理員緊急繞過審批機制。
問:Codex 用量經常觸頂,國內沒有外幣卡怎麼升級 ChatGPT Pro 或多工具互補?
答:可在 ChatGPT Pro 充值說明頁 按帳號當前狀態選擇 Pro 5x 可覆蓋 Plus 檔 或 Pro 20x 頂配檔 自助兌換;不少全棧工程師也會同時在 Claude Code 訂閱頁 配一套雙引擎互補,支持開具增值稅發票,封號不在質保範圍。
0 條評論
還沒有評論,來搶沙發~