
結論先說
- 單寫一條
Read(./.env)不夠安全:它只能攔住內置的Read工具,如果你放開了未進沙箱的Bash命令,子進程跑一句cat .env照樣能讀到內容。 - 完整的本地安全基線要疊四層:
permissions.deny/ask管內置工具與顯式命令 →blockWritesOutsideWorkingDirectories鎖死寫範圍 →/sandbox+credentials隔離 Shell 子進程 →PreToolUse鉤子做複雜命令硬校驗。 deny規則在所有設定層裏優先級最高:哪怕項目或自動模式寫了allow,只要命中任何一層的deny就一律拒絕。- 開了沙箱還要關掉「無沙箱重試」:把
sandbox.allowUnsandboxedCommands設為false,防止命令在沙箱碰壁後請求脫離沙箱重跑。 - 原生 Windows 不支持系統級命令沙箱,重度關注命令隔離的 Windows 用戶官方建議在 WSL2 裏運行 Claude Code。
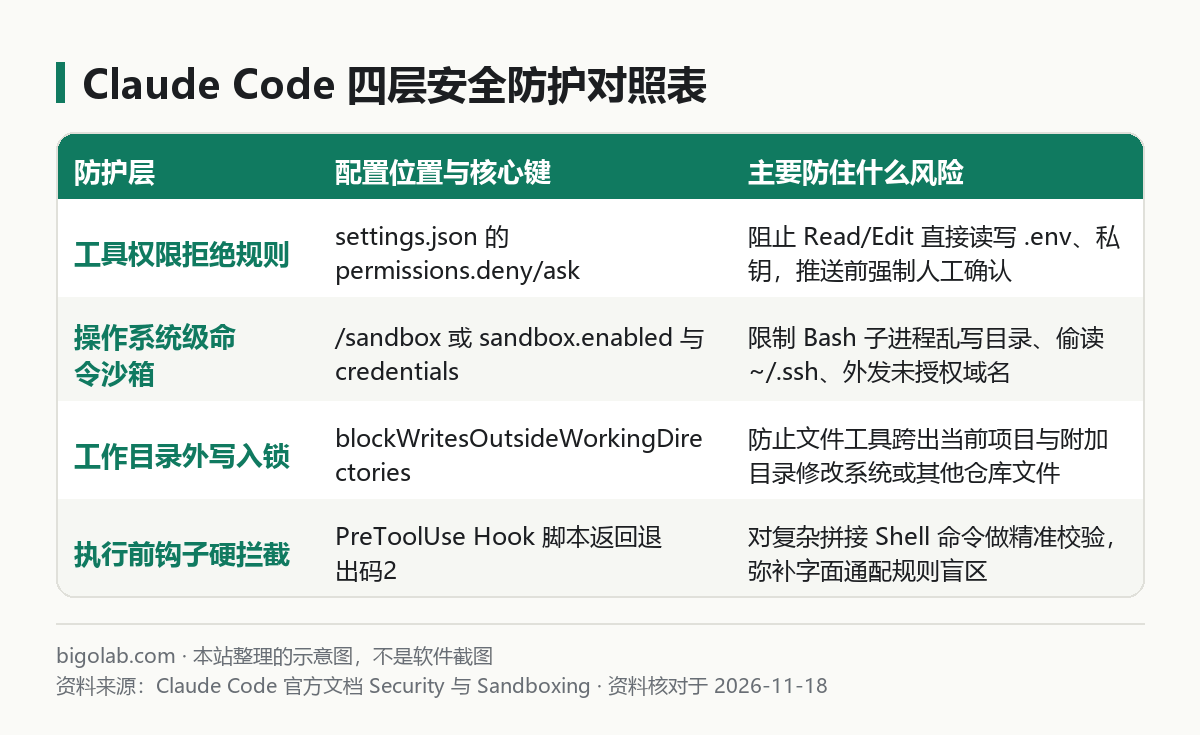
圖:本站根據 Claude Code 官方文檔:Security 與《Sandboxing》整理的示意圖
本文根據 Claude Code 官方文檔《Security》《Settings files and precedence》《Configure the sandboxed Bash tool》整理,資料核對於 2026-11-18。配圖為本站整理的示意圖,不是介面截圖。本站(bigolab.com)不是 Anthropic 官方網站。
適用於誰
- 搜「claude code 安全 配置」,不想讓本地
.env、~/.ssh、雲廠商密鑰被模型讀進上下文發往外部的人; - 只在
settings.json寫了Read(./.env)就以為高枕無憂,不知道Bash命令還能繞過去讀文件的人; - 想在少彈煩人確認框的同時,守住「不刪庫、不跨目錄亂寫、不強推主分支」底線的開發者與團隊。
一、第一層:配好 permissions.deny、ask 與目錄外寫鎖
內置的 Read、Edit、Write、WebFetch 工具受 settings.json 裏的權限數組直接管轄(完整權限模式見 Claude Code 權限模式詳解,目錄外寫鎖細節見 禁止寫工作目錄之外的文件)。
建議在全局 ~/.claude/settings.json 或團隊倉庫 .claude/settings.json 中放入以下安全底線模板:
json
{
  "$schema": "https://json.schemastore.org/claude-code-settings.json",
  "blockWritesOutsideWorkingDirectories": true,
  "permissions": {
    "ask": [
      "Bash(git push *)",
      "Bash(git reset --hard *)",
      "Bash(docker rm *)"
    ],
    "deny": [
      "Read(./.env)",
      "Read(./.env.*)",
      "Edit(./.env)",
      "Edit(./.env.*)",
      "Write(./.env)",
      "Write(./.env.*)",
      "Read(./secrets/**)",
      "Read(**/*.pem)",
      "Read(**/*.key)",
      "Bash(rm -rf /)",
      "Bash(rm -rf ~*)",
      "Bash(curl * | sh)",
      "Bash(curl * | bash)"
    ]
  }
}
這裏用的文件路徑遵循 gitignore 風格的通配語法:把 .env、.env.、.pem、*.key 同時掛上 Read、Edit、Write 拒絕後,Claude 自己調用文件讀寫工具碰這些文件就會當場被拒;把 git push 放進 ask 則保證就算你平時開了自動編輯模式,真正往遠端推代碼前也必須經過你點頭。
二、第二層:開啟 /sandbox 沙箱與 credentials 憑據剝離
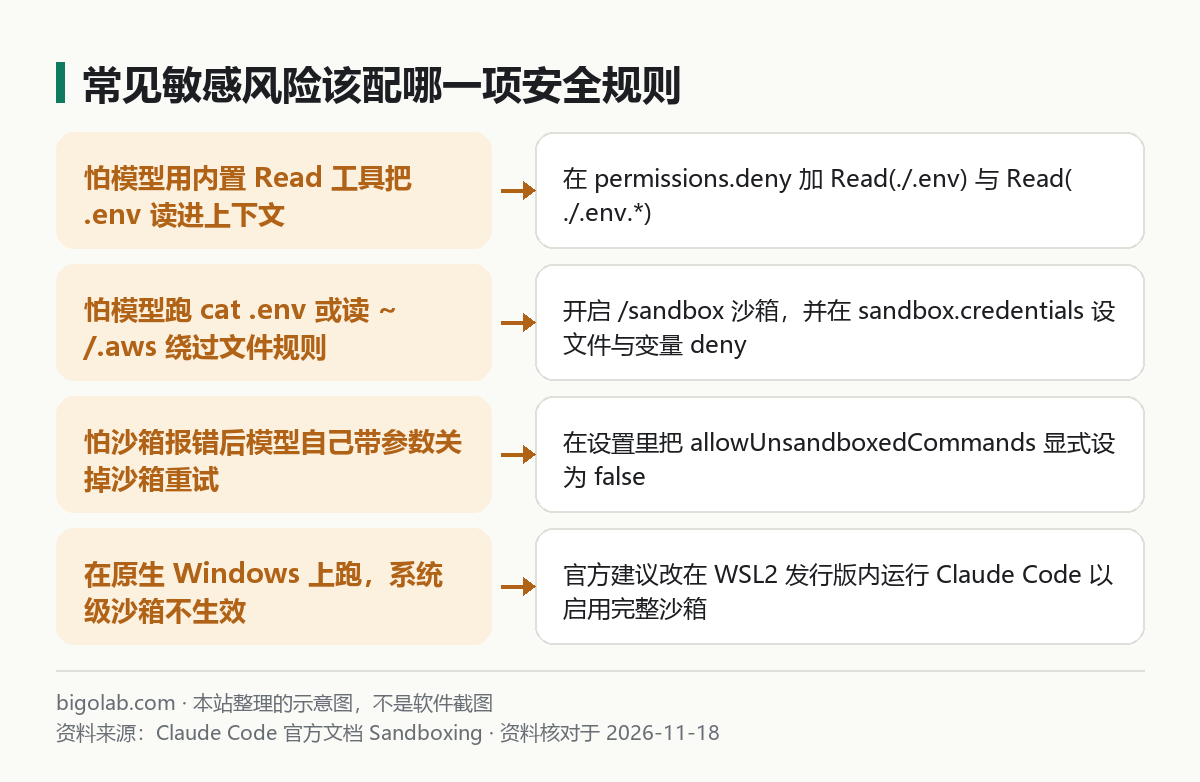
圖:本站根據 Claude Code 官方文檔:Sandboxing 整理的示意圖
前面說過,permissions 裏的字符串匹配攔不住千變萬化的 Shell 寫法(比如官方舉例 Bash(git push *) 就匹配不到 git -C . push)。要真正管住 Shell 子進程不偷讀家目錄密鑰、不偷偷往陌生外網傳數據,必須在 macOS、Linux 或 WSL2 下啟用操作系統沙箱(完整原理見 Claude Code 沙箱是什麼、怎麼開):
json
{
  "sandbox": {
    "enabled": true,
    "failIfUnavailable": true,
    "allowUnsandboxedCommands": false,
    "credentials": {
      "files": [
        { "path": "~/.ssh", "mode": "deny" },
        { "path": "~/.aws/credentials", "mode": "deny" },
        { "path": "~/.npmrc", "mode": "deny" }
      ],
      "envVars": [
        { "name": "GITHUB_TOKEN", "mode": "deny" },
        { "name": "NPM_TOKEN", "mode": "deny" },
        { "name": "AWS_SECRET_ACCESS_KEY", "mode": "deny" }
      ]
    }
  }
}
這段配置一次性堵死了三個高頻口子:
credentials.files與envVars:沙箱預設可讀磁盤大部分目錄並繼承終端環境變量,加上這兩段後,子進程既讀不到~/.ssh私鑰,也拿不到終端裏導出的高危令牌;allowUnsandboxedCommands: false:徹底禁止模型在沙箱報錯時帶dangerouslyDisableSandbox參數申請裸奔重試;failIfUnavailable: true:萬一 Linux 缺了bubblewrap等依賴導致沙箱沒起來,直接報錯退出,絕不靜默降級成無沙箱運行。
三、第三層:用鉤子(Hooks)與受信任習慣補齊最後一塊拼圖
- 用
PreToolUse鉤子做正則審查:對於無法用簡單前綴概括的高危操作(如禁止直連生產庫地址、提交前強制跑單測),掛一個PreToolUse腳本檢查入參 JSON,發現違規返回退出碼2即可硬性阻斷執行(實戰示例見 Hooks 實戰:提交前自動跑測試)。 - 克隆陌生開源倉庫先看
.claude/與.mcp.json:打開不熟悉的第三方倉庫時,不要盲目閉眼點信任文件夾;先掃一眼裏面有沒有夾帶惡意的項目鉤子或可疑 MCP 服務。數據庫類 MCP 永遠只給只讀帳號連接。
安全配穩之後,日常放心跑複雜重構任務如需補充會話額度,可查看本站 Claude Code 訂閱充值說明。
常見問題
問:為什麼改了 settings.json 裏的 deny 規則,怎麼確認它真的生效了?
答:Claude Code 會實時監聽 permissions 變更,通常儲存即生效。你可以在會話裏輸入 /permissions 查看當前合併後的允許與拒絕列表,或直接讓它嘗試讀一次 .env 驗證是否被攔截。
問:--dangerously-skip-permissions 參數什麼時候能用?
答:這個參數會跳過所有權限彈窗,官方明確警告只應該在沒有互聯網訪問、無任何敏感憑據的一次性隔離容器或虛擬機裏使用,絕不要在裝有個人密鑰的主力開發機上日常開啟。
問:自己用 ! 前綴在輸入框敲的本地命令,受上面的 deny 規則限制嗎?
答:你在交互介面手動敲 ! cat .env 代表你本人主動執行,通常不走面向模型的權限詢問與預設沙箱測試路徑,因此測試沙箱和拒絕規則時要發自然語言讓 Claude 自己去調工具。
相關教學
- Claude Code 沙箱(sandbox)是什麼:開啟與限制詳解
- Claude Code 權限模式詳解:auto、手動、plan 與規則配置
- Claude Code 禁止寫工作目錄之外的文件(blockWritesOutsideWorkingDirectories)
- Claude Code Hooks 實戰:PreToolUse 攔截命令
- Claude Code settings.json 配置詳解
參考資料
- Claude Code 官方文檔:Security — https://code.claude.com/docs/en/security
- Claude Code 官方文檔:Settings files and precedence — https://code.claude.com/docs/en/settings
- Claude Code 官方文檔:Configure the sandboxed Bash tool — https://code.claude.com/docs/en/sandboxing
0 條評論
還沒有評論,來搶沙發~