
结论先说
- 先分清「Codex 自身联网」与「子进程联网」两层配置。Codex 主进程连向 OpenAI 接口读取的是宿主机终端或系统的
HTTP_PROXY/HTTPS_PROXY/NO_PROXY环境变量;而 Codex 内部启动的git、npm、curl等子命令是否拿到代理变量,由config.toml的[shell_environment_policy]决定。 - 沙箱内子命令连不上代理,先查
network_access。在workspace-write模式下,沙箱默认关闭子进程网络访问;即使宿主机配好了代理,没有开启[sandbox_workspace_write]里的network_access = true(或在交互时审批放行),子命令依然无法连接本地或公司代理端口。 - 大小写变量建议成对设置,减少不同语言客户端的兼容差异。底层 Rust、Node.js、Go 与
curl对大小写变量的优先级并不完全一致,同时声明HTTP_PROXY、HTTPS_PROXY、NO_PROXY及其小写形式最稳妥。 NO_PROXY必须显式包含环回地址与企业内部后缀。至少把localhost,127.0.0.1,::1以及公司内部域名后缀(如.corp.internal)写进NO_PROXY,避免本地调试端口和私有仓库被强行转发到出口代理触发 502 或握手挂死。- 在企业环境长期稳定跑 Codex 排障与自动化构建需选好合适订阅档位。国内若无外币信用卡,可在本站自助开通 ChatGPT Plus 或高配额 ChatGPT Pro,团队多人统一部署也可查看 ChatGPT Business 团队定制。
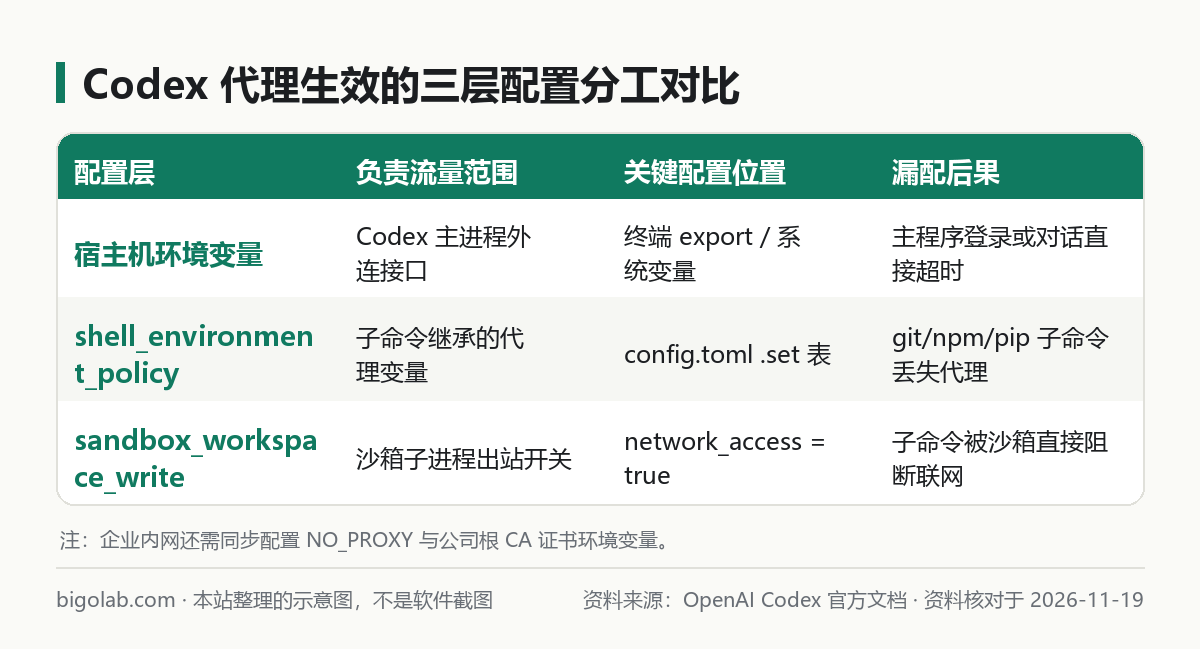
图:本站根据 OpenAI Codex 官方文档:Configuration Reference 整理的示意图
本文根据 OpenAI Codex 官方文档《Configuration Reference》《Sandboxing》整理,资料核对于 2026-11-19。配图为本站整理的示意图,不是界面截图。本站(bigolab.com)不是 OpenAI 官方网站。
适用于谁
- 在公司办公网、研发专网或必须经过企业 HTTP/HTTPS 出口网关的电脑上运行 Codex CLI 与扩展的开发者;
- 配完
HTTP_PROXY/HTTPS_PROXY后发现 Codex 能对话,但沙箱里执行npm、pip、git拉内网源报错或超时,或者访问localhost本地服务被代理劫持的工程师; - 需要在不泄露其他敏感环境变量的前提下,通过
config.toml把企业代理和NO_PROXY稳定注入子命令的研发团队。
一、三层链路拆解:为什么配了代理还是时好时坏
在企业内网排查 Codex 代理故障时,最常见的误区是「以为只要写进 config.toml 就能管所有流量」。实际请求分三层流转:
- 宿主机启动环境层(管 Codex 主进程):你在终端或 IDE 启动 Codex 之前导出的
HTTP_PROXY、HTTPS_PROXY、NO_PROXY决定 Codex 本体如何访问外部模型接口,以及是否绕过局域网认证服务。 [shell_environment_policy]透传层(管子命令环境):如果为了安全你在config.toml里把inherit设成了"core"或"none"(环境变量防泄露配置见 /guides/codex-shell-environment-policy-filter-secrets),代理变量会被顺手过滤掉,导致 Codex 本体能聊,但让它跑git fetch或pip install立刻超时。- 沙箱网络层(管能否发包):即便子命令拿到了代理变量,默认
workspace-write沙箱为了防外泄会拦截子进程出站连接(沙箱规则见 /guides/codex-permissions-sandbox),必须按需开启network_access = true或在策略里允许代理访问。
二、标准配置模板:宿主机环境变量 + config.toml
第 1 步:在宿主机终端配置出口代理与内网直连清单
macOS / Linux(写入 ~/.zshrc 或 ~/.bashrc):
bash
export HTTP_PROXY="http://proxy.corp.internal:8080"
export HTTPS_PROXY="http://proxy.corp.internal:8080"
export NO_PROXY="localhost,127.0.0.1,::1,.corp.internal,.local"

# 同步小写形式,避免部分工具只读小写变量
export http_proxy="$HTTP_PROXY"
export https_proxy="$HTTPS_PROXY"
export no_proxy="$NO_PROXY"
Windows PowerShell(当前会话生效,长期生效可写入 $PROFILE 或系统环境变量):
powershell
$env:HTTP_PROXY  = "http://proxy.corp.internal:8080"
$env:HTTPS_PROXY = "http://proxy.corp.internal:8080"
$env:NO_PROXY    = "localhost,127.0.0.1,::1,.corp.internal,.local"
$env:http_proxy  = $env:HTTP_PROXY
$env:https_proxy = $env:HTTPS_PROXY
$env:no_proxy    = $env:NO_PROXY
第 2 步:在 ~/.codex/config.toml 中精确透传或注入代理变量
如果环境策略收紧了变量继承,可以通过 [shell_environment_policy.set] 明确把代理与内网跳过名单注入子进程,同时按需打开工作区沙箱网络开关(配置文件总览见 /guides/codex-config-toml-complete-guide):
toml
#:schema https://developers.openai.com/codex/config-schema.json

sandbox_mode = "workspace-write"
approval_policy = "on-request"

[sandbox_workspace_write]
# 若沙箱内命令需要通过企业代理拉取依赖,须显式开启
network_access = true

[shell_environment_policy]
inherit = "core"

[shell_environment_policy.set]
HTTP_PROXY = "http://proxy.corp.internal:8080"
HTTPS_PROXY = "http://proxy.corp.internal:8080"
NO_PROXY = "localhost,127.0.0.1,::1,.corp.internal,.local"
http_proxy = "http://proxy.corp.internal:8080"
https_proxy = "http://proxy.corp.internal:8080"
no_proxy = "localhost,127.0.0.1,::1,.corp.internal,.local"注意:[shell_environment_policy.set] 是键值对表,用于给 Codex 启动的子进程注入明确变量;不要在里面写入代理账号的明文高危口令,带鉴权的企业代理更推荐借助本机认证代理服务转发。
订阅与账号准备提示:在企业内网调试多仓依赖、反复重跑联调脚本时,高频率长上下文对话更容易触发周期额度上限(额度规则见 /guides/codex-usage-limits)。若团队或重度开发者需要更高配额,可在本站开通 ChatGPT Pro 充值 或 ChatGPT Pro 20x 高额度档;新注册 OpenAI 账号在手机号环节受阻时,可参考 Codex 注册手机验证服务。
三、常见企业代理与 NO_PROXY 故障分流排查
配完后若仍报错、卡死或私有源无法直连,请按下面分流图逐项定位:
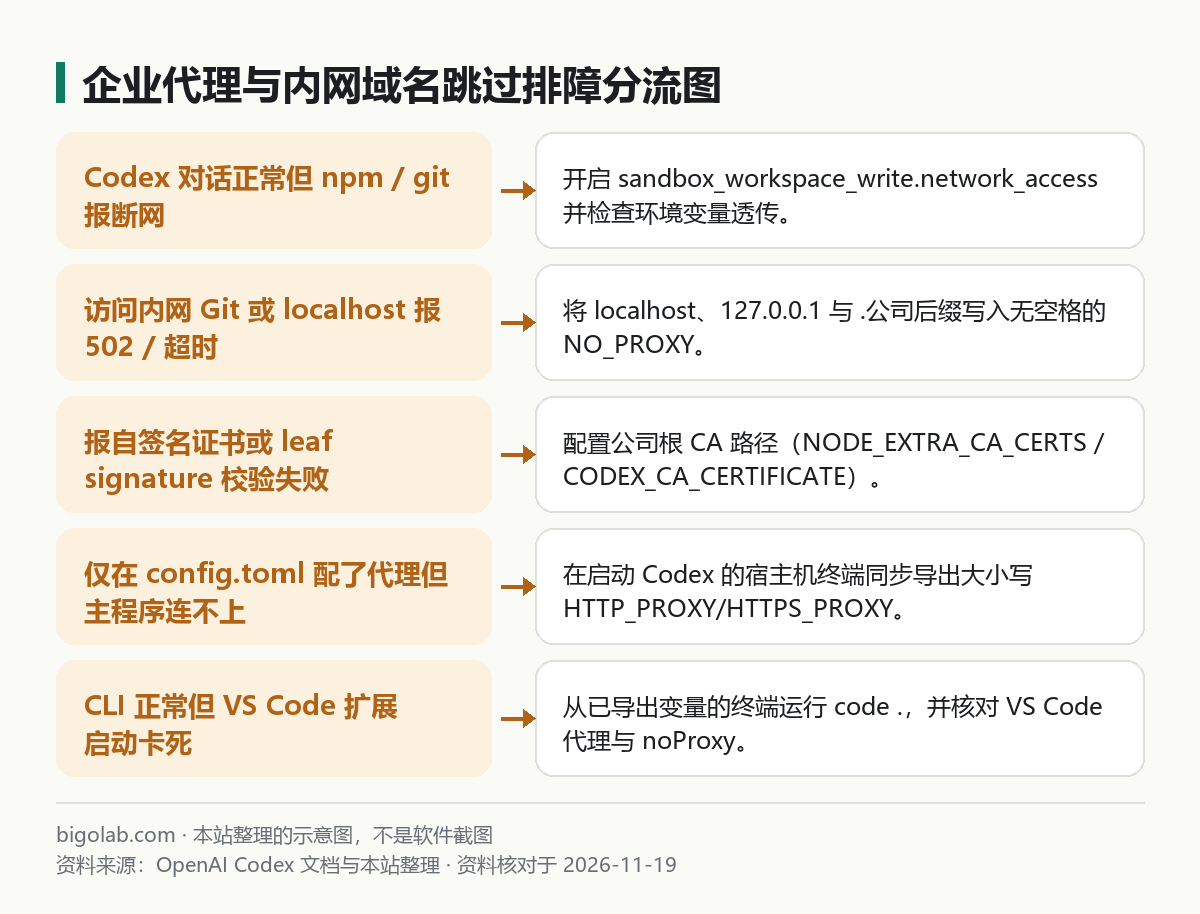
图:本站根据 OpenAI Codex 官方文档:Sandboxing 整理的示意图
- 访问内网 GitLab、私服 npm 或本地
127.0.0.1返回 502 / 403。这是典型的NO_PROXY漏配或语法不兼容:切忌在逗号后加空格(写成localhost, 127.0.0.1会导致第二项失效),也不要滥用*.corp.internal星号通配符,优先使用前置点号.corp.internal与精确主机名;如果用到局域网 IP 段(如10.x.x.x),部分工具不支持 CIDR 网段匹配,需补齐关键服务器具体 IP 或内网域名(本站建议)。 - 报错
UNABLE_TO_VERIFY_LEAF_SIGNATURE或self-signed certificate in certificate chain。这说明企业出口网关启用了 TLS 流量解密重签(如 Zscaler、Netskope 或公司自建代理),代理链路本身已通,但 Codex 尚未信任公司根证书。请导入企业 CA 证书并配置NODE_EXTRA_CA_CERTS/CODEX_CA_CERTIFICATE(完整步骤参考 /guides/codex-corporate-proxy-tls-self-signed-cert-ca-fix)。 - 终端里
codex正常,但 VS Code 里的 Codex 扩展卡住超时。图形界面直接点击图标启动的 VS Code 往往不会读取~/.zshrc里的export代理变量,导致后台扩展卡在代理握手。可尝试从已导出变量的终端执行code .启动,或在 VS Code 设置中同步检查http.proxy与http.noProxy(更多错误汇总见 /guides/codex-common-errors-summary)。 - 本地测试命令一键验证是否命中预期路由。排查
NO_PROXY时,可直接在同终端运行curl -v https://你的内网域名观察输出里是否出现Uses proxy env variable no_proxy,确认路由正确后再启动 Codex,能省掉大量盲猜时间。
常见问题
问:只在 config.toml 的 [shell_environment_policy.set] 里写了 HTTPS_PROXY,为什么启动 Codex 自己还是连不上网?
答:[shell_environment_policy] 控制的是 Codex 启动「下级子命令」时的环境变量,不作用于 Codex 主进程自身发起的模型接口连接。Codex 本身需要走企业代理时,必须在启动它的终端或操作系统环境变量里配置 HTTP_PROXY / HTTPS_PROXY / NO_PROXY。
问:开启 [sandbox_workspace_write] 的 network_access = true 会带来什么风险?
答:打开后,沙箱内执行的命令就能对外发起网络连接。如果仓库本身不可信或包含陌生构建脚本,可能存在外传数据的风险;本站建议仅在受信任的企业内部项目里开启,同时配合 [shell_environment_policy] 过滤掉无关云密钥与 Token 变量。
问:国内没有外币信用卡,或者公司研发团队需要开增值税发票报销,怎么开通能跑 Codex 的订阅?
答:可在本站 AI 会员充值总览 按需选购 ChatGPT Plus、ChatGPT Plus 官网直充 或高配额的 ChatGPT Pro,团队多人统一部署可直接查看 ChatGPT Business 团队定制。支持支付宝、微信支付与 AlipayHK,自助兑换无需交出账号密码,并可开具增值税发票;实时价格以商品页展示为准,售后执行掉订阅按剩余天数折退、封号不在质保范围的政策。
相关教程
- Codex 企业代理自签名 TLS 证书与根 CA 报错修复指南
- Codex shell_environment_policy 过滤敏感环境变量防泄露配置
- Codex config.toml 配置文件完整指南
- Codex 常见报错与故障排查汇总
参考资料
- OpenAI Developers 文档:Codex Configuration Reference — https://developers.openai.com/codex/config-reference
- OpenAI Codex 官方文档:Configuration Reference — https://learn.chatgpt.com/docs/config-file/config-reference
- OpenAI Codex 官方文档:Sandboxing — https://learn.chatgpt.com/docs/sandboxing
- OpenAI Codex GitHub 仓库 — https://github.com/openai/codex
0 条评论
还没有评论,来抢沙发~