
结论先说
- 报错根因是企业安全网关做了 HTTPS 解密重签,而 CLI 运行时没信任公司的私有根证书。浏览器之所以正常,是因为公司 IT 已把私有根证书预装进了系统证书库;但 Codex CLI 及其关联的 Node、Python、OpenSSL 组件默认只认自带的公共 CA 列表,遇到私有证书链便会拒连。
- 正确修法是把公司根证书(
.pem格式)显式注入环境变量,绝不要粗暴关闭证书校验。Codex CLI 优先读取CODEX_CA_CERTIFICATE(未设时回退读取SSL_CERT_FILE);Node 运行层、IDE 插件或 MCP 工具读取NODE_EXTRA_CA_CERTS(新版本 Node 也可启用NODE_USE_SYSTEM_CA=1)。 - 显式代理务必配好
HTTPS_PROXY与NO_PROXY。Codex CLI 常规兼容标准 HTTP / HTTPS 代理,很多版本不兼容 SOCKS5;同时必须把localhost,127.0.0.1写进NO_PROXY,防止本地 OAuth 登录回调或桌面端辅助通信被误发给公司代理。 - 若证书通过了却频繁断流,需找 IT 对 OpenAI 域名免除缓冲式 TLS 检查。部分企业网关会整包缓冲 HTTPS 响应,破坏 Codex 依赖的流式传输(SSE / WebSocket),按官方网络建议放行直连最稳妥。
- 在办公环境打通合规网络后,研发团队建议配合稳定的高配额订阅使用。国内缺少外币卡的个人或企业用户,可在本站开通 ChatGPT Plus、ChatGPT Pro 或支持统一席位管理的 ChatGPT Business 团队定制。
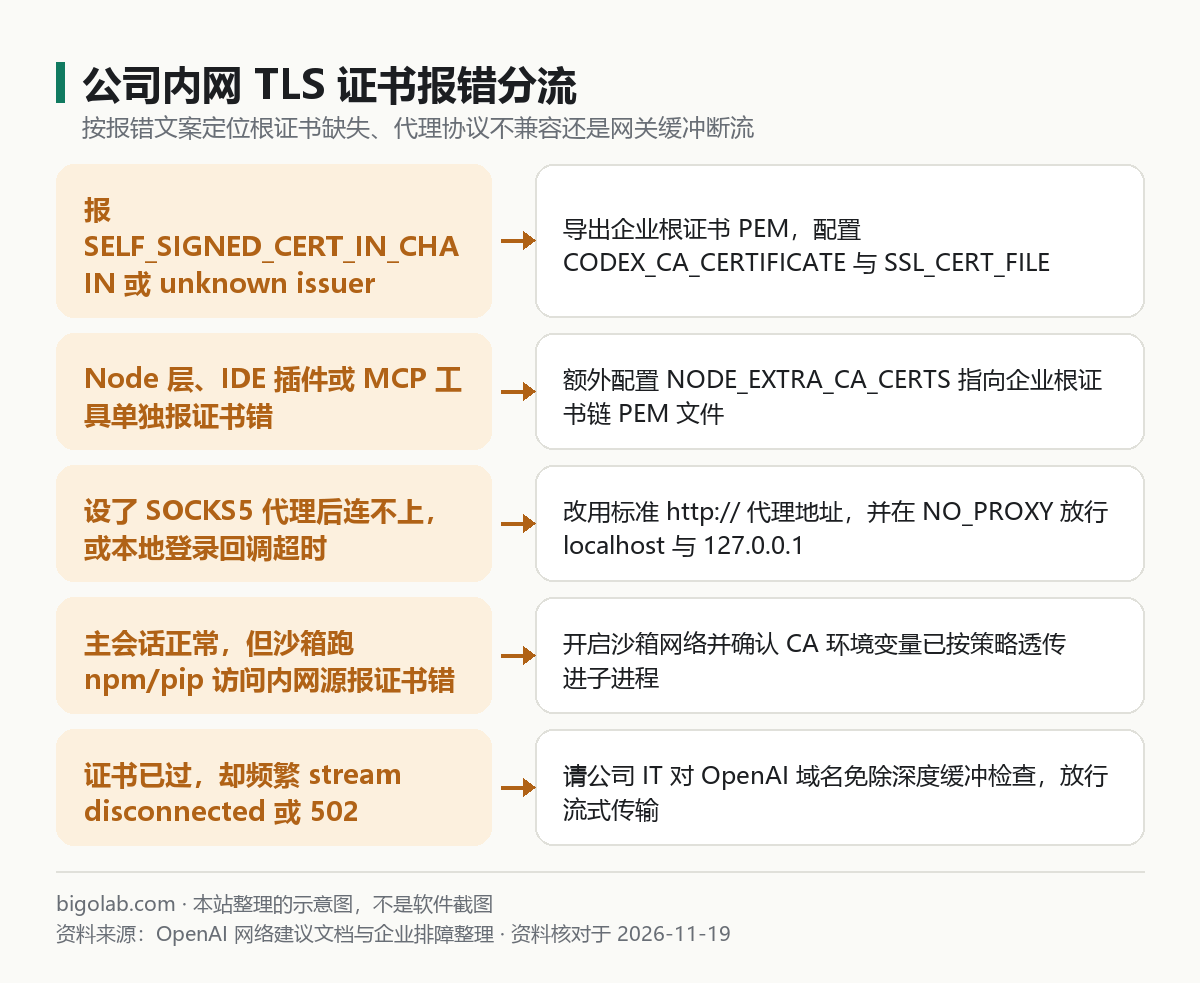
图:本站根据 OpenAI 帮助中心:Network recommendations 与企业排障经验整理的示意图
本文根据 OpenAI 帮助中心《Network recommendations for ChatGPT errors on web and apps》、Codex 官方文档《Environment variables》《Troubleshooting》《Codex CLI》及官方 GitHub 仓库讨论整理,资料核对于 2026-11-19。配图为本站整理的示意图,不是界面截图。本站(bigolab.com)不是 OpenAI 官方网站。
适用于谁
- 在公司内网、金融/国企办公网或安装了企业零信任客户端(如 Zscaler、Netskope 等)的电脑上使用 Codex 时,报
SELF_SIGNED_CERT_IN_CHAIN、UNABLE_TO_VERIFY_LEAF_SIGNATURE、unknown issuer或certificate verify failed的开发者; - 浏览器访问 ChatGPT 网页正常,但 Codex CLI、IDE 扩展或桌面端一直卡在 TLS 握手或登录回调失败的用户;
- 需要向公司 IT 提交合规证书与代理放行配置说明的技术负责人。
一、先导出公司根证书并认清几个关键环境变量
不要随便从网上下载不明证书,直接向公司 IT 部门索取企业根证书链的 Base64 编码 X.509(.pem 或 .crt)文件;如果是自带管理员权限的办公机,也可从 Windows「证书管理器(certmgr.msc)→ 受信任的根证书颁发机构」或 macOS「钥匙串访问 → 系统根证书」导出对应网关的根证书并保存为 .pem(本站建议)。
不同组件读取的证书与代理变量名称不同,对照下表一次配全:
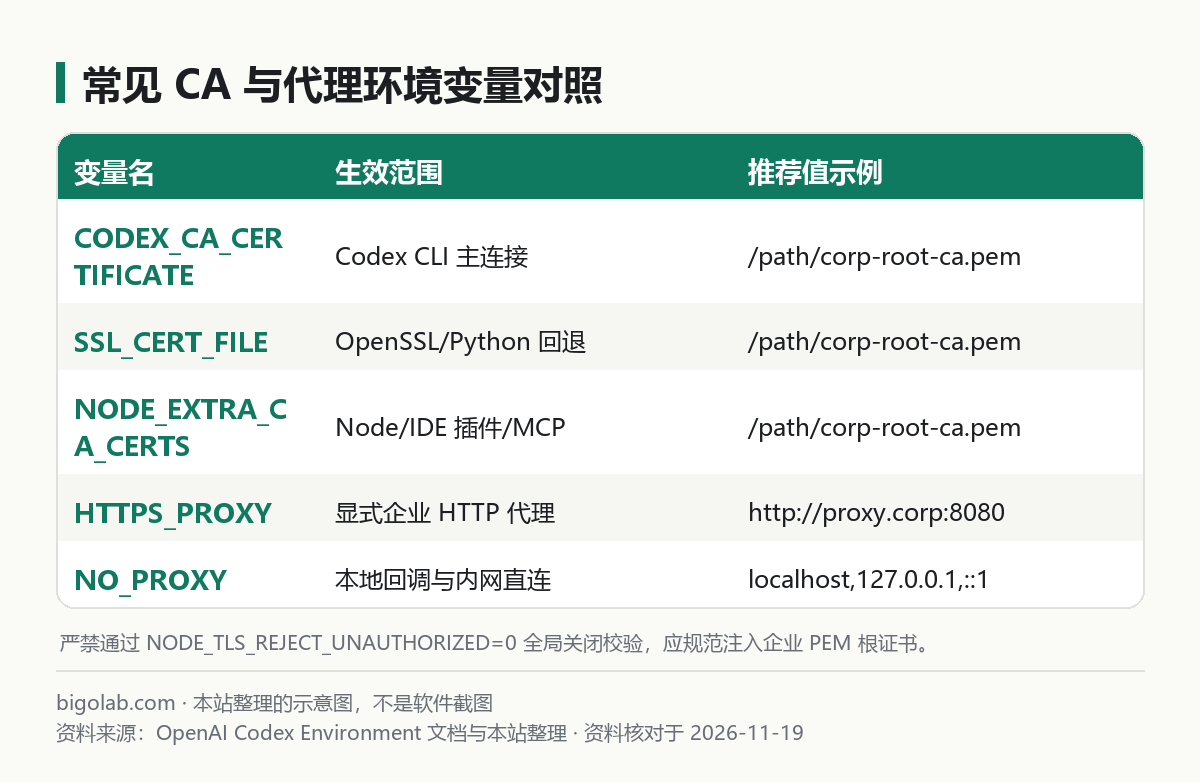
图:本站根据 OpenAI Codex 官方文档:Environment variables 整理的示意图
| 环境变量 | 生效对象 | 典型写法 | 注意事项 |
|---|---|---|---|
CODEX_CA_CERTIFICATE | Codex CLI 核心网络请求 | /path/to/corp-ca.pem | 优先级高于 SSL_CERT_FILE,需指向完整根证书链 PEM |
SSL_CERT_FILE | Rust/OpenSSL/Python 通用回退 | /path/to/corp-ca.pem | 未设置 CODEX_CA_CERTIFICATE 时 Codex 会回退读取 |
NODE_EXTRA_CA_CERTS | Node 包装层、IDE 插件、MCP | /path/to/corp-ca.pem | 在自带公共 CA 之外追加企业 CA,最适合 Node 生态 |
HTTPS_PROXY | 显式企业代理出口 | http://proxy.corp:8080 | 优先使用标准 http:// 协议头,避免填 SOCKS5 |
NO_PROXY | 绕过代理的本机与内网地址 | localhost,127.0.0.1,::1 | 防止本地 OAuth 回调端口与内网镜像源被错送代理 |
二、macOS / Linux 与 Windows 实操配置示例
拿到 .pem 证书文件后(假设保存在 ~/.certs/corp-root-ca.pem 或 C:\certs\corp-root-ca.pem),按操作系统写入终端环境并测试 codex login:
macOS / Linux(写入 ~/.zshrc 或 ~/.bashrc)
bash
export CODEX_CA_CERTIFICATE="$HOME/.certs/corp-root-ca.pem"
export SSL_CERT_FILE="$HOME/.certs/corp-root-ca.pem"
export NODE_EXTRA_CA_CERTS="$HOME/.certs/corp-root-ca.pem"

# 仅当公司要求显式代理地址时取消下方注释并替换为真实地址
# export HTTPS_PROXY="http://proxy.yourcompany.com:8080"
# export HTTP_PROXY="http://proxy.yourcompany.com:8080"
export NO_PROXY="localhost,127.0.0.1,::1"
保存后执行 source ~/.zshrc 重新加载,再运行 codex login 验证握手是否通过。
Windows PowerShell(设置用户级持久化变量)
powershell
[Environment]::SetEnvironmentVariable("CODEX_CA_CERTIFICATE", "C:\certs\corp-root-ca.pem", "User")
[Environment]::SetEnvironmentVariable("SSL_CERT_FILE", "C:\certs\corp-root-ca.pem", "User")
[Environment]::SetEnvironmentVariable("NODE_EXTRA_CA_CERTS", "C:\certs\corp-root-ca.pem", "User")
[Environment]::SetEnvironmentVariable("NO_PROXY", "localhost,127.0.0.1,::1", "User")设置完毕后必须关闭并重开所有终端窗口与 Codex 桌面端,新环境变量才会生效。另外,如果你让 Codex 在沙箱里执行 npm install、pip 或 curl 访问公司私有制品库同样报证书错,需同时检查两处:一是沙箱是否已按 /guides/codex-sandbox-network-access-disabled-fix 放行网络;二是在 config.toml 中确认 NODE_EXTRA_CA_CERTS / SSL_CERT_FILE 已按 /guides/codex-missing-environment-variable 正常透传给子进程。
排障与订阅提示:企业内网开发者通常项目体量大、单日重构次数多,普通套餐较快触及限额。个人重度开发可按需选择 ChatGPT Pro 5x iOS 可覆盖档;团队统一合规采购与开票可看 ChatGPT Business 团队定制,新号手机验证受阻也可参考 Codex 注册手机验证服务。
三、企业 IT 放行建议与安全底线
- 严禁长期设置
NODE_TLS_REJECT_UNAUTHORIZED=0:网上的临时偏方常教人直接关闭 TLS 证书验证,这会让整台开发机的所有 Node 请求暴露在中间人篡改风险中,且无法修复非 Node 原生二进制组件的报错,在公司合规审计下也属于严重违规。 - 配合 IT 放行流式传输域名:如果注入根证书后登录成功了,但问答中途总报
stream disconnected before completion或502 / 503,说明企业安全网关虽然允许连接,却截断或缓冲了长连接流。建议将 OpenAI 官方网络文档中列出的核心域名提交给 IT,申请免除深度内容缓冲检查,同时可联动排查 /guides/codex-stream-disconnected-before-completion 与 /guides/codex-token-exchange-failed-login-error。
常见问题
问:公司给我的证书是 .cer 或 .der 格式,直接填给 CODEX_CA_CERTIFICATE 能识别吗?
答:如果是二进制 DER 编码的 .cer / .der,很多工具无法直接解析。建议先用 openssl x509 -inform der -in corp.cer -out corp.pem 转成文本格式的 PEM(用记事本打开应能看到 -----BEGIN CERTIFICATE----- 开头),如果存在中间证书,把中间证书和根证书按顺序合并到同一个 .pem 文件里效果最稳。
问:设置好 HTTPS_PROXY 后,连上去了却报 407 Proxy Authentication Required 怎么办?
答:说明公司代理开启了账号鉴权(Basic / NTLM / Kerberos)。切勿把明文密码硬编码写进仓库脚本,优先使用公司 IT 提供的本地认证代理助手(如 CNTLM / Px)在 127.0.0.1 暴露免密本地代理端口,再将 HTTPS_PROXY 指向该本地端口。
问:国内没有外币卡,或者公司研发团队需要增值税发票,怎么开通 Plus / Pro / 团队版?
答:可通过本站 AI 会员充值总览 按需选购 ChatGPT Plus(含 Plus iOS 可覆盖版)或高配额 ChatGPT Pro,团队多人研发亦可选择企业定制方案。支持支付宝、微信支付与 AlipayHK,提供免交密码卡密自助兑换与增值税发票服务,价格以商品页实时展示为准;售后遵循掉订阅按剩余天数折退、封号不在质保范围的说明。
相关教程
- Codex 报 missing environment variable 怎么办
- Codex 沙箱报无法联网下载依赖怎么办
- Codex 报 stream disconnected before completion 怎么办
- Codex 登录报 token exchange failed 怎么办
- Codex 常见报错总表
参考资料
- OpenAI 帮助中心:Network recommendations for ChatGPT errors on web and apps — https://help.openai.com/en/articles/9247338-network-recommendations-for-chatgpt-errors-on-web-and-apps
- OpenAI ChatGPT Learn:Environment variables — https://learn.chatgpt.com/docs/config-file/environment-variables
- OpenAI ChatGPT Learn:Troubleshooting — https://learn.chatgpt.com/docs/reference/troubleshooting
- OpenAI Codex 官方文档:Codex CLI — https://developers.openai.com/codex/cli
- OpenAI Codex 官方 GitHub 仓库 — https://github.com/openai/codex
0 条评论
还没有评论,来抢沙发~