
结论先说
[shell_environment_policy]专门管控子命令的初始环境变量。Codex 每次拉起 Shell、单测或构建工具前,都会先按此配置块裁剪宿主机环境变量。- 最大暗坑:
ignore_default_excludes默认为true。官方默认配置会跳过内置敏感词过滤;只有显式改为ignore_default_excludes = false,Codex 才会自动剔除变量名含KEY、SECRET、TOKEN(不区分大小写)的环境变量。 - 高安全场景把
inherit收紧为"core"或用include_only白名单。相比默认"all"再逐条拉黑,直接限定只继承核心系统变量或白名单变量更不容易漏网。 - 必须同步关注顶层
allow_login_shell与磁盘.env读取。若allow_login_shell保持默认true,子命令以登录 Shell 启动时会重新执行.zshrc或.bashrc,可能把刚过滤掉的密钥重新导回来;而项目目录里的.env文件本身,则要靠权限配置的文件拒绝规则阻断。 - 在团队研发环境长期启用严格沙箱与高频自动化排查,需配置稳定订阅配额。国内若无外币卡或支付受阻,可在本站自助开通 ChatGPT Plus 或高配额 ChatGPT Pro,团队统一部署可查看 ChatGPT Business 团队定制。
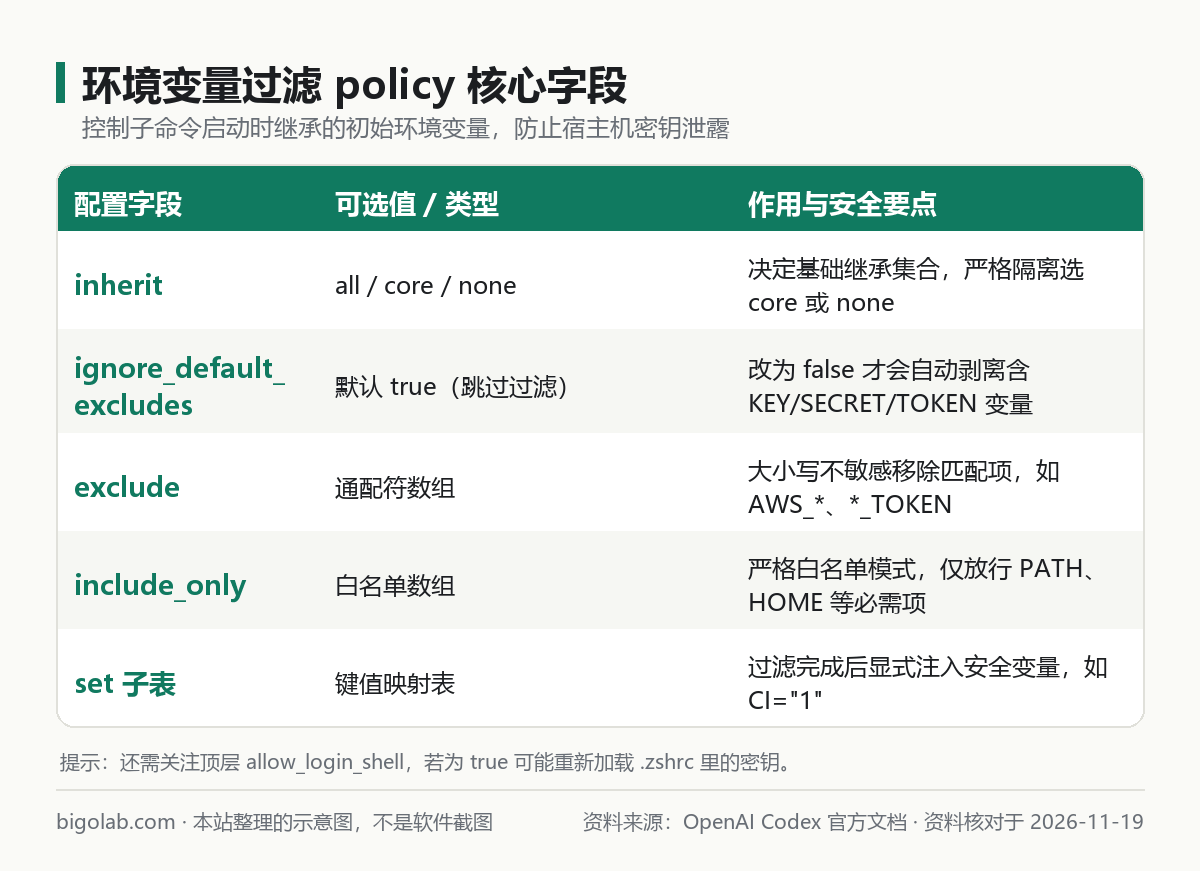
图:本站根据 OpenAI Codex 官方文档:Configuration Reference 整理的示意图
本文根据 OpenAI Codex 官方文档《Configuration Reference》《Sandboxing》《Environment Variables》整理,资料核对于 2026-11-19。配图为本站整理的示意图,不是界面截图。本站(bigolab.com)不是 OpenAI 官方网站。
适用于谁
- 在本地终端里常驻了
AWS_SECRET_ACCESS_KEY、GITHUB_TOKEN、数据库连接串或支付密钥,担心 Codex 调用子命令时意外打印或外泄的开发者; - 已经开启沙箱隔离,但发现子进程依然能通过
env或printenv读到宿主机环境变量的人; - 需要在测试脚本中只暴露必要构建变量(如
PATH、NODE_ENV),同时屏蔽其他全部凭据的安全合规团队。
一、[shell_environment_policy] 五个字段怎么协同生效
当 Codex 在本地沙箱中运行测试、编译或脚本工具时(沙箱原理参考 /guides/codex-permissions-sandbox),子进程默认会继承宿主终端的环境变量。~/.codex/config.toml(或受信任仓库的 .codex/config.toml)中的 [shell_environment_policy] 按固定管线决定最终传递给子命令的变量集合:
- 基线继承(
inherit):决定初始起点。"all"继承宿主机全部环境变量;"core"仅保留运行命令行工具所需的最小核心集合;"none"从完全空白的环境起步。 - 内置敏感词过滤(
ignore_default_excludes):设为false时,自动剔除名称包含KEY、SECRET或TOKEN(大小写不敏感)的变量;保持默认true则跳过这一步,许多开发者误以为默认已拦截,结果凭据照常透传。 - 自定义黑名单(
exclude):传入大小写不敏感的通配符数组,例如["AWS_", "AZURE_", "GCP_", "DATABASE_URL", "_PASS*"],进一步精准剥离不含上述三个关键词的敏感变量(如密码、连接串、Webhook 地址)。 - 严格白名单(
include_only):若配置了该数组,则只保留匹配白名单的变量,适合极高敏感度环境。 - 显式注入(
[shell_environment_policy.set]):在全部过滤步骤完成后,再强制写入安全可控的固定键值对,例如CI = "1"或NODE_ENV = "test"。
二、3 套可直接套用的防泄露配置模板
下面三套配置由浅入深,均属于本站建议的安全组合,可直接写入 ~/.codex/config.toml(完整配置文件结构参考 /guides/codex-config-toml-complete-guide)。
模板 1:个人日常开发平衡方案(推荐起步)
保留基础系统路径与语言工具链,打开默认敏感词过滤,并拉黑常见云厂商及数据库变量:
toml
# 阻止子命令加载 .bashrc / .zshrc 重新导出本地密钥
allow_login_shell = false

[shell_environment_policy]
inherit = "core"
ignore_default_excludes = false
exclude = [
  "AWS_*",
  "AZURE_*",
  "ALIBABA_*",
  "OPENAI_API_KEY",
  "DATABASE_URL",
  "REDIS_URL",
  "*_PASSWORD",
  "*_CERT*"
]

[shell_environment_policy.set]
NODE_ENV = "test"
模板 2:高敏感仓库的严格白名单方案
仅放行终端正常运行所必需的极少数系统变量,其余一律拦截(Windows 环境按需补充 SystemRoot、TEMP、USERPROFILE):
toml
allow_login_shell = false

[shell_environment_policy]
inherit = "none"
include_only = ["PATH", "HOME", "USER", "LANG", "TERM"]

[shell_environment_policy.set]
CI = "1"
模板 3:单次任务命令行临时收紧
不想改动全局配置文件时,可直接通过 --config 行内覆盖当前会话的环境变量白名单:
bash
codex --config 'shell_environment_policy.include_only=["PATH","HOME"]'订阅与账号准备提示:在安全隔离环境下反复跑单测、代码审计与多轮重构时,容易较快触及订阅的滚动限额(配额规则见 /guides/codex-usage-limits)。若 Plus 档配额紧张,可在本站升级 ChatGPT Pro 充值 或选用 ChatGPT Pro 20x 高额档位;新账号注册如遇短信核验卡点,也可查看 Codex 注册手机验证服务。
三、两个容易漏掉的盲区:登录 Shell 与磁盘 .env 文件
很多团队配好了 [shell_environment_policy],做抽查时却发现子命令仍能看到密钥,根源通常在这两个盲区里。
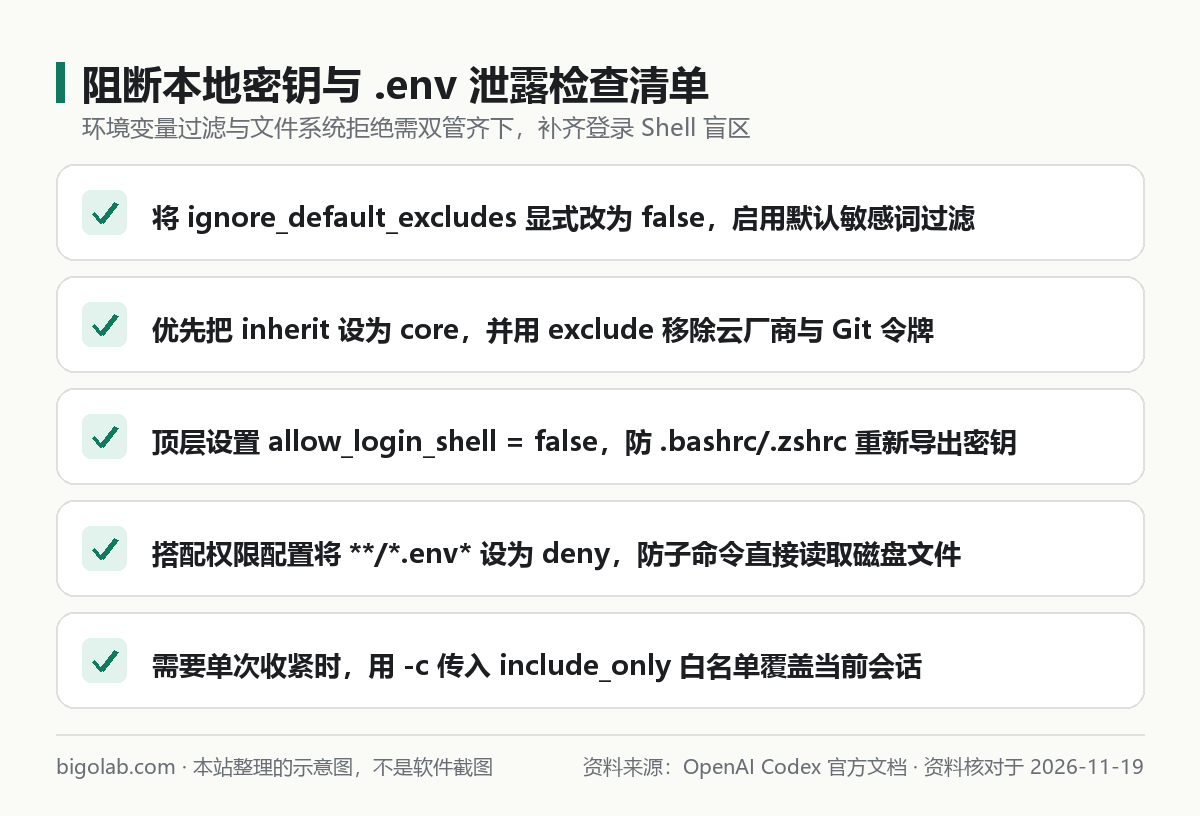
图:本站根据 OpenAI Codex 官方文档:Sandboxing 整理的示意图
盲区 1:allow_login_shell = true 把密钥又导了回来
按官方文档说明,顶层 allow_login_shell 默认为 true。当子工具以登录 Shell 方式启动时,Shell 会自动执行用户的 ~/.bash_profile、~/.zprofile 或 ~/.zshrc。如果你平时习惯在这些启动文件里写 export GITHUB_TOKEN=... 或 source ~/.secrets,变量就会在 shell_environment_policy 过滤之后重新回到进程环境。将顶层 allow_login_shell = false 写入 config.toml 后,Codex 会强制使用非登录 Shell 并拒绝显式登录 Shell 请求,堵住这条回流通道。
盲区 2:环境变量过滤管不住直接读 .env 文件
[shell_environment_policy] 只管进程环境变量,不管磁盘文件读取。如果工作区里有 .env 文件,而测试框架(例如 dotenv)或子命令主动去读磁盘上的 .env,密钥依旧会进入进程。因此本站建议双管齐下:一方面用 [shell_environment_policy] 加 allow_login_shell = false 清理进程环境,另一方面在 Permission Profiles 里把 "**/.env" 设为 "deny" 阻断磁盘读写。如果业务单测确实缺少某个非敏感环境变量导致报错,可参考 /guides/codex-missing-environment-variable 通过 [shell_environment_policy.set] 注入测试占位值,而不是直接放开真实生产密钥。
常见问题
问:开启 inherit = "core" 或 allow_login_shell = false 后,子命令找不到 nvm、pyenv 或 cargo 怎么办?
答:版本管理器通常在 .zshrc 或 .bashrc 里动态拼接 PATH。关闭登录 Shell 后,可把常用工具链的固定 bin 路径直接写进 [shell_environment_policy.set] 的 PATH 中,或者把 PATH 加入 include_only,既保证命令可用又不加载含密钥的启动脚本。
问:设置 ignore_default_excludes = false 会不会影响 Codex 自己连接 OpenAI?
答:不会。[shell_environment_policy] 只作用于 Codex 派生出来的终端子命令进程,不影响 Codex 主进程自身读取登录凭据或连接模型接口。如果某个本地测试脚本明确需要假密钥,请在 [shell_environment_policy.set] 中注入测试用哑值。
问:国内没有外币信用卡,或者企业团队需要增值税发票报销,怎么开通能跑 Codex 的订阅?
答:可通过本站 AI 会员充值总览 按需选购 ChatGPT Plus或高配额 ChatGPT Pro,企业研发团队批量部署可直接查看 ChatGPT Business 团队定制。支持支付宝、微信支付和 AlipayHK,支持自助兑换无需交出账号密码,并可开具增值税发票;实时价格以页面显示为准,售后遵循掉订阅按剩余天数折退、封号不在质保范围的政策。
相关教程
- Codex 权限审批与沙箱隔离模式详解
- Codex config.toml 配置文件完整指南
- Codex 报 missing environment variable 怎么办
- Codex 使用限额与配额计算规则
参考资料
- OpenAI Codex 官方文档:Configuration Reference — https://learn.chatgpt.com/docs/config-file/config-reference
- OpenAI Codex 官方文档:Sandboxing — https://learn.chatgpt.com/docs/sandboxing
- OpenAI Codex 官方文档:Environment Variables — https://learn.chatgpt.com/docs/config-file/environment-variables
- OpenAI Developers 文档:Codex Configuration Reference — https://developers.openai.com/codex/config-reference
0 条评论
还没有评论,来抢沙发~