
结论先说
- 挂载带登录的远程服务先跑
claude mcp add --transport http,再进会话敲/mcp完成网页授权:授权成功后客户端会自动在本地安全存储令牌并处理后台续期,无需手动手抄 Bearer Token。 - 在 SSH 远程服务器上登录时别傻等自动弹窗:直接复制终端日志里打印出来的完整授权链接,贴到你面前这台笔记本的浏览器里走完登录即可。
- 遇到
OAuth error: Invalid code多半是操作慢了授权码过期:按回车重发起一次,网页跳出来后立刻点允许不要晾在后台。 - 如果是自建内部 MCP 连不上,九成踩了官方五条硬性协议红线(见下文对照表)。需要开通会员在终端畅跑多工具协作工作流,可查看本站 Claude Pro 充值说明 或自动发卡的 Claude Pro iOS 自助充值商品页。
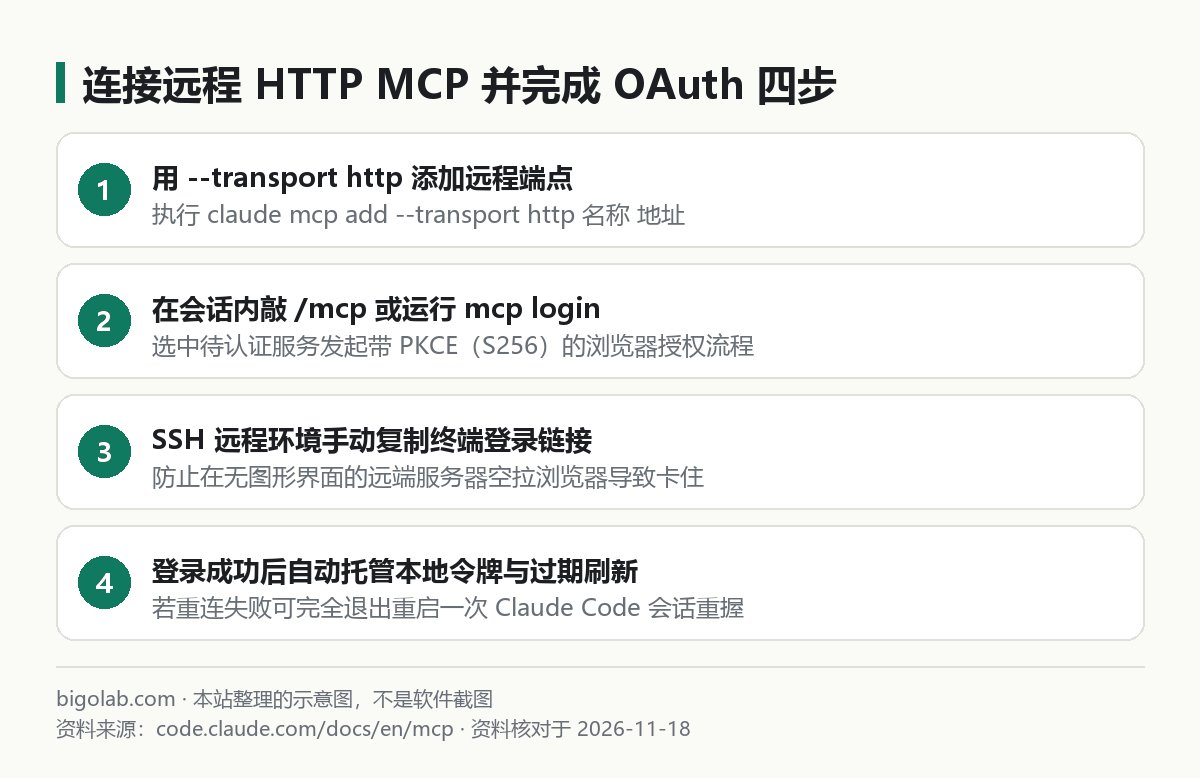
图:本站根据 Claude Code 官方 MCP 文档 整理的四步接入与授权流程示意图
本文根据 Anthropic Claude Code 官方文档《Connect Claude Code to tools via MCP》(code.claude.com/docs/en/mcp)整理,资料核对于 2026-11-18。配图为本站整理的示意图,不是终端截图。本站(bigolab.com)不是 Anthropic 官方网站。
适用于谁
- 想把 Sentry、Linear、GitHub 或公司自建的远程 HTTP MCP 服务接入 Claude Code,卡在浏览器 OAuth 回调报错上的开发者;
- 通过 SSH 连在无图形界面的远程 Linux 开发机上敲
/mcp,结果终端一直干等浏览器没反应的工程师; - 自己写企业内部远程 MCP 服务端,明明按标准加了认证头却怎么也触发不了 Claude 登录弹窗的后端程序员。
一、标准添加与触发 OAuth 登录命令
如果你还不熟悉本地命令行(Stdio)类型的 MCP 怎么挂,可先阅读本站基础篇 Claude Code 配置 MCP 服务器入门。针对需要账号登录的远程托管服务(如远程监控台,应用案例见 接入 Sentry MCP 排查线上报错),标准两步如下:
bash
# 第一步:在系统终端用 http 传输类型注册远程地址
claude mcp add --transport http team-tracker https://mcp.example.com/mcp

# 第二步:直接发起命令行登录,或进入 claude 后敲斜杠命令 /mcp
claude mcp login team-tracker
在交互会话里输入 /mcp 选中该服务后,Claude Code 会自动完成 OAuth 元数据发现、动态客户端注册(DCR)、带 PKCE(S256) 的浏览器授权跳转以及后续的令牌静默刷新。
Claude Code 免上号订阅与高配额省心方案:在大仓库跑百万上下文、多子包重构或复杂慢查询排障时,固定月费订阅比纯按量 API 更容易锁死成本上限。本站支持支付宝、微信支付与 AlipayHK 卡密自助兑换 iOS 链路的 Claude Pro 自助充值、5 倍额度的 Claude Max 5x 与顶配 Claude Max 20x,无需交出账号密码。
二、常见 OAuth 报错逐条拆解(附自建服务端五条硬指标)
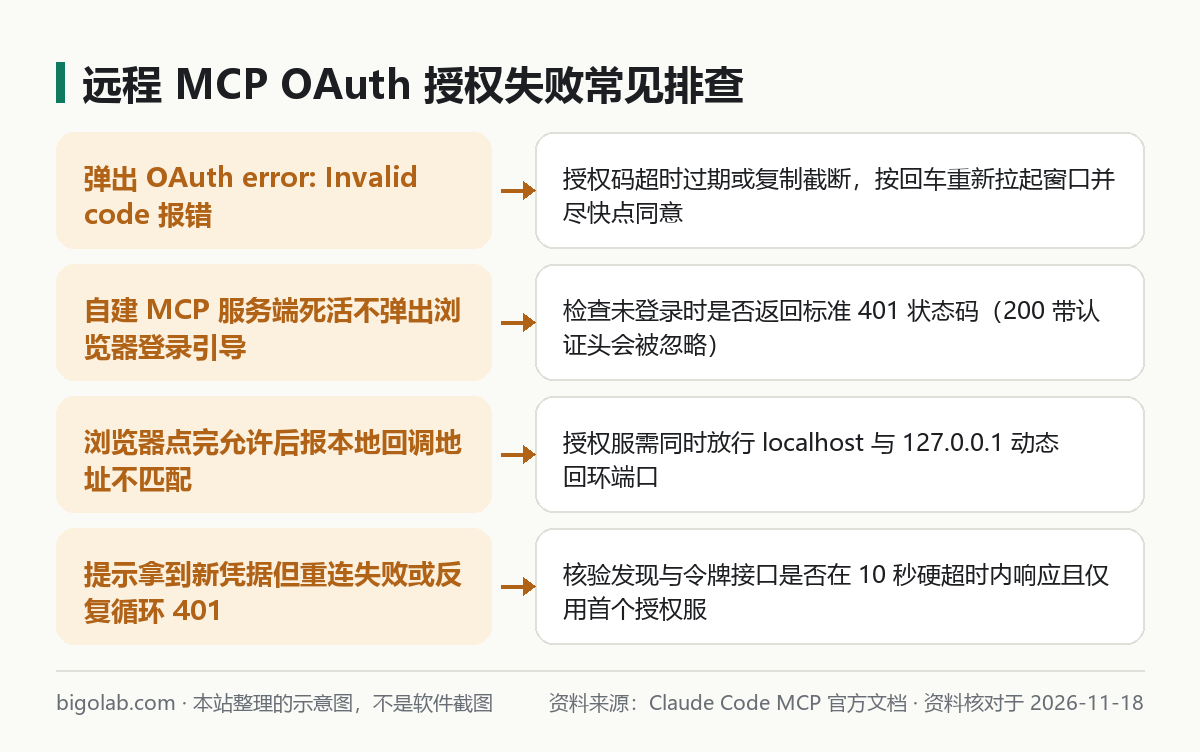
图:本站根据 Claude Code MCP 排错说明 整理的授权排错决策示意图
1. 使用第三方现成远程 MCP 时的三类高频报错
- 报
OAuth error: Invalid code:OAuth 一次性授权码通常只有几十秒到几分钟有效期,或者在终端手动复制回调码时漏了末尾字符。按回车重新触发,弹窗一出来马上点确认即可。 - SSH 远程开发机卡在等待浏览器:在 SSH 会话(配置技巧见 Claude Code 连接 SSH 远程服务器指南)里远端没有桌面浏览器,盯着终端输出找到形如
https://...的授权 URL 复制回本机浏览器打开;若回调指向远端localhost端口,在 SSH 命令里顺手加一条本地端口转发(-L)就能秒级打通。 - 报
Got new credentials, but reconnecting to <server> failed:说明浏览器拿令牌那一步已经通了,但紧接着连回 MCP 端点验活时没握手成功。先用/exit彻底退出并重进一次claude会话,通常即可正常加载工具;全面自检也可跑一次内置诊断,见 Claude Code /doctor 诊断工具用法。
2. 公司自建远程 MCP 必对的五条 Anthropic 协议死规矩
如果你对接的是团队自己写的远程服务却死活弹不出登录框或无限报 401,请让后端同事逐行核对官方强制标准:
| 协议检查项 | 官方强制要求 | 踩坑后果 |
|---|---|---|
| 首次未登录状态码 | 必须返回 401 Unauthorized 并携带合法挑战头 | 若返回 200 OK 顺带塞 WWW-Authenticate 头,客户端会直接忽略不弹登录 |
| 多授权服务器数组 | 仅读取元数据 authorization_servers 数组的第 1 项 | 把主认证服排在数组第 2 位会导致走错认证源 |
| 本地回环重定向地址 | 必须同时允许 localhost 与 127.0.0.1 的任意动态端口匹配 | 只写死固定端口或只认 localhost 不认 127.0.0.1 会报回调拒绝 |
| 接口响应硬超时 | 发现、注册与换取令牌接口必须在 10 秒内返回(刷新令牌 30 秒) | 冷启动慢于 10 秒直接判定握手失败断开 |
| 授权模式限制 | 强制要求面向用户的授权码 + PKCE(S256),不支持 client_credentials | 纯机器对机器模式无法通过交互流接入 |
常见问题
问:远程服务不需要复杂的 OAuth 弹窗,只要求带一个固定请求头 Authorization: Bearer xxx 怎么配?
答:固定静态密钥不需要走 OAuth 流程。在执行 claude mcp add --transport http 时直接通过 --header "Authorization: Bearer 你的密钥" 参数把静态头附加上去即可(注意不要把带明文密钥的配置提交进公共 Git 仓库,一般错误汇总见 Claude Code 常见报错排查表)。
问:过了一周重新打开项目提示远程 MCP 连接断开怎么恢复?
答:当服务端的 Refresh Token(刷新令牌)也到达最长生命周期失效时,自动静默续期会停止。直接在输入框敲 /mcp 找到对应服务点一次重新认证(Re-authenticate)就能续上。
问:在网页版 claude.ai 连接过的远程连接器,本地终端 Claude Code 需要重登一次吗?
答:本地 CLI 在本机维护独立的令牌存储,首次在终端挂载该远程 HTTP 服务时按 /mcp 提示走一次浏览器确认即可,几秒钟就能完成。
问:国内没有海外银行卡,怎么给 Claude Code 开通 Pro 或 Max 订阅最稳妥?
答:可在 Claude Code 订阅说明页 或 Claude Max 充值页 选择走苹果 iOS 官方内购链路的自助卡密,自己复制登录凭证提交即可到账,全程无需把密码交给他人;若账号偶发弹出身份核验,也可查看 Claude KYC 人工协助(失败不收费,封号不在质保范围)。
0 条评论
还没有评论,来抢沙发~