
结论先说
- Daybreak Defense Factory 是运行在 Codex Cloud 上的云端安全运营台:在网页或桌面端 Plugins 里搜索安装启用后,侧边栏会出现独立的 Daybreak 入口,统一管理全库扫描、每次提交持续监控(Continuous monitoring)与 PR 合并前审查。
- 必须用发起人自己的「个人 GitHub 连接」,不支持工作区公共连接:每位启动扫描的成员都要各自登录对目标仓库有权限的 GitHub 账号;若搜不到仓库,去 GitHub 应用的
Configure access里补勾仓库权限。 - 扫完第一遍记得去改
Threat model(威胁模型):Daybreak 会自动从源码草拟一份威胁摘要,你把「哪层网关做鉴权、哪张表做多租户隔离」补准,后续每次提交扫描都会少报一大截冤枉账。 - 计费走独立点数池,不吃常规聊天额度:仓库扫描消耗工作区共享点数余额(免费赠送点数不过期),在 Usage 页可清晰核对抵扣明细。团队席位定制与个人高阶开发会员可查看本站 ChatGPT Business 团队版人工定制(人工客服对接交付)与 ChatGPT Pro 充值说明。
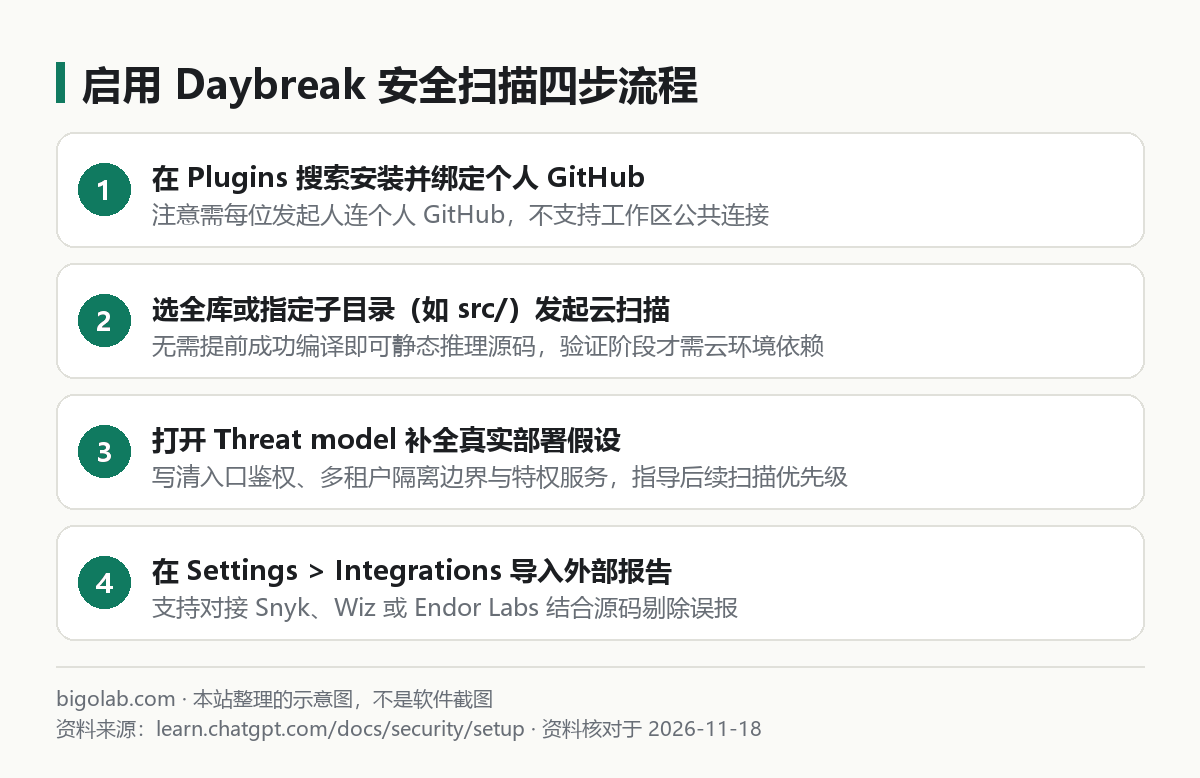
图:本站根据 OpenAI Daybreak 官方配置指南 整理的四步上手示意图
本文根据 OpenAI 官方文档《Set up Daybreak Defense Factory》《Daybreak Defense Factory FAQ》《Improve the repository threat model》(learn.chatgpt.com/docs/security)整理,资料核对于 2026-11-18。配图为本站整理的示意图,不是界面截图。本站(bigolab.com)不是 OpenAI 官方网站。
适用于谁
- 公司安全团队每天被传统规则扫描器吐出的几百条低质告警淹没,想要一套能顺着真实代码调用链验证「攻击者到底够不够得着」的智能体安全工作台;
- 在具备权限的 ChatGPT 工作区里看到了 Daybreak Defense Factory (Preview),想知道怎么完成首次仓库扫描与持续监控的人;
- 想把现有的 Snyk、Wiz 或 Endor Labs 扫描报告导进来,让 AI 对照业务源码做二次研判分诊的工程师。
一、四步跑通首次云扫描并调优「威胁模型」
如果你只想在本地终端或单条 CI 脚本里轻量扫一下,可以先看 Codex Security CLI 本地扫描入门 与 GitHub/GitLab CI 集成指南。而需要多人共享漏洞台账与持续盯梢时,按下面四步用 Daybreak 效率最高:
- 安装插件并发起扫描(Run an agentic scan):在网页端或桌面端 Plugins 找到
Daybreak Defense Factory (Preview)安装启用,点左侧边栏 Daybreak > Run an agentic scan 并连好个人 GitHub。 - 先缩窄到核心目录试跑:在
Configure your scan页面选中仓库后,既可以选 Full repository 扫整个默认分支,也可以选 Specific folder or files 每行填一个相对路径(例如只填src/避开庞大的前端静态演示目录),点 Start Scan 排入云队列。注意:哪怕项目还没配好编译环境,Daybreak 也能直接推理源码;但如果要让它动态复现验证漏洞,建议把依赖配进对应的 Codex Cloud 云环境。 - 手动修订
Threat model(威胁模型):打开 Repositories > 选中仓库 > Threat model 点编辑。把代码里看不出来的真实部署前提写进去(注意把「客观部署事实」和「扫描关注优先级」分开写清楚),例如:
text
公开账户接口接收已登录用户的 JSON 请求与文件上传;外层身份网关已完成登录态校验,但每个业务 Handler 必须自行校验当前用户所属租户 ID(tenant_id)。计费变更走内部特权微服务。请优先排查漏写租户归属校验的越权路径,以及可通过文件上传触达特权服务的调用链。- 导入外部扫描器积压告警做真伪核验:进入 Settings → Integrations(或在 Findings 页点 Import),连接 Snyk、Wiz 或导入 Endor Labs 报告。Daybreak 会结合对应 Commit 源码逐条核验可达性,你既可以选仅自己私密保存评估结果,也可以发布到团队共享环境把确凿可复现的(Reportable)真漏洞同步给全组。
Codex 高频编码配额与团队席位方案:在本地 IDE、云端沙箱或 CI 流水线里密集运行 Codex 多步重构任务非常吃周期配额。国内开发者可通过本站支付宝、微信支付或 AlipayHK 自助开通包含 Codex 额度的 ChatGPT Plus 或高强度 ChatGPT Pro 5x / 20x,研发团队统一采购可定制 ChatGPT Business 团队版。
二、三种扫描模式分工与计费透明核查
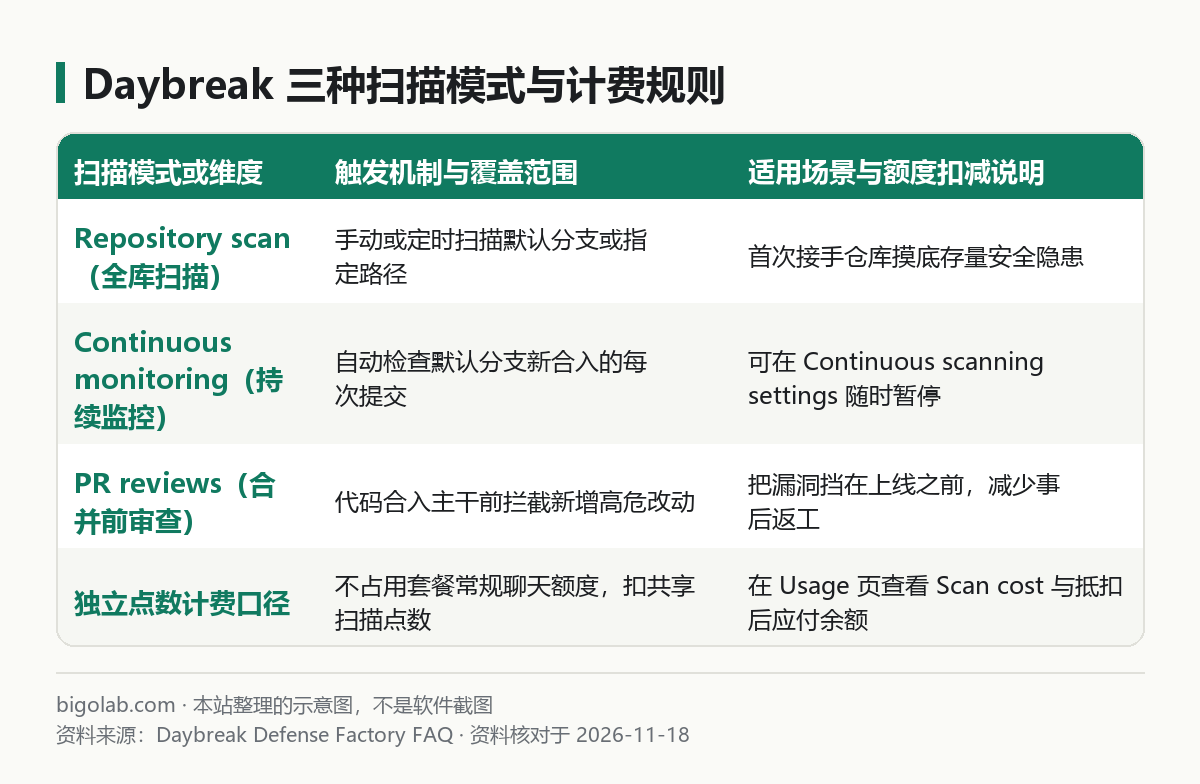
图:本站根据 Daybreak Defense Factory FAQ 整理的模式与计费对比示意图
- 怎么随时暂停新提交自动监控:如果某个仓库进入高频重构期想先停掉每次 Commit 自动触发的扫描,打开 Repositories > 目标仓库 > Continuous scanning settings,关掉 Continuous monitoring 保存即可,随时能原路重开。
- 去哪看每个仓库烧了多少点数:打开 Daybreak 内的 Usage(用量) 页面按日期区间对比各仓库开销——其中 Scan cost 显示抵扣前的原始Token计算成本,Billable remainder 显示扣完免费点数与豁免额之后的实际计费余额(订阅与 API 计费体系全景对照见 Codex 订阅、点数与 API 计费说明)。
常见问题
问:外部导入时勾选了 50 条 Snyk 告警,为什么最后共享列表里只有十几条?
答:官方说明导入预览计数包含了因缺少源码证据或对应提交无法评估的条目;Daybreak 完成代码级研判后,只会把满足条件的可报告(Reportable)有效评估结果发布到共享目标中,帮你过滤掉无效噪音。
问:扫描中途意外停止或部分失败时结果还能看吗?
答:点进单次扫描记录时,请先核对报告顶部列出的实际已覆盖路径范围(Scope reviewed),不同编程语言与模块的分析深度会有差异,不要把「没扫到的目录」误当成「零漏洞通过」。
问:工作区管理员给全公司配好了 GitHub 公共连接,为什么我在 Daybreak 里还是看不到仓库?
答:因为 Daybreak 明确不使用工作区级共享连接,严格要求每个发起扫描的人走自己的个人 GitHub 授权,以此确保谁有代码读取权谁才能扫哪个库。插件安装位置细节见 Codex 插件安装与启用指南。
问:Codex 用量经常触顶,国内没有外币卡怎么升级 ChatGPT Pro 或多工具互补?
答:可在 ChatGPT Pro 充值说明页 按账号当前状态选择 Pro 5x 可覆盖 Plus 档 或 Pro 20x 顶配档 自助兑换;不少全栈工程师也会同时在 Claude Code 订阅页 配一套双引擎互补,支持开具增值税发票,封号不在质保范围。
0 条评论
还没有评论,来抢沙发~