
结论先说
- 上线铁律是「先跑只读提示模式(Advisory),看稳质量再开拦截」:初期把阻断阈值设为
fail-on-severity: none或纯报告管线,观察两周误报率与消耗后再挂合并门禁。 - 严禁把扫描 Job 和生产部署凭证混在同一个作业里:扫描只在受信任的仓库与分支运行(不要对外部不可信 Fork PR 裸开密钥),检出代码时关闭 Git 凭据持久化(
persist-credentials: false)。 - GitHub 直接调官方
openai/codex-securityAction;GitLab 推荐限定环境作用域保护密钥:GitLab Ultimate 19.2 及以上版本可直接吃进生成的 SARIF 2.1.0 标准漏洞报告。 - 流水线按 API Key 计费,本地交互深度修复搭配高阶订阅更顺手:日常配合本地客户端排查修复或搭建团队研发空间,可查看本站 ChatGPT Pro 充值说明 与 ChatGPT Business 团队版人工定制(人工客服对接交付)。
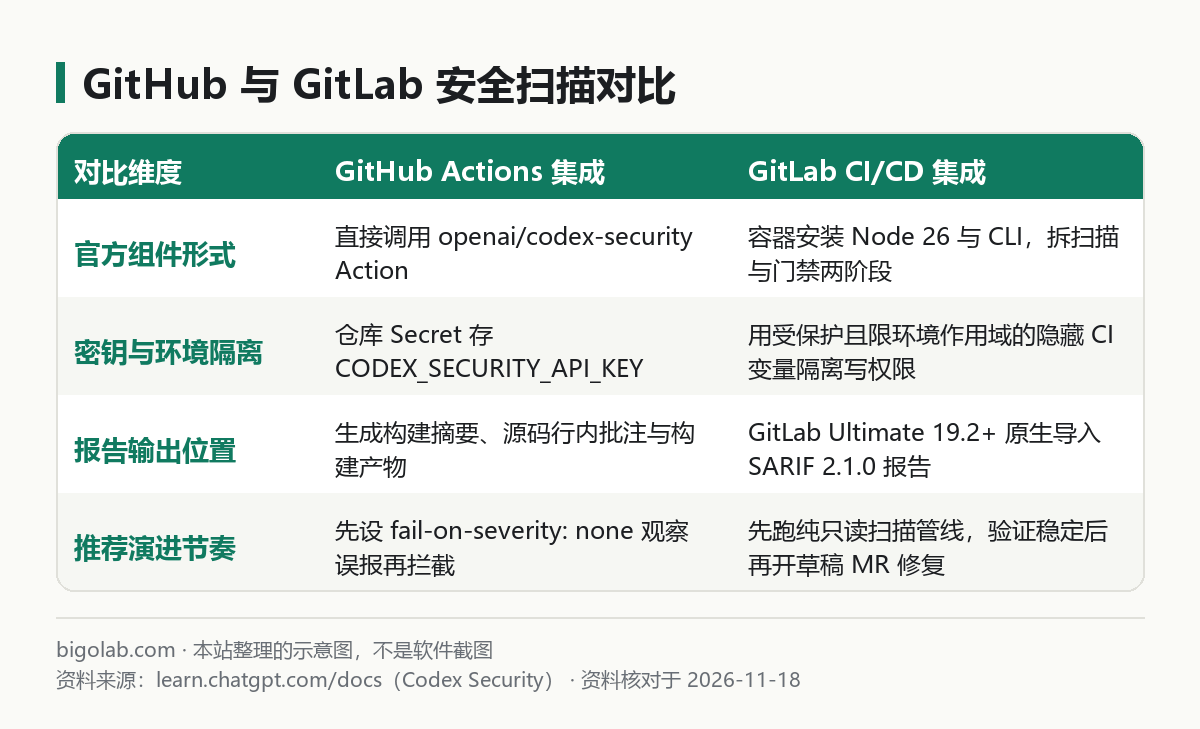
图:本站根据 OpenAI Codex Security CI/CD 官方文档 整理的双平台对比示意图
本文根据 OpenAI 官方文档《Run Codex Security in GitHub Actions》《Run Codex Security in GitLab CI/CD》(learn.chatgpt.com/docs)整理,资料核对于 2026-11-18。配图为本站整理的示意图,不是界面截图。本站(bigolab.com)不是 OpenAI 官方网站。
适用于谁
- 已经在本地终端试跑过
codex-security(本地快速入门见本站 1948 号教程),想把它搬进团队 GitHub Actions 或 GitLab CI/CD 做无人值守常态化巡检的工程师; - 担心给 CI 扫漏洞脚本挂了密钥后被外部恶意 Fork PR 窃取或越权写仓库的 DevSecOps 负责人;
- 想把 AI 扫出来的安全漏洞直接接入 GitLab 原生安全看板(SARIF 格式)并逐步开启门禁拦截的团队。
一、GitHub Actions 接入步骤与完整 YAML 配置
先在 GitHub 仓库进入 Settings → Secrets and variables → Actions → New repository secret,新建名为 CODEX_SECURITY_API_KEY 的仓库机密并填入已具备 Codex Security 权限的 OpenAI API Key(部分全库扫描需提前完成官方可信安全访问认证 Trusted Access for Cyber;本地 CLI 基础命令见 Codex Security CLI 扫描入门)。
随后在仓库新建 .github/workflows/codex-security-repository.yml,实现每周一定时全库深度扫描(同时支持在 Actions 页面手动点按钮触发):
yaml
name: Codex Security repository

on:
  workflow_dispatch:
  schedule:
    - cron: "23 7 * * 1"

permissions:
  contents: read

jobs:
  security:
    runs-on: ubuntu-24.04
    timeout-minutes: 120
    steps:
      - name: Check out the repository
        uses: actions/checkout@v4
        with:
          persist-credentials: false

      - name: Scan the repository
        id: security
        uses: openai/[email protected]
        with:
          scope: repository
          model: gpt-6-sol
          effort: high
          fail-on-severity: none
          upload-artifacts: "true"
        env:
          OPENAI_API_KEY: ${{ secrets.CODEX_SECURITY_API_KEY }}
如果你想在每次内部 Pull Request 时做增量变更扫描,可以把 scope 改为对应的变更范围,并加上可选的 max-cost 预算控制参数限制单次预估上限(注意官方说明:触发阈值时尚在途的飞行请求仍会结算,最终账单可能小幅超出软上限)。常规业务功能 PR 审查则可搭配 Codex GitHub Action 通用指南 与 Codex 代码审查教程。
Codex 高频编码配额与团队席位方案:在本地 IDE、云端沙箱或 CI 流水线里密集运行 Codex 多步重构任务非常吃周期配额。国内开发者可通过本站支付宝、微信支付或 AlipayHK 自助开通包含 Codex 额度的 ChatGPT Plus 或高强度 ChatGPT Pro 5x / 20x,研发团队统一采购可定制 ChatGPT Business 团队版。
二、GitLab CI/CD 接入要点与四步安全边界
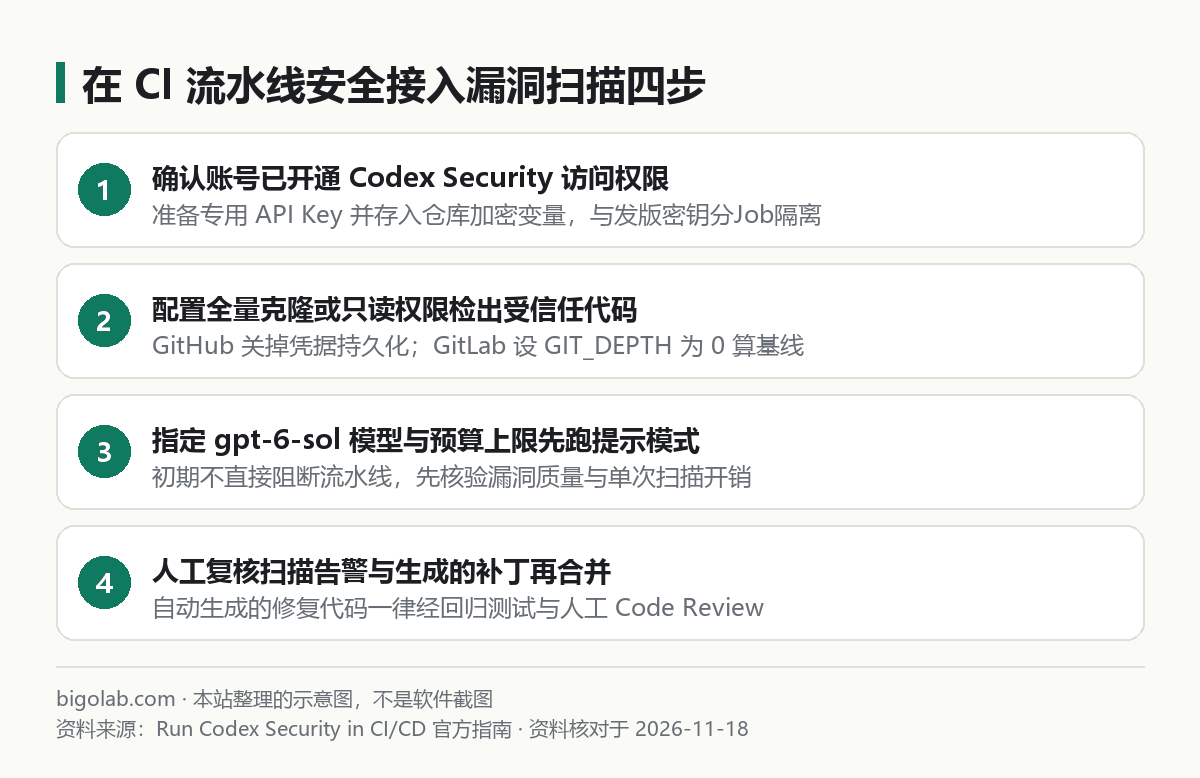
图:本站根据 Run Codex Security in GitLab CI/CD 整理的四步安全接入示意图
在 GitLab 中集成时(通用合并请求代码评审对照见 Codex 审阅 GitLab Merge Request 指南),官方专门强调了比普通单测更严苛的四项隔离措施:
- Runner 需支持用户命名空间沙箱:确保执行该 Job 的受信任 GitLab Runner 支持 Codex 沙箱所需的 Linux user namespace 隔离,并预装或脚本安装 Node.js 26、Python 3、Git 与
rg。 - 给密钥锁死环境作用域(Environment Scope):由项目 Maintainer / Owner 创建掩码(Masked)、隐藏且受保护(Protected)的变量
CODEX_SECURITY_API_KEY,并将其环境作用域限制在专用的codex-security/openai,把扫描凭证与仓库写权限彻底拆开。 - 设置
GIT_DEPTH: "0"拉取完整历史:合并请求扫描需要完整提交历史来准确计算分支分叉基线(merge base),浅克隆会导致差异范围算错;同时在rules中校验源项目与目标分支均为受保护的内部项目分支。 - 先跑纯扫描,再谨慎开自动补丁草稿:自动生成修复草稿 Merge Request 要求仓库原本就有可靠的回归测试兜底,且所有 AI 拟定的安全修复补丁必须经过人工审阅后才能合入主干。
常见问题
问:公开开源仓库能把这套工作流设成 pull_request_target 对所有人触发吗?
答:千万不要。官方反复警告扫描直接使用 Runner 本地环境权限且中途不会暂停等人工点确认;只对本团队受信任的内部仓库和受保护分支开启,严防外部恶意 PR 通过构造代码窃取 CI 变量。
问:为什么流水线里指定的模型是 gpt-6-sol?
答:gpt-6-sol 是 GPT-6 系列中专门针对严密逻辑验证与深度代码安全审计调优的模型档位,配合 effort: high 能顺着调用链做跨文件污点追踪,减少浅层正则扫描那样的海量假阳性告警。
问:开启 fail-on-severity 后怎么防止紧急热修发布被误拦?
答:可以把定时全库扫描保持为 none(仅产出构建摘要与行内批注供安全周会清理),只在合并请求增量扫描中针对高危(High / Critical)级别开启门禁,并保留仓库管理员紧急绕过审批机制。
问:Codex 用量经常触顶,国内没有外币卡怎么升级 ChatGPT Pro 或多工具互补?
答:可在 ChatGPT Pro 充值说明页 按账号当前状态选择 Pro 5x 可覆盖 Plus 档 或 Pro 20x 顶配档 自助兑换;不少全栈工程师也会同时在 Claude Code 订阅页 配一套双引擎互补,支持开具增值税发票,封号不在质保范围。
0 条评论
还没有评论,来抢沙发~