
結論先說
- 安全自檢必須堅持「先確定性掃描、再 Codex 語義覆核」兩段式流程。不要指望大模型通讀全倉替代靜態掃描,正確做法是用正則工具、依賴審計和
git diff圈定高危變更範圍,再交給 Codex 結合上下文判斷能否被真實觸發。 - 排查階段一律鎖定只讀沙箱,並先屏蔽敏感環境變量與
.env文件。執行codex exec --ephemeral --sandbox read-only或codex review(範圍用法見 /guides/codex-review-base-uncommitted-custom-focus-guide),同時配置權限檔案攔截.env與密鑰目錄讀取(詳見 /guides/codex-permission-profiles-block-env-config)。 - 發版前重點盯死四類高頻高危洞:硬編碼憑據、越權訪問(IDOR / 漏鑑權)、SQL 注入與 XSS。它們在業務快速迭代時最容易被無意引入,而且每一類都能用結構化提示詞要求 Codex 給出文件路徑、行號與精確利用條件。
- AI 安全自檢是上線前的增強防線,不能替代人工覆核與線上最小權限隔離。對 Codex 標出的高危項必須人工復現驗證;若發現真實密鑰已經進入 Git 提交歷史,單純刪除當前代碼無效,必須立即吊銷輪換該密鑰。
- 發版窗口期高頻審計整分支改動與多模組調用鏈會消耗較多上下文配額。國內沒有外幣卡的開發者可在本站自助開通 ChatGPT Plus 充值 或無 5 小時限額的 ChatGPT Pro 充值,研發團隊統一部署可了解 ChatGPT Business 團隊定製。
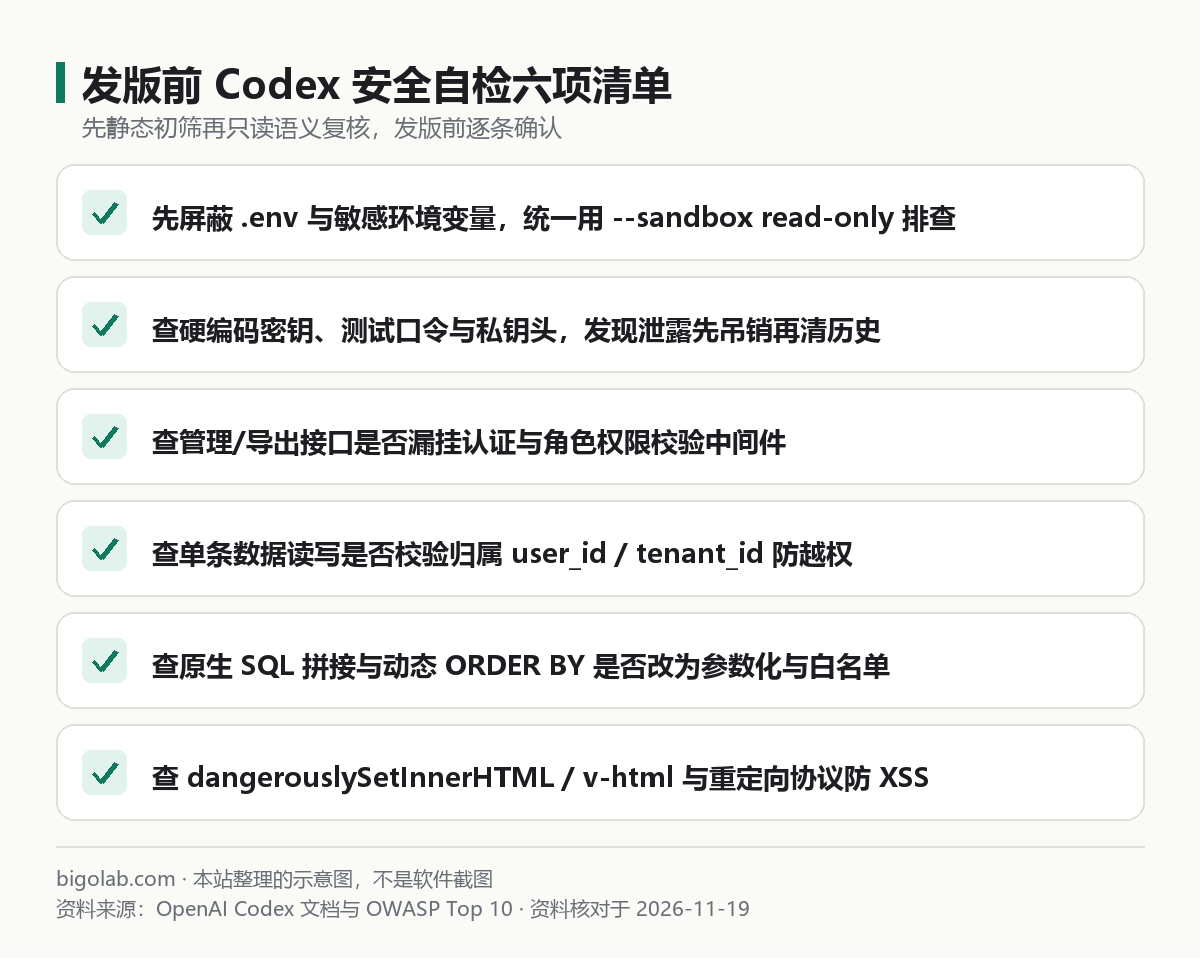
圖:本站根據 OpenAI Codex 安全文檔 與 OWASP Top 10 整理的核對清單示意圖
本文根據 OpenAI Codex 官方文檔《Code review》《Non-interactive mode》《Approvals & security》及 OWASP Top 10 常見 Web 安全風險分類整理,資料核對於 2026-11-19。配圖為本站整理的示意圖,不是介面截圖。本站(bigolab.com)不是 OpenAI 官方網站。
適用於誰
- 缺少專職安全團隊、希望在每次發版或合入主幹前先攔掉明顯高危安全缺陷的前後端與全棧開發者;
- 用過傳統正則密鑰掃描器卻被大量誤報淹沒,或者想查出「接口漏校歸屬權(IDOR)」這類靜態工具難發現的邏輯漏洞的研發人員;
- 準備把代碼安全預審沉澱為團隊統一清單與 CI 門禁的技術負責人。
一、準備工作:把自檢環境與真實密鑰隔離
在啟動安全審計前,先完成兩項前置隔離,避免「為了查泄密,反而把本機真實密鑰喂進上下文」:
- 過濾子進程環境變量:在
~/.codex/config.toml中通過環境策略限制敏感變量透傳(配置方式參考 /guides/codex-shell-environment-policy-filter-secrets),防止命令執行階段意外打印數據庫密碼或雲廠商 AK/SK。 - 把範圍收斂到發版差異與高危目錄:用
git diff origin/main...HEAD提取本次發版改動,並單獨關注鑑權中間件、控制器路由、數據庫查詢層、富文本與模板渲染目錄,既省額度又能提高檢出精度。
二、四大高危風險排查指令與可複製提示詞
本站建議按「密鑰 → 越權 → 注入 → XSS」的順序分項跑只讀自檢,每項要求 Codex 僅輸出「有明確觸發路徑的問題」,過濾掉泛泛而談的理論提醒。
1. 硬編碼密鑰與敏感配置排查
先用本地 git diff 結合非交互只讀命令掃描新增的令牌、私鑰頭、帶密碼的連接串與誤提交的配置文件(管道技巧見 /guides/codex-cli-pipe-stdin-exec-recipes):
bash
git diff origin/main...HEAD | codex exec \
  --ephemeral \
  --sandbox read-only \
  "請僅排查本次差異中的敏感資料風險:
   1. 硬編碼 API Key、JWT Secret、私鑰、帶明文密碼的 DB/Redis 連接串;
   2. 調試階段臨時寫死的測試帳號口令或跳過校驗的開關;
   3. 是否把真實 .env 或憑據文件取消了 .gitignore 忽略。
   按【高危/疑似/誤報說明】列出文件路徑與行號,禁止輸出真實密鑰全文,僅保留前 4 位脫敏。"
2. 越權漏洞(IDOR 與功能級漏鑑權)排查
傳統正則工具幾乎查不出水平越權(例如用戶 A 把請求裏的 order_id 改成用戶 B 的訂單號就能讀取或取消)。這一項要讓 Codex 沿着路由入口追蹤到數據查詢條件:
text
請只讀檢查本次發版新增或修改的所有 API 路由與 Controller/Service 代碼,重點排查訪問控制漏洞:
1. 功能級越權:管理後台接口、導出接口、批量刪除接口是否遺漏認證或角色校驗中間件;
2. 水平越權(IDOR):按 ID 查詢、修改、刪除單條業務數據時,SQL 或 ORM 條件是否校驗了資源歸屬當前登入用戶/租戶(如 AND user_id = current_user.id);
3. 批量賦值風險:是否直接將客戶端傳入的 JSON 透傳給數據庫更新,導致普通用戶可篡改 role、balance、status 等敏感字段。
僅列出確認存在缺口或無法證實已校驗的接口,附調用鏈與修復建議。
3. SQL 注入與危險動態查詢排查
即使項目使用了 ORM,原生查詢(raw、execute)、動態排序字段(ORDER BY ${sort})和模糊匹配拼接依然是重災區。
text
請只讀掃描 src/repositories/ 與本次 diff 中所有數據庫查詢語句,重點核查:
1. 字符串拼接、模板字面量或 f-string 構造 SQL 的位置,是否未走參數化綁定;
2. 動態 ORDER BY、GROUP BY 或表名/列名是否缺少嚴格白名單映射;
3. 原生 SQL 或查詢構建器裏的 whereRaw / orderByRaw 是否直接接收了用戶輸入。
每條發現請給出危險寫法片段與對應的參數化或白名單改寫示例。
4. XSS 與前端不安全渲染排查
重點盯着富文本渲染、URL 跳轉和服務端模板直出位置:
text
請只讀排查前端組件與模板文件中的 XSS 風險:
1. React 的 dangerouslySetInnerHTML、Vue 的 v-html、原生 innerHTML / document.write 是否渲染了未經過白名單淨化(如 DOMPurify)的外部數據;
2. 動態 href / src 或重定向參數是否未校驗協議,可能被注入 javascript: 偽協議或開放重定向;
3. 服務端模板(Jinja2/EJS/Handlebars 等)中關閉自動轉義(如 |safe、<%-)的位置。
輸出文件路徑、數據來源可控性評估及安全替換方案。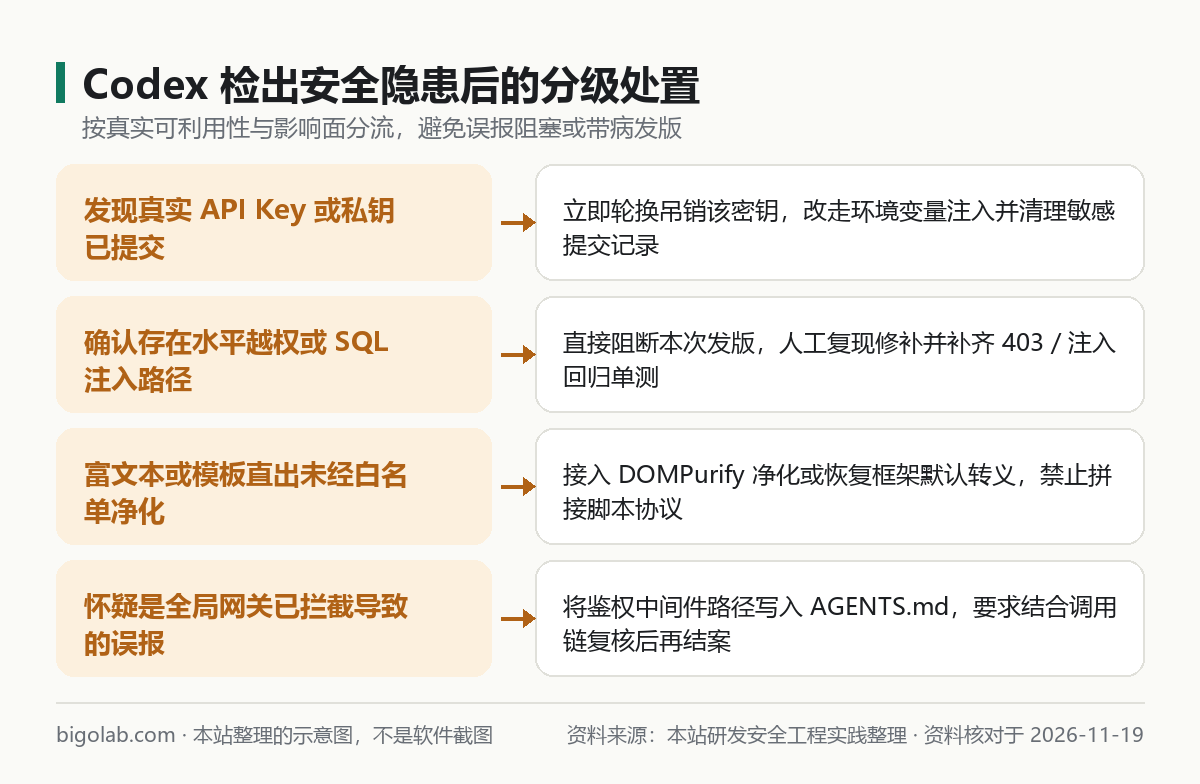
圖:本站結合研發發版門禁實踐整理的漏洞分級處置示意圖
訂閱與帳號準備提示:大型發版分支跨幾十個接口做全鏈條越權追蹤與多輪修復複審時,容易觸發 Plus 的短時配額上限。高頻發版與安全專項排查建議在站內升級 ChatGPT Pro 5x iOS 可覆蓋檔 或 ChatGPT Pro 5x 信用卡不可覆蓋檔;新帳號首次開通 Codex 如卡在短訊驗證環節,可查看 Codex 註冊手機驗證服務。
三、把自檢沉澱為發版前門禁與修復覆核閉環
本站建議不要等到發版前半小時才臨時跑一遍全量提示詞,而是將規則拆進日常研發節奏:
- 把四類紅線寫入倉庫
AGENTS.md:讓團隊每次提 PR 前跑codex review --base main時自動按統一安全基線檢查,減少人工遺忘。 - 在 CI 中掛只讀安全摘要作業:配合
codex exec --ephemeral --sandbox read-only對高危目錄變動自動產出風險清單(CI 隔離細則見 /guides/codex-exec-full-auto-ephemeral-ci-pipeline-guide)。 - 按嚴重級別執行「阻斷髮版 / 立即輪換 / 補回歸單測」:硬編碼真實密鑰先吊銷再清代碼;確認的越權、SQL 注入與反射/存儲型 XSS 必須阻斷髮版,並在修復後補充對應的越權拒絕(403)與惡意載荷轉義單測,防止後續迭代回退。
常見問題
問:只用 Codex 做安全自檢,還需要裝 gitleaks、Semgrep 或 npm audit 嗎?
答:仍然需要。確定性靜態掃描工具速度快、零模型漂移,適合全倉高頻掃密鑰模式和已知 CVE 依賴;Codex 的獨特優勢在於結合業務上下文識別越權、狀態機繞過與跨文件污染流,兩者互補才是完整防線。
問:Codex 報出一條「疑似越權」,但其實上層網關或全局中間件已經攔過了,怎麼減少這類誤報?
答:在提示詞中明確告知鑑權中間件文件位置,並要求 Codex「先讀取全局路由註冊與鑑權中間件,再判斷具體控制器是否漏校驗」;把這條路徑固定寫進 AGENTS.md 後,誤報率會明顯下降。
問:國內沒有外幣信用卡,或研發團隊需要統一採購開具增值稅發票,怎麼開通 ChatGPT / Codex 訂閱?
答:可通過本站 AI 會員充值總覽 按需選購 ChatGPT Plus 充值、ChatGPT Plus 自助卡密 或配額更高的 ChatGPT Pro 充值,支持支付寶、微信支付及 AlipayHK,提供卡密自助兌換(無需交出帳號密碼)與客服協助,並支持開具增值稅發票;多人研發團隊也可諮詢 Business 團隊定製方案。實時價格以商品頁展示為準,售後執行掉訂閱按剩餘天數折退、封號不在質保範圍規則。
相關教學
- Codex 本地 codex review 進階用法:按 --base、--uncommitted 與自定審查重點
- Codex 權限檔案防讀 .env 與敏感配置文件實戰
- Codex shell_environment_policy 過濾敏感環境變量防泄密指南
- Codex codex exec --full-auto 遷移與 --ephemeral 無痕 CI 流水線指南
- Codex CLI 管道與標準輸入實戰:6 個實用命令配方
參考資料
- OpenAI Codex 官方文檔:Code review — https://learn.chatgpt.com/docs/code-review
- OpenAI Codex 官方文檔:Non-interactive mode — https://learn.chatgpt.com/docs/non-interactive-mode
- OpenAI Codex 官方文檔:Approvals & security — https://learn.chatgpt.com/docs/agent-approvals-security
- OWASP Top Ten 官方項目頁 — https://owasp.org/Top10/
0 條評論
還沒有評論,來搶沙發~