
結論先說
- Permission Profiles 比舊版
sandbox_mode更精細。傳統sandbox_mode只有read-only、workspace-write、danger-full-access三檔粗粒度開關,而新版[permissions.<name>]支持繼承內置模板後再按路徑和通配符單獨放行或拒絕。 - 用
default_permissions指定預設權限方案。在~/.codex/config.toml或受信任倉庫的.codex/config.toml中聲明具名權限塊,並用default_permissions = "配置名"綁定預設生效項。 - 屏蔽
.env的核心是疊加"deny"規則。先通過extends = ":workspace"繼承工作區讀寫能力,再在[permissions.<name>.filesystem.":workspace_roots"]中將"**/.env"設為"deny",即可覆蓋繼承來的讀取與寫入權限。 - 文件系統隔離要和環境變量過濾配合使用。
deny規則能擋住讀取.env文件本身,但如果終端提前export了密鑰變量,仍需同步限制子進程繼承的環境變量。 - 穩定跑高權限校驗與多輪代理任務需備好合適訂閱檔位。國內若無外幣卡或支付受阻,可在本站自助開通 ChatGPT Plus 或配額更高的 ChatGPT Pro,多人團隊合規部署也可了解 ChatGPT Business 團隊定製。
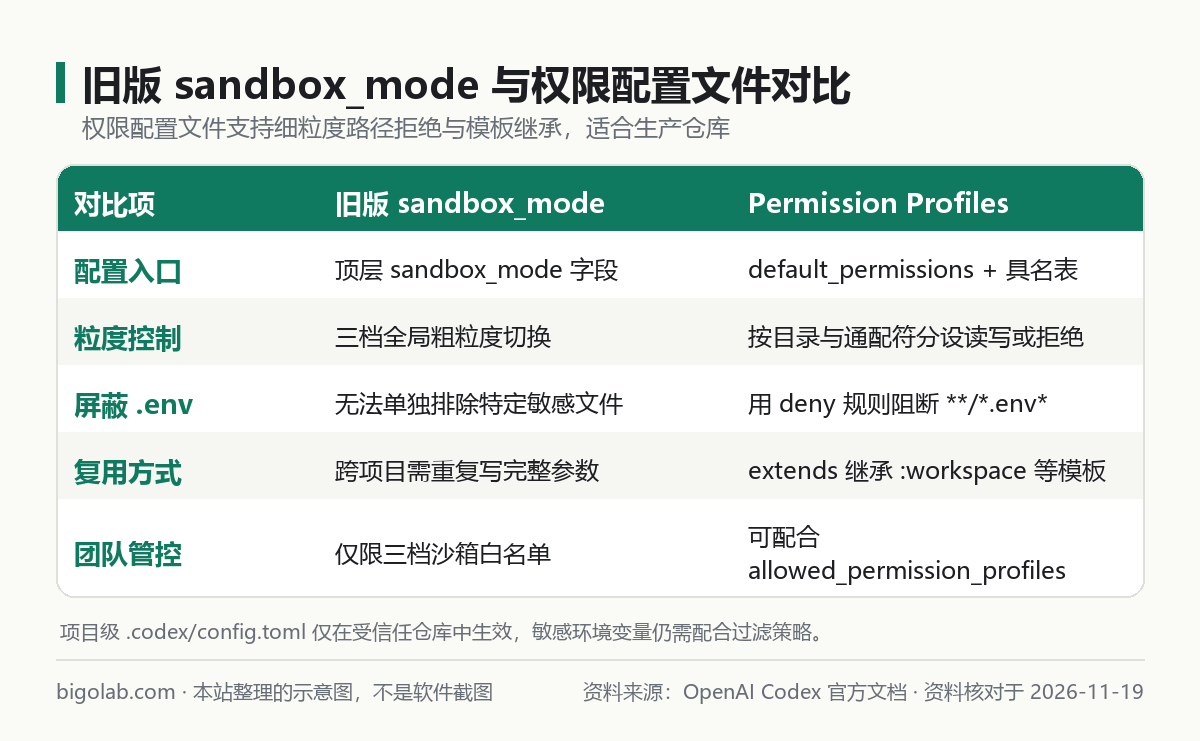
圖:本站根據 OpenAI Codex 官方文檔:Configuration Reference 整理的示意圖
本文根據 OpenAI Codex 官方文檔《Permission modes》《Sandboxing》《Configuration Reference》整理,資料核對於 2026-11-19。配圖為本站整理的示意圖,不是介面截圖。本站(bigolab.com)不是 OpenAI 官方網站。
適用於誰
- 在本地項目裏用 Codex CLI 寫代碼,但擔心模型或子命令順手讀取
.env、.env.local等敏感配置文件的開發者; - 之前一直用舊版
sandbox_mode = "workspace-write",想升級到更細粒度的 Permission Profiles(權限配置文件)的用戶; - 需要為代碼審查、日常開發、外部緩存目錄分別設定最小權限邊界的個人開發者或研發團隊。
一、為什麼建議從 sandbox_mode 過渡到 Permission Profiles
在早期配置中,開發者通常在 config.toml 頂層寫一句 sandbox_mode = "workspace-write"(基礎沙箱概念可先看 /guides/codex-permissions-sandbox)。這種寫法的問題在於「一刀切」:一旦允許工作區讀寫,倉庫根目錄和子目錄裏的 .env、本地證書、臨時密鑰文件全都暴露在可讀寫範圍內;如果只想額外放行一個工作區外的構建緩存目錄,又不得不放大整體權限。
新版 Codex 引入了具名 Permission Profiles(權限配置文件),通過 default_permissions 與 [permissions.<name>] 表把權限邊界拆解為可繼承、可覆寫的模組化規則:
- 模板繼承(
extends):可直接繼承內置的":workspace"(工作區讀寫)或":read-only"(只讀)模板,不必從零手寫整套系統路徑規則; - 顯式拒絕(
"deny"):在繼承模板的基礎上,對特定路徑或通配符聲明"deny",優先級高於繼承來的讀寫許可; - 按需擴展目錄:可以在保持工作區隔離的同時,單獨把構建緩存目錄(如
~/build-cache)設為"write",避免動輒開啟danger-full-access。
如果啟動命令顯式傳入了 --sandbox(-s)參數,臨時命令行參數會參與權限覆蓋,具體效果取決於當前 CLI 版本與企業策略約束。在日常配置管理中,更推薦將固定安全邊界沉澱到 config.toml(完整結構參考 /guides/codex-config-toml-complete-guide)。
二、實戰配置:禁止讀寫 .env 與三套最小權限模板
下面以 ~/.codex/config.toml(Windows 為 %USERPROFILE%\.codex\config.toml)為例,按四步完成最小權限落地。
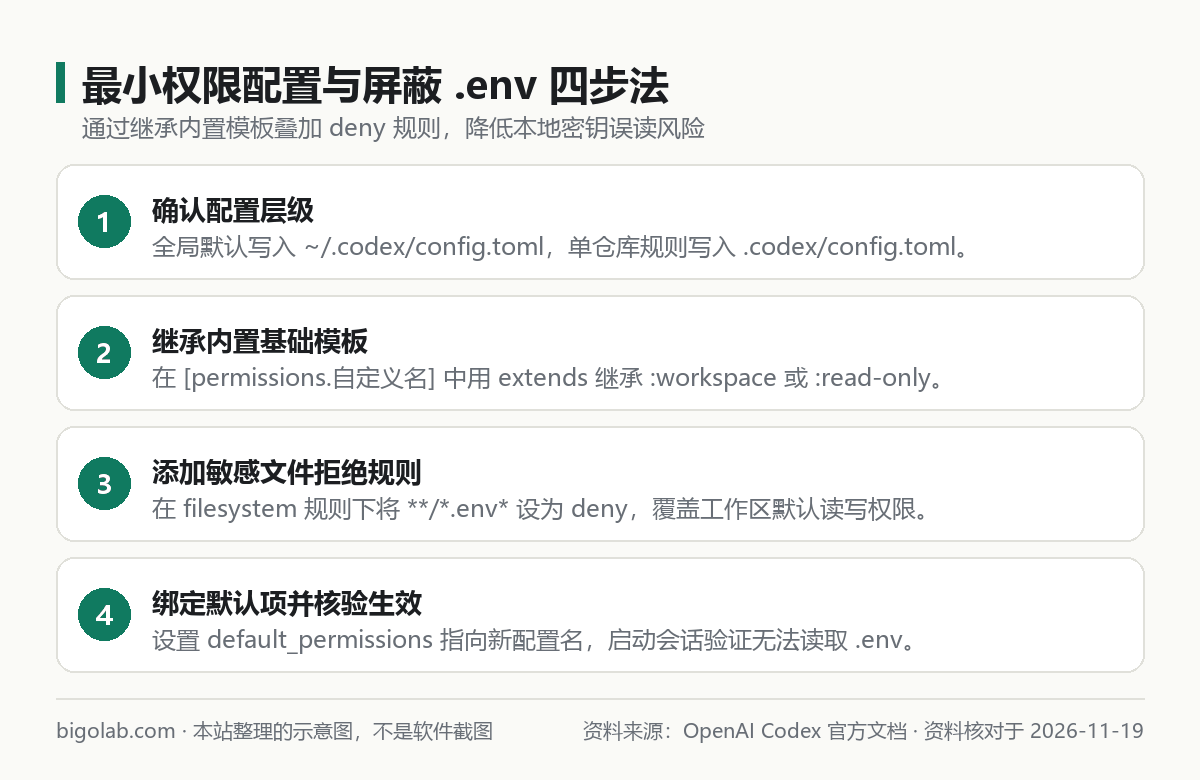
圖:本站根據 OpenAI Codex 官方文檔:Permission modes 整理的示意圖
模板 1:日常開發但嚴格屏蔽 .env 與密鑰文件
toml
#:schema https://developers.openai.com/codex/config-schema.json

# 全局預設啟用自定義最小權限配置
default_permissions = "workspace-no-env"

[permissions.workspace-no-env]
description = "允許工作區常規開發,但禁止讀寫所有 .env 與常見私鑰文件"
extends = ":workspace"

[permissions.workspace-no-env.filesystem]
glob_scan_max_depth = 5

[permissions.workspace-no-env.filesystem.":workspace_roots"]
"**/*.env*" = "deny"
"**/*.pem" = "deny"
"**/secrets/**" = "deny"說明:**/.env = "deny" 與 glob_scan_max_depth 寫法對應官方文件系統拒絕規則;將 **/.pem 與 /secrets/ 一併加入拒絕列表屬於本站建議,可根據項目實際目錄調整(例如保留 .env.example 時,需將匹配模式收窄為 /.env、/.env.local、*/.env.production)。
模板 2:代碼審查專用的嚴格只讀權限
做 PR 審查、排查線上日誌或閱讀陌生開源倉庫時,不需要寫入任何文件,可直接定義只讀配置並繼續屏蔽敏感文件:
toml
[permissions.audit-readonly]
description = "只讀審查模式,同樣阻斷讀取 .env 文件"
extends = ":read-only"

[permissions.audit-readonly.filesystem]
glob_scan_max_depth = 5

[permissions.audit-readonly.filesystem.":workspace_roots"]
"**/*.env*" = "deny"
模板 3:僅放行工作區外指定構建緩存目錄
部分前端或 Rust 項目會把依賴緩存放在宿主目錄外,若因此切到無沙箱模式風險過高。可以只給目標緩存目錄追加 "write" 權限:
toml
[permissions.dev-with-cache]
description = "工作區開發加指定緩存目錄寫入,屏蔽 .env"
extends = ":workspace"

[permissions.dev-with-cache.filesystem]
"~/build-cache" = "write"
glob_scan_max_depth = 5

[permissions.dev-with-cache.filesystem.":workspace_roots"]
"**/*.env*" = "deny"訂閱與帳號準備提示:在大型倉庫中開啟嚴格沙箱並配合高推理檔位做深度排查時,會話額度消耗會明顯高於輕度問答(配額說明見 /guides/codex-usage-limits)。如果日常開發高頻撞限額,可在本站升級 ChatGPT Pro 充值 或選擇支持自動續訂的 ChatGPT Pro 5x iOS 可覆蓋檔;若新註冊 OpenAI 帳號在手機驗證步驟卡住,可參考 Codex 註冊手機驗證服務。
三、生效邊界、網絡限制與常見排查坑點
配置寫完後,以下四個細節決定權限隔離是否真正落到實處:
- 項目級配置必須先信任倉庫。把
[permissions.*]放進倉庫內.codex/config.toml後,Codex 僅在該項目被標記為受信任目錄時才會加載,防止陌生克隆倉庫暗中篡改權限配置。 - 文件拒絕不等於環境變量清空。如果當前終端已經通過
source .env或 CI 注入了OPENAI_API_KEY、AWS_SECRET_ACCESS_KEY,子命令依然可能從進程環境讀到它們。建議搭配config.toml的[shell_environment_policy]過濾敏感變量,實現雙重防護。 - 沙箱網絡訪問預設收緊。在工作區隔離模式下,子進程拉取外部依賴常觸發斷網報錯,此時不要直接切去
danger-full-access,可先按 /guides/codex-sandbox-network-access-disabled-fix 的方法按需放開網絡或配置代理。 - 團隊環境受管理員強制策略約束。在 Codex 0.138.0 及以上版本的企業託管環境裏,管理員可通過
requirements.toml中的allowed_permission_profiles鎖定允許選用的權限配置(團隊與企業檔位權限差異參考 /guides/chatgpt-enterprise-vs-business-team),個人本地配置無法突破上限。
配置完成後,建議在測試倉庫中放一個佔位用的 .env 文件,啟動會話讓 Codex 嘗試讀取或修改該文件;若系統明確拒絕訪問,即表示規則已按預期生效。
常見問題
問:加上 "/.env" = "deny" 後,模型連 .env.example 也看不到了怎麼辦?**
答:通配符 **/.env 會同時命中 .env.example。若希望模型能參考示例變量名,可改用更精確的拒絕項,例如分別寫 "/.env" = "deny"、"/.env.local" = "deny"、"**/.env.production" = "deny",把 .env.example 留作可讀。
問:配置了 default_permissions 之後,還需要保留舊的 sandbox_mode 嗎?
答:建議清理掉重複的頂層 sandbox_mode 配置,避免新舊兩套寫法並存引發理解混亂。如果團隊裏仍有人停留在較老的 Codex CLI 版本,應先統一升級客戶端再下發項目級 .codex/config.toml。
問:國內沒有外幣信用卡,或者公司研發團隊需要開票報銷,怎麼開通能跑 Codex 的訂閱?
答:可在本站 AI 會員充值總覽 按需選購 ChatGPT Plus或高配額的 ChatGPT Pro,團隊多人部署可直接查看 ChatGPT Business 團隊定製。支持支付寶、微信支付和 AlipayHK,支持自助兌換無需交出帳號密碼,並可開具增值稅發票;實時價格以商品頁展示為準,售後執行掉訂閱按剩餘天數折退、封號不在質保範圍的政策。
相關教學
- Codex 權限審批與沙箱隔離模式詳解
- Codex config.toml 配置文件完整指南
- Codex 沙箱報錯 network access disabled 怎麼解決
- ChatGPT Enterprise 與 Business 團隊版管理權限對比
參考資料
- OpenAI Codex 官方文檔:Permission modes — https://learn.chatgpt.com/docs/permission-modes
- OpenAI Codex 官方文檔:Sandboxing — https://learn.chatgpt.com/docs/sandboxing
- OpenAI Codex 官方文檔:Configuration Reference — https://learn.chatgpt.com/docs/config-file/config-reference
- OpenAI Developers 文檔:Codex Configuration Reference — https://developers.openai.com/codex/config-reference
0 條評論
還沒有評論,來搶沙發~