
結論先說
[shell_environment_policy]專門管控子命令的初始環境變量。Codex 每次拉起 Shell、單測或構建工具前,都會先按此配置塊裁剪宿主機環境變量。- 最大暗坑:
ignore_default_excludes預設為true。官方預設配置會跳過內置敏感詞過濾;只有顯式改為ignore_default_excludes = false,Codex 才會自動剔除變量名含KEY、SECRET、TOKEN(不區分大小寫)的環境變量。 - 高安全場景把
inherit收緊為"core"或用include_only白名單。相比預設"all"再逐條拉黑,直接限定只繼承核心系統變量或白名單變量更不容易漏網。 - 必須同步關注頂層
allow_login_shell與磁盤.env讀取。若allow_login_shell保持預設true,子命令以登入 Shell 啟動時會重新執行.zshrc或.bashrc,可能把剛過濾掉的密鑰重新導回來;而項目目錄裏的.env文件本身,則要靠權限配置的文件拒絕規則阻斷。 - 在團隊研發環境長期啟用嚴格沙箱與高頻自動化排查,需配置穩定訂閱配額。國內若無外幣卡或支付受阻,可在本站自助開通 ChatGPT Plus 或高配額 ChatGPT Pro,團隊統一部署可查看 ChatGPT Business 團隊定製。
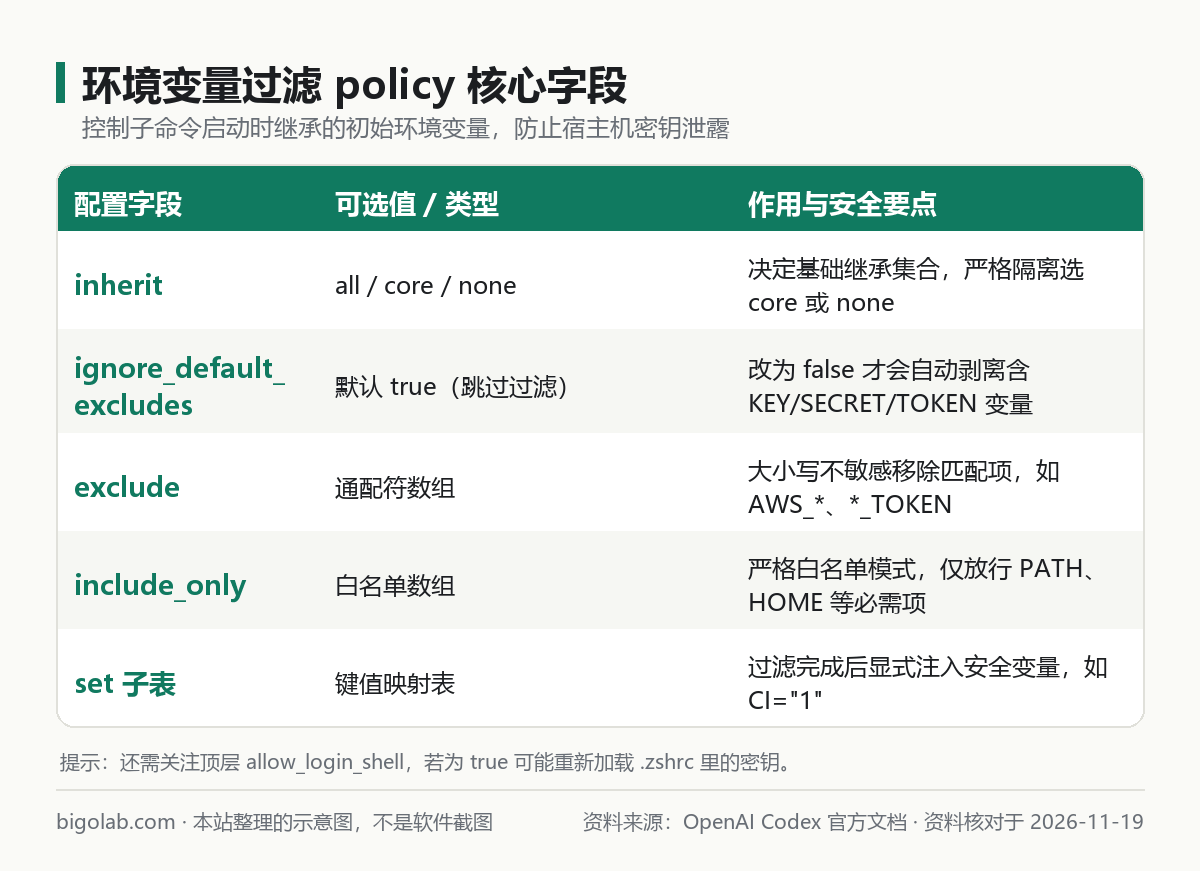
圖:本站根據 OpenAI Codex 官方文檔:Configuration Reference 整理的示意圖
本文根據 OpenAI Codex 官方文檔《Configuration Reference》《Sandboxing》《Environment Variables》整理,資料核對於 2026-11-19。配圖為本站整理的示意圖,不是介面截圖。本站(bigolab.com)不是 OpenAI 官方網站。
適用於誰
- 在本地終端裏常駐了
AWS_SECRET_ACCESS_KEY、GITHUB_TOKEN、數據庫連接串或支付密鑰,擔心 Codex 調用子命令時意外打印或外泄的開發者; - 已經開啟沙箱隔離,但發現子進程依然能通過
env或printenv讀到宿主機環境變量的人; - 需要在測試腳本中只暴露必要構建變量(如
PATH、NODE_ENV),同時屏蔽其他全部憑據的安全合規團隊。
一、[shell_environment_policy] 五個字段怎麼協同生效
當 Codex 在本地沙箱中運行測試、編譯或腳本工具時(沙箱原理參考 /guides/codex-permissions-sandbox),子進程預設會繼承宿主終端的環境變量。~/.codex/config.toml(或受信任倉庫的 .codex/config.toml)中的 [shell_environment_policy] 按固定管線決定最終傳遞給子命令的變量集合:
- 基線繼承(
inherit):決定初始起點。"all"繼承宿主機全部環境變量;"core"僅保留運行命令行工具所需的最小核心集合;"none"從完全空白的環境起步。 - 內置敏感詞過濾(
ignore_default_excludes):設為false時,自動剔除名稱包含KEY、SECRET或TOKEN(大小寫不敏感)的變量;保持預設true則跳過這一步,許多開發者誤以為預設已攔截,結果憑據照常透傳。 - 自定義黑名單(
exclude):傳入大小寫不敏感的通配符數組,例如["AWS_", "AZURE_", "GCP_", "DATABASE_URL", "_PASS*"],進一步精準剝離不含上述三個關鍵詞的敏感變量(如密碼、連接串、Webhook 地址)。 - 嚴格白名單(
include_only):若配置了該數組,則只保留匹配白名單的變量,適合極高敏感度環境。 - 顯式注入(
[shell_environment_policy.set]):在全部過濾步驟完成後,再強制寫入安全可控的固定鍵值對,例如CI = "1"或NODE_ENV = "test"。
二、3 套可直接套用的防泄露配置模板
下面三套配置由淺入深,均屬於本站建議的安全組合,可直接寫入 ~/.codex/config.toml(完整配置文件結構參考 /guides/codex-config-toml-complete-guide)。
模板 1:個人日常開發平衡方案(推薦起步)
保留基礎系統路徑與語言工具鏈,打開預設敏感詞過濾,並拉黑常見雲廠商及數據庫變量:
toml
# 阻止子命令加載 .bashrc / .zshrc 重新導出本地密鑰
allow_login_shell = false

[shell_environment_policy]
inherit = "core"
ignore_default_excludes = false
exclude = [
  "AWS_*",
  "AZURE_*",
  "ALIBABA_*",
  "OPENAI_API_KEY",
  "DATABASE_URL",
  "REDIS_URL",
  "*_PASSWORD",
  "*_CERT*"
]

[shell_environment_policy.set]
NODE_ENV = "test"
模板 2:高敏感倉庫的嚴格白名單方案
僅放行終端正常運行所必需的極少數系統變量,其餘一律攔截(Windows 環境按需補充 SystemRoot、TEMP、USERPROFILE):
toml
allow_login_shell = false

[shell_environment_policy]
inherit = "none"
include_only = ["PATH", "HOME", "USER", "LANG", "TERM"]

[shell_environment_policy.set]
CI = "1"
模板 3:單次任務命令行臨時收緊
不想改動全局配置文件時,可直接通過 --config 行內覆蓋當前會話的環境變量白名單:
bash
codex --config 'shell_environment_policy.include_only=["PATH","HOME"]'訂閱與帳號準備提示:在安全隔離環境下反覆跑單測、代碼審計與多輪重構時,容易較快觸及訂閱的滾動限額(配額規則見 /guides/codex-usage-limits)。若 Plus 檔配額緊張,可在本站升級 ChatGPT Pro 充值 或選用 ChatGPT Pro 20x 高額檔位;新帳號註冊如遇短訊核驗卡點,也可查看 Codex 註冊手機驗證服務。
三、兩個容易漏掉的盲區:登入 Shell 與磁盤 .env 文件
很多團隊配好了 [shell_environment_policy],做抽查時卻發現子命令仍能看到密鑰,根源通常在這兩個盲區裏。
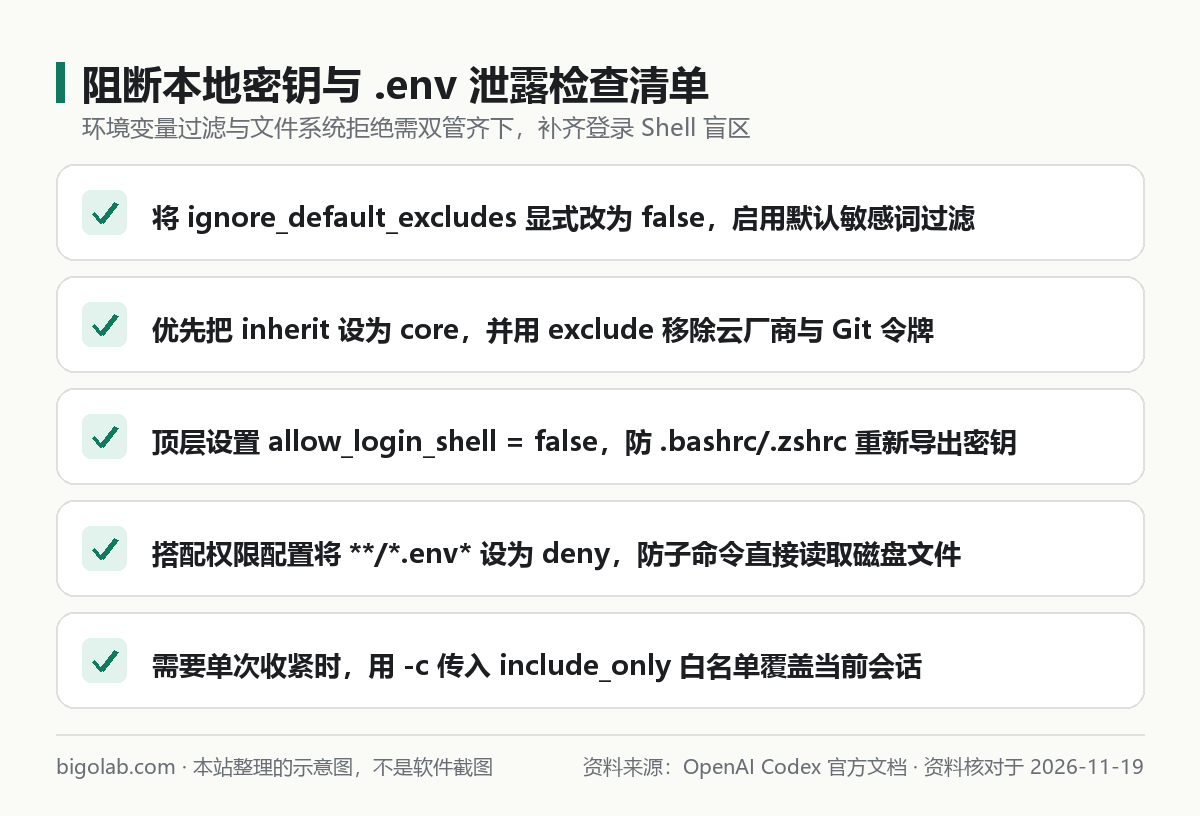
圖:本站根據 OpenAI Codex 官方文檔:Sandboxing 整理的示意圖
盲區 1:allow_login_shell = true 把密鑰又導了回來
按官方文檔說明,頂層 allow_login_shell 預設為 true。當子工具以登入 Shell 方式啟動時,Shell 會自動執行用戶的 ~/.bash_profile、~/.zprofile 或 ~/.zshrc。如果你平時習慣在這些啟動文件裏寫 export GITHUB_TOKEN=... 或 source ~/.secrets,變量就會在 shell_environment_policy 過濾之後重新回到進程環境。將頂層 allow_login_shell = false 寫入 config.toml 後,Codex 會強制使用非登入 Shell 並拒絕顯式登入 Shell 請求,堵住這條迴流通道。
盲區 2:環境變量過濾管不住直接讀 .env 文件
[shell_environment_policy] 只管進程環境變量,不管磁盤文件讀取。如果工作區裏有 .env 文件,而測試框架(例如 dotenv)或子命令主動去讀磁盤上的 .env,密鑰依舊會進入進程。因此本站建議雙管齊下:一方面用 [shell_environment_policy] 加 allow_login_shell = false 清理進程環境,另一方面在 Permission Profiles 裏把 "**/.env" 設為 "deny" 阻斷磁盤讀寫。如果業務單測確實缺少某個非敏感環境變量導致報錯,可參考 /guides/codex-missing-environment-variable 通過 [shell_environment_policy.set] 注入測試佔位值,而不是直接放開真實生產密鑰。
常見問題
問:開啟 inherit = "core" 或 allow_login_shell = false 後,子命令找不到 nvm、pyenv 或 cargo 怎麼辦?
答:版本管理器通常在 .zshrc 或 .bashrc 裏動態拼接 PATH。關閉登入 Shell 後,可把常用工具鏈的固定 bin 路徑直接寫進 [shell_environment_policy.set] 的 PATH 中,或者把 PATH 加入 include_only,既保證命令可用又不加載含密鑰的啟動腳本。
問:設定 ignore_default_excludes = false 會不會影響 Codex 自己連接 OpenAI?
答:不會。[shell_environment_policy] 只作用於 Codex 派生出來的終端子命令進程,不影響 Codex 主進程自身讀取登入憑據或連接模型接口。如果某個本地測試腳本明確需要假密鑰,請在 [shell_environment_policy.set] 中注入測試用啞值。
問:國內沒有外幣信用卡,或者企業團隊需要增值稅發票報銷,怎麼開通能跑 Codex 的訂閱?
答:可通過本站 AI 會員充值總覽 按需選購 ChatGPT Plus或高配額 ChatGPT Pro,企業研發團隊批量部署可直接查看 ChatGPT Business 團隊定製。支持支付寶、微信支付和 AlipayHK,支持自助兌換無需交出帳號密碼,並可開具增值稅發票;實時價格以頁面顯示為準,售後遵循掉訂閱按剩餘天數折退、封號不在質保範圍的政策。
相關教學
- Codex 權限審批與沙箱隔離模式詳解
- Codex config.toml 配置文件完整指南
- Codex 報 missing environment variable 怎麼辦
- Codex 使用限額與配額計算規則
參考資料
- OpenAI Codex 官方文檔:Configuration Reference — https://learn.chatgpt.com/docs/config-file/config-reference
- OpenAI Codex 官方文檔:Sandboxing — https://learn.chatgpt.com/docs/sandboxing
- OpenAI Codex 官方文檔:Environment Variables — https://learn.chatgpt.com/docs/config-file/environment-variables
- OpenAI Developers 文檔:Codex Configuration Reference — https://developers.openai.com/codex/config-reference
0 條評論
還沒有評論,來搶沙發~