
結論先說
- 用
[sandbox_workspace_write]裏的writable_roots精準擴權。當sandbox_mode = "workspace-write"時,Codex 預設只允許改動當前工作目錄及臨時目錄;把倉庫外需要聯動的目錄絕對路徑寫進writable_roots數組,即可在不破壞整體隔離的前提下精準放行。 - 工作區與
writable_roots內的.git與.codex預設鎖死只讀。這是 Codex 操作系統級沙箱的核心安全防線,即便目錄本身可寫,模型發起的命令也無法靜默篡改.git提交歷史、Git 鉤子或.codex配置文件。 - 預設放行的
/tmp與$TMPDIR也可反向收緊。如果不希望沙箱內進程往系統臨時目錄落盤,可以把exclude_slash_tmp = true和exclude_tmpdir_env_var = true顯式打開。 - 單次臨時聯調優先用
--add-dir,長期固定目錄寫進writable_roots,精細規則可升級 Permission Profiles。三者層層遞進,徹底告別動輒切danger-full-access的高危習慣。 - 跨多倉聯動修改與高頻編譯排障通常會話輪次更長,建議配好充足配額。國內若無外幣卡,可在本站自助選購 ChatGPT Plus 或高配額 ChatGPT Pro,團隊多人標準化部署也可查看 ChatGPT Business 團隊定製。
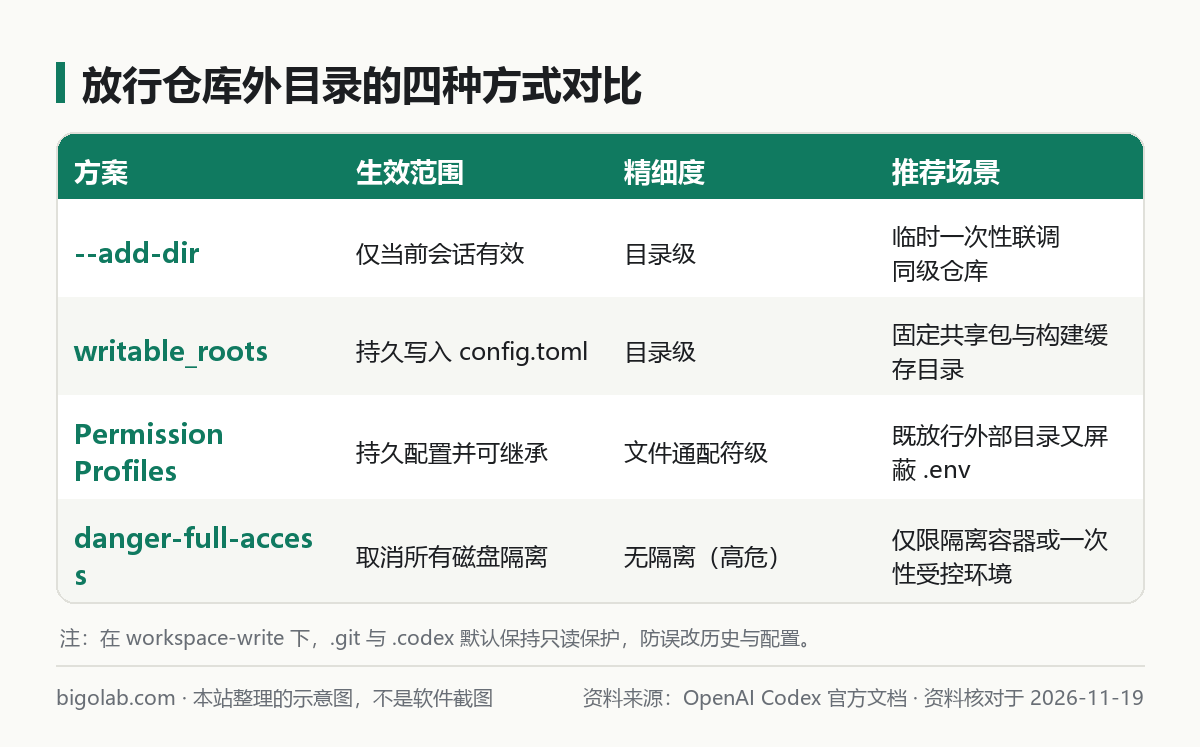
圖:本站根據 OpenAI Codex 官方文檔:Sandboxing 整理的示意圖
本文根據 OpenAI Codex 官方文檔《Sandboxing》《Configuration Reference》整理,資料核對於 2026-11-19。配圖為本站整理的示意圖,不是介面截圖。本站(bigolab.com)不是 OpenAI 官方網站。
適用於誰
- 在本地同時維護前端、後端和公共
shared-types等多個同級目錄,希望 Codex 在workspace-write模式下只多寫一兩個指定外部目錄的開發者; - 運行構建工具或測試腳本時需要寫入工作區外的緩存/產物目錄,又不願退回到
danger-full-access裸奔的工程師; - 好奇為什麼在可寫工作區裏執行
git commit或改.git/hooks會被沙箱拒絕、想徹底摸清只讀保護邊界的用戶。
一、[sandbox_workspace_write] 四個核心字段詳解
在 Codex 沙箱體系中,sandbox_mode = "workspace-write" 是最常用的日常開發隔離檔位(沙箱原理與操作系統實現可參考 /guides/codex-permissions-sandbox 與 /guides/codex-sandbox-macos-seatbelt-linux-bubblewrap-test)。它預設開放三個區域的寫權限:當前工作目錄(CWD)、/tmp 目錄以及環境變量 $TMPDIR 指向的目錄;磁盤其餘路徑全部只讀。
當你需要在安全邊界內微調這份可寫清單時,可以在 config.toml 的 [sandbox_workspace_write] 表下配置四個官方字段:
writable_roots(字符串數組):列出當前工作區之外、額外允許寫入的絕對路徑列表,例如同級的共享協議庫或獨立構建輸出目錄;network_access(布爾值,預設false):控制沙箱內執行的子命令是否允許訪問外部網絡(例如npm install、pip拉依賴);exclude_tmpdir_env_var(布爾值,預設false):設為true時,撤銷$TMPDIR環境變量目錄的預設可寫權限;exclude_slash_tmp(布爾值,預設false):設為true時,撤銷/tmp目錄的預設可寫權限。
二、實戰配置模板與 .git 只讀保護機制
模板 1:放行倉庫外共享類型包與構建緩存目錄
假設你的主項目在 /workspace/web-app,但改接口時必須同步更新同級的 /workspace/shared-types 並把產物寫入 /workspace/build-cache,可以在 ~/.codex/config.toml(或受信任倉庫的 .codex/config.toml)中這樣寫:
toml
#:schema https://developers.openai.com/codex/config-schema.json

sandbox_mode = "workspace-write"
approval_policy = "on-request"

[sandbox_workspace_write]
writable_roots = [
  "/workspace/shared-types",
  "/workspace/build-cache"
]
network_access = false
exclude_tmpdir_env_var = false
exclude_slash_tmp = false
Windows 環境使用正斜槓或轉義反斜槓寫入絕對路徑即可,例如 "D:/projects/shared-types"。
模板 2:嚴格鎖死系統臨時目錄的高安全配置
如果你希望所有臨時編譯產物都留在項目指定目錄下,不污染宿主機的 /tmp 或 $TMPDIR,可以反向收緊:
toml
sandbox_mode = "workspace-write"

[sandbox_workspace_write]
writable_roots = ["/workspace/isolated-tmp"]
exclude_tmpdir_env_var = true
exclude_slash_tmp = true
為什麼 .git 和 .codex 在可寫目錄裏仍然只讀
很多用戶第一次把倉庫加進 workspace-write 或 writable_roots 時,發現修改業務代碼完全正常,但一旦讓 Codex 在沙箱裏運行 git add、git commit 或改寫 .codex/config.toml 就會遇到只讀報錯。
這不是配置失效,而是 Codex 的刻意保護機制:在工作區和所有 writable_roots 根目錄下,沙箱都會把 .git、.codex 等元數據子目錄重新掛載或標記為只讀保護區域,防止失控命令靜默篡改 Git 鉤子(.git/hooks)、破壞分支歷史或偷偷修改配置文件繞過沙箱。需要提交代碼時,在交互模式(approval_policy = "on-request")下審批提權執行,或者由開發者本人直接在宿主機終端運行 git commit,是最穩妥的做法。
訂閱與帳號準備提示:跨倉庫同步改接口、跑聯調單測時,上下文文件和多輪校驗消耗的會話額度明顯高於單文件問答(限額說明見 /guides/codex-usage-limits)。如果高頻觸及額度上限,可在本站升級 ChatGPT Pro 充值 或 ChatGPT Pro 20x 高額度檔;新註冊 OpenAI 帳號若卡在手機號驗證,可查看 Codex 註冊手機驗證服務。
三、寫權限受阻與邊界排查分流
遇到「明明配了 writable_roots 還是寫不進去」時,先按下面分流圖定位原因,不要急着切無沙箱模式:
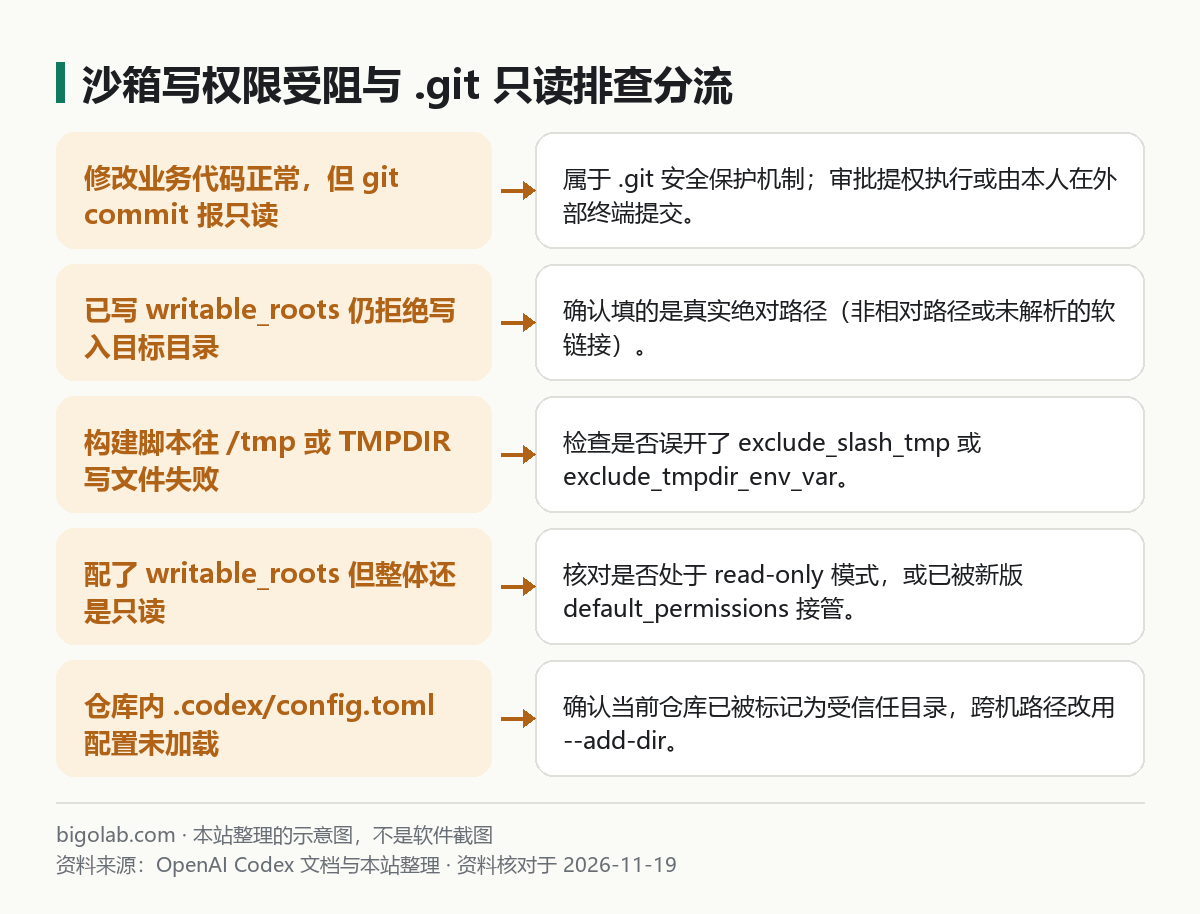
圖:本站根據 OpenAI Codex 官方文檔:Sandboxing 整理的示意圖
- 檢查是否用了相對路徑或軟連結。
writable_roots應填寫規範的真實絕對路徑;如果目標路徑是符號連結,底層操作系統沙箱校驗真實路徑時可能會因為目標不在放行清單裏而攔截,應填寫解析後的實際目錄。 - 確認當前處於
workspace-write模式。如果命令行傳入了-s read-only,或者新版配置已啟用default_permissions具名權限配置文件(詳見 /guides/codex-permission-profiles-block-env-config),[sandbox_workspace_write]就不會按舊規則生效。 - 臨時跨倉任務直接用
--add-dir。如果你只是偶爾一次性聯調隔壁倉庫,不必永久寫進全局config.toml,啟動命令行傳入codex --add-dir ../shared-types就能僅對本次會話放行(跨倉聯調實戰見 /guides/codex-multi-repo-add-dir-frontend-backend-shared)。 - 需要按通配符屏蔽
.env時升級 Permission Profiles。[sandbox_workspace_write]面向目錄級授權;若你既想放行外部目錄,又想在可寫目錄裏單獨把**/.env設為"deny",推薦遷移到新版[permissions.<name>.filesystem]體系。
常見問題
問:能不能直接把用戶主目錄 ~ 或 / 寫進 writable_roots 一勞永逸?
答:強烈不建議。把家目錄或根目錄放進 writable_roots 會讓沙箱隔離形同虛設,一旦模型執行了誤刪或覆蓋腳本,可能波及 ~/.ssh、系統配置和其他無關項目。應堅持最小權限原則,只列真正需要改寫的具體業務子目錄。
問:項目級 .codex/config.toml 裏寫了 writable_roots,為什麼團隊同事拉下來沒生效?
答:首先,倉庫級 .codex/config.toml 只有在當前項目被標記為受信任工作區後才會加載;其次,writable_roots 需要寫絕對路徑,不同同事電腦上的絕對目錄路徑往往不同,跨機協作建議把個人路徑留在 ~/.codex/config.toml,或通過啟動腳本傳入 --add-dir。
問:國內沒有外幣信用卡,或者公司研發團隊需要開增值稅發票報銷,怎麼開通能跑 Codex 的訂閱?
答:可在本站 AI 會員充值總覽 按需選購 ChatGPT Plus、ChatGPT Plus 官網直充 或高配額的 ChatGPT Pro,團隊多人統一部署可直接查看 ChatGPT Business 團隊定製。支持支付寶、微信支付與 AlipayHK,自助兌換無需交出帳號密碼,並可開具增值稅發票;實時價格以商品頁展示為準,售後執行掉訂閱按剩餘天數折退、封號不在質保範圍的政策。
相關教學
- Codex 權限審批與沙箱隔離模式詳解
- Codex Permission Profiles 權限配置文件:屏蔽 .env 與最小權限實戰
- Codex 多倉聯調:--add-dir 聯動前後端與共享包實戰
- Codex 沙箱底層驗證:macOS Seatbelt 與 Linux Bubblewrap 測試
參考資料
- OpenAI Developers 文檔:Codex Configuration Reference — https://developers.openai.com/codex/config-reference
- OpenAI Codex 官方文檔:Sandboxing — https://learn.chatgpt.com/docs/sandboxing
- OpenAI Codex 官方文檔:Configuration Reference — https://learn.chatgpt.com/docs/config-file/config-reference
- OpenAI Codex GitHub 倉庫 — https://github.com/openai/codex
0 條評論
還沒有評論,來搶沙發~