
結論先說
codex sandbox是無需調用模型的本地沙箱演練入口。你可以直接用codex sandbox macos -- <命令>或codex sandbox linux -- <命令>,把任意 Shell 命令套進與 Codex 運行時完全一致的系統沙箱裏驗證放行與攔截結果。- 兩大桌面與伺服器平台均走操作系統原生隔離,不依賴重型 Docker。macOS 底層調用 Apple Seatbelt(
sandbox-exec),Linux 底層調用 Bubblewrap(bwrap)與 seccomp 規則,啟動開銷極低且由內核強制執行。 - 預設工作區模式下,項目內可寫但關鍵目錄與外網仍受保護。即便啟用
workspace-write,倉庫裏的.git、.codex以及家目錄裏的憑證目錄仍預設受保護,且直接外網連接預設阻斷。 - 先演練命令再調配置,能快速分清「規則攔的」還是「宿主環境不兼容」。比如 macOS 無法在已有 Seatbelt 內再嵌套沙箱,Linux 宿主機若禁用了非特權用戶命名空間也會導致
bwrap啟動失敗。 - 在沙箱邊界調試穩定後放手讓 Codex 批量跑測試與重構會顯著提升使用頻率。國內無外幣卡的用戶可在本站開通 ChatGPT Plus 或高配額的 ChatGPT Pro,團隊多人研發可了解 ChatGPT Business 團隊定製。
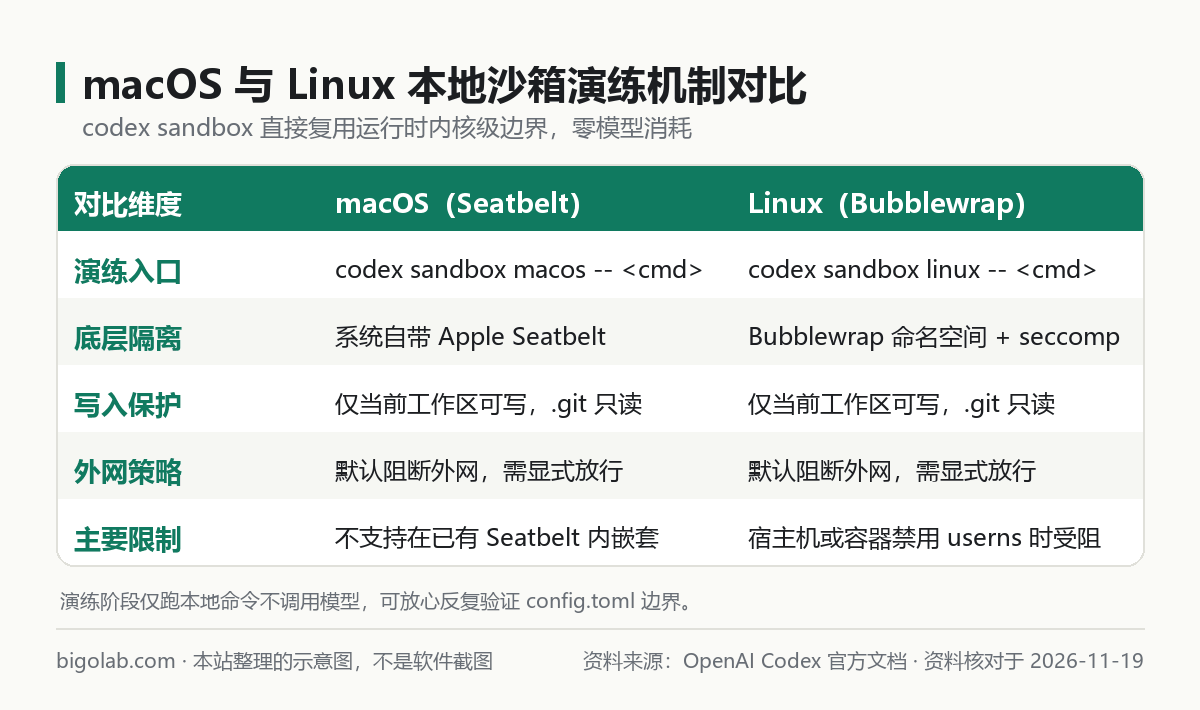
圖:本站根據 OpenAI Codex 官方文檔:Sandboxing 整理的示意圖
本文根據 OpenAI Codex 官方文檔《Sandboxing》《Approvals & security》《Command line options》整理,資料核對於 2026-11-19。配圖為本站整理的示意圖,不是介面截圖。本站(bigolab.com)不是 OpenAI 官方網站。
適用於誰
- 在給 Codex 放開工作區寫權限前,想先親自驗證沙箱邊界是否真能攔住越界寫入與外網請求的開發者;
- 遇到構建、單測或包管理器在 Codex 裏報
Operation not permitted、Read-only file system,想脫離開會話直接復現定位的人; - 在 macOS 或 Linux(含 Ubuntu、WSL2、CI 容器)上維護團隊
config.toml安全策略的研發負責人。
一、為什麼要先用 codex sandbox 做本地演練
平時在 Codex 會話裏跑構建報錯時,往往很難一眼分辨到底是模型命令寫錯了、代碼本身有問題,還是被 Codex 沙箱擋住了。codex sandbox 把隔離層單獨拆出來供人工直接測試,既不消耗任何模型額度,也能在幾秒內驗證 config.toml 裏的權限改動是否生效(完整權限層級說明見 /guides/codex-permissions-sandbox)。
兩大平台的底層機制與典型約束如下:
| 維度 | macOS(Seatbelt) | Linux(Bubblewrap + seccomp) |
|---|---|---|
| 演練子命令 | codex sandbox macos -- <cmd> | codex sandbox linux -- <cmd> |
| 底層實現 | 系統原生 Apple Seatbelt(sandbox-exec) | 非特權命名空間 bwrap + seccomp 過濾 |
| 預設寫入範圍 | 當前工作區及臨時目錄,.git/.codex 受保護 | 當前工作區及臨時目錄,.git/.codex 受保護 |
| 預設網絡策略 | 禁止直接發起外網連接 | 禁止直接發起外網連接 |
| 常見宿主限制 | 不支持在已有 Seatbelt 沙箱內再次嵌套 | 宿主機或容器禁用非特權 userns 時會失敗 |
如果你使用 Windows 本地終端而非 WSL2,沙箱底層會走 Windows 限制令牌機制,常見初始化報錯可直接參閱 /guides/codex-windows-sandbox-setup-failed。
二、三組安全演練命令:逐項測清文件與網絡邊界
運行前可先執行 codex sandbox --help 核對當前版本支持的參數(舊版本里曾使用過 --full-auto 快捷項,較新版本推薦配合 -c sandbox_mode=... 顯式指定)。下面三組命令均在普通測試項目根目錄運行即可。
演練 1:驗證只讀模式與工作區寫入邊界
先在預設或只讀模式下試着在項目內與家目錄創建空文件,觀察內核返回是否符合預期:
bash
# macOS 示例:只讀沙箱下寫入當前目錄應被拒絕
codex sandbox macos -c sandbox_mode="read-only" -- touch ./probe-ro.tmp

# macOS 示例:切到 workspace-write 後,當前目錄可寫,但家目錄仍應被攔
codex sandbox macos -c sandbox_mode="workspace-write" -- sh -c 'touch ./probe-ok.tmp && touch ~/.codex/probe-block.tmp'
Linux(含 WSL2)把子命令裏的 macos 換成 linux 即可:
bash
codex sandbox linux -c sandbox_mode="workspace-write" -- sh -c 'touch ./probe-ok.tmp && touch ~/.codex/probe-block.tmp'
理想結果是 ./probe-ok.tmp 創建成功,而試圖寫入 ~/.codex/ 或倉庫內 .git/ 時立刻報 Operation not permitted 或 Read-only file system。演練完記得刪掉測試產生的 probe-ok.tmp。
演練 2:驗證預設斷網與按需放行網絡
預設沙箱會攔截外網請求以降低數據外泄風險,用一次輕量請求即可驗證:
bash
# 預設斷網狀態下,外網探測應失敗
codex sandbox linux -c sandbox_mode="workspace-write" -- curl -I --max-time 5 https://example.com

# 若確需放行構建依賴下載,可演練開啟工作區網絡配置項
codex sandbox linux -c sandbox_mode="workspace-write" -c sandbox_workspace_write.network_access=true -- curl -I --max-time 5 https://example.com
有關為何預設關閉網絡以及在什麼條件下才建議放開,可進一步閱讀 /guides/codex-sandbox-network-access-disabled-fix。
演練 3:提前預檢項目構建與單測工具鏈
很多前端或後端項目在沙箱裏跑測試失敗,並非需要外網,而是工具鏈試圖把緩存寫進工作區外的 ~/.cache、~/.npm 或系統目錄。直接把你項目的真實命令塞進演練入口跑一遍就能瞬間暴露路徑依賴:
bash
codex sandbox macos -c sandbox_mode="workspace-write" -- npm test
codex sandbox linux -c sandbox_mode="workspace-write" -- pytest -q
若發現某個工具只是緩存目錄不可寫,通過環境變量(如 NPM_CONFIG_CACHE=./.tmp-npm-cache)把緩存重定向到當前工作區或 /tmp,即可在不放寬全局安全邊界的前提下順暢運行。
訂閱與帳號準備提示:把沙箱策略和工具鏈緩存一次調順後,日常用 Codex 自動跑單測、修編譯錯誤會非常流暢,同時也更容易用滿基礎檔配額。重度開發者可在本站升級 ChatGPT Pro 充值 或選用 ChatGPT Pro 5x iOS 可覆蓋檔;若新註冊帳號遇到短訊驗證碼收不到,可先查看 Codex 註冊手機驗證服務。
三、演練報錯分診:規則攔截 vs 宿主環境受限
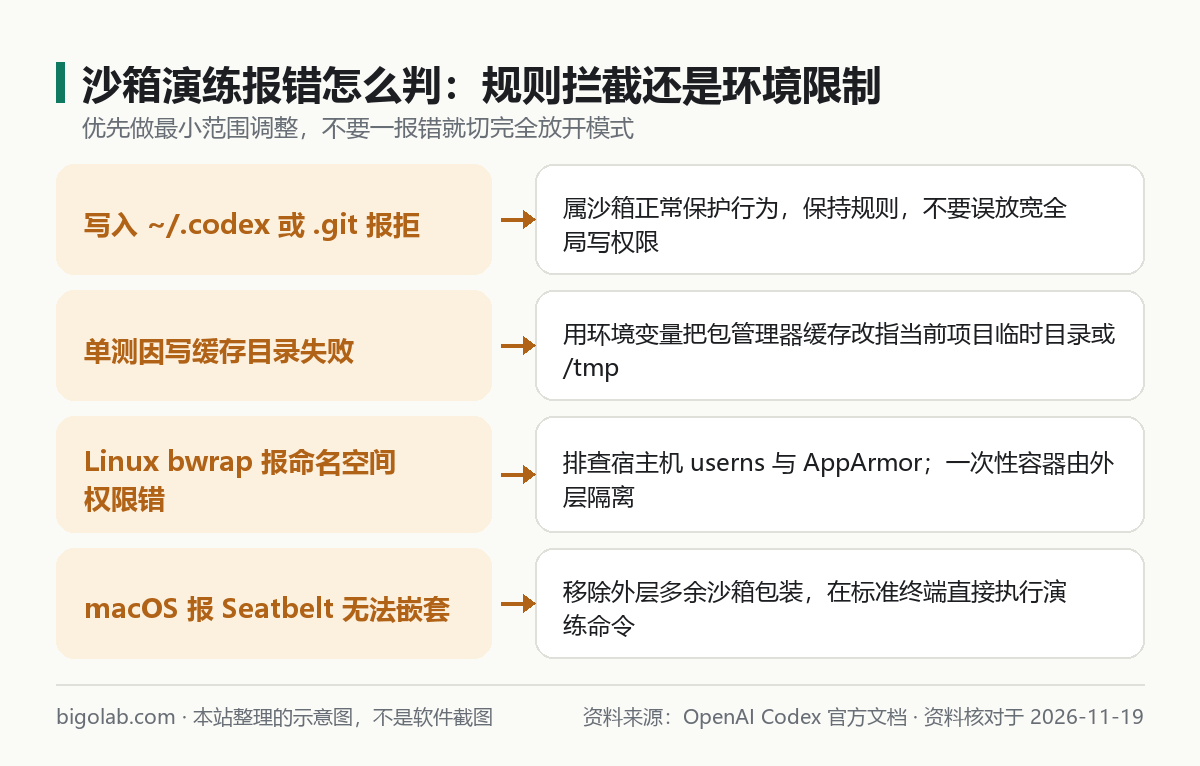
圖:本站根據 OpenAI Codex 官方文檔:Approvals & security 整理的示意圖
在演練階段看到報錯時,不要急着切到 danger-full-access 關閉全部保護,先對照以下情形做最小調整:
- 寫入項目外目錄或
.git被拒:這正是沙箱正常工作的表現。若業務確實需要跨目錄改動,應把額外目錄顯式加入工作區或重定向緩存路徑,而不是關閉整個沙箱。 - Linux 容器或精簡發行版裏
bwrap報命名空間權限錯誤:多因 Docker 預設禁用了非特權userns或宿主機 AppArmor 策略收緊。若運行在一次性可銷燬容器內,由容器本身承擔隔離邊界後再評估策略;宿主機開發則應檢查是否安裝了bubblewrap及內核 userns 開關。 - macOS 終端嵌套在其他沙箱工具中啟動失敗:Apple Seatbelt 不支持沙箱套沙箱。把外層多餘的沙箱包裝移除,或在標準終端裏直接運行
codex sandbox macos即可恢復正常。 - 需要把驗證好的參數長期固化:確認演練通過後,將對應的
sandbox_mode與[sandbox_workspace_write]片段寫入~/.codex/config.toml(寫法見 /guides/codex-config-toml-complete-guide)。
常見問題
問:運行 codex sandbox 演練命令會消耗我的 Codex 或 ChatGPT 訂閱額度嗎?
答:不會。codex sandbox 只在本地拉起 Codex 內置的操作系統沙箱包裝器並直接執行你傳入的 Shell 命令,不發起模型推理請求,因此可以反覆免費試錯直到權限策略完全合身。
問:為什麼我開啟了 workspace-write,在倉庫裏改 .git/config 還是被攔截?
答:按 OpenAI 官方安全設計,即便在工作區可寫模式下,.git、.codex 等高敏感元數據目錄仍預設設為只讀保護,防止代理在未經確認的情況下篡改 Git 鉤子、遠端地址或 Codex 自身安全配置。
問:國內沒有外幣信用卡,或研發團隊需要開增值稅發票報銷,怎麼開通跑 Codex CLI 的訂閱?
答:可通過本站 AI 會員充值總覽 辦理 ChatGPT Plus 卡密自助兌換 或高配額 ChatGPT Pro,多人研發團隊可直接選擇 ChatGPT Business 團隊定製。支持支付寶、微信支付及 AlipayHK 付款,無需交出帳號密碼,可開具增值稅發票;實時價格以商品頁展示為準,售後遵循掉訂閱按剩餘天數折退、封號不在質保範圍的規則。
相關教學
- Codex 權限模式與沙箱機制詳解
- Codex 沙箱網絡訪問被禁用(network access disabled)怎麼處理
- Codex Windows 沙箱初始化失敗怎麼解決
- Codex config.toml 配置文件完全指南
參考資料
- OpenAI Codex 官方文檔:Sandboxing — https://learn.chatgpt.com/docs/sandboxing
- OpenAI Codex 官方文檔:Approvals & security — https://learn.chatgpt.com/docs/agent-approvals-security
- OpenAI Codex 官方文檔:Command line options — https://learn.chatgpt.com/docs/developer-commands
0 條評論
還沒有評論,來搶沙發~