
结论先说
- 安全自检必须坚持「先确定性扫描、再 Codex 语义复核」两段式流程。不要指望大模型通读全仓替代静态扫描,正确做法是用正则工具、依赖审计和
git diff圈定高危变更范围,再交给 Codex 结合上下文判断能否被真实触发。 - 排查阶段一律锁定只读沙箱,并先屏蔽敏感环境变量与
.env文件。执行codex exec --ephemeral --sandbox read-only或codex review(范围用法见 /guides/codex-review-base-uncommitted-custom-focus-guide),同时配置权限档案拦截.env与密钥目录读取(详见 /guides/codex-permission-profiles-block-env-config)。 - 发版前重点盯死四类高频高危洞:硬编码凭据、越权访问(IDOR / 漏鉴权)、SQL 注入与 XSS。它们在业务快速迭代时最容易被无意引入,而且每一类都能用结构化提示词要求 Codex 给出文件路径、行号与精确利用条件。
- AI 安全自检是上线前的增强防线,不能替代人工复核与线上最小权限隔离。对 Codex 标出的高危项必须人工复现验证;若发现真实密钥已经进入 Git 提交历史,单纯删除当前代码无效,必须立即吊销轮换该密钥。
- 发版窗口期高频审计整分支改动与多模块调用链会消耗较多上下文配额。国内没有外币卡的开发者可在本站自助开通 ChatGPT Plus 充值 或无 5 小时限额的 ChatGPT Pro 充值,研发团队统一部署可了解 ChatGPT Business 团队定制。
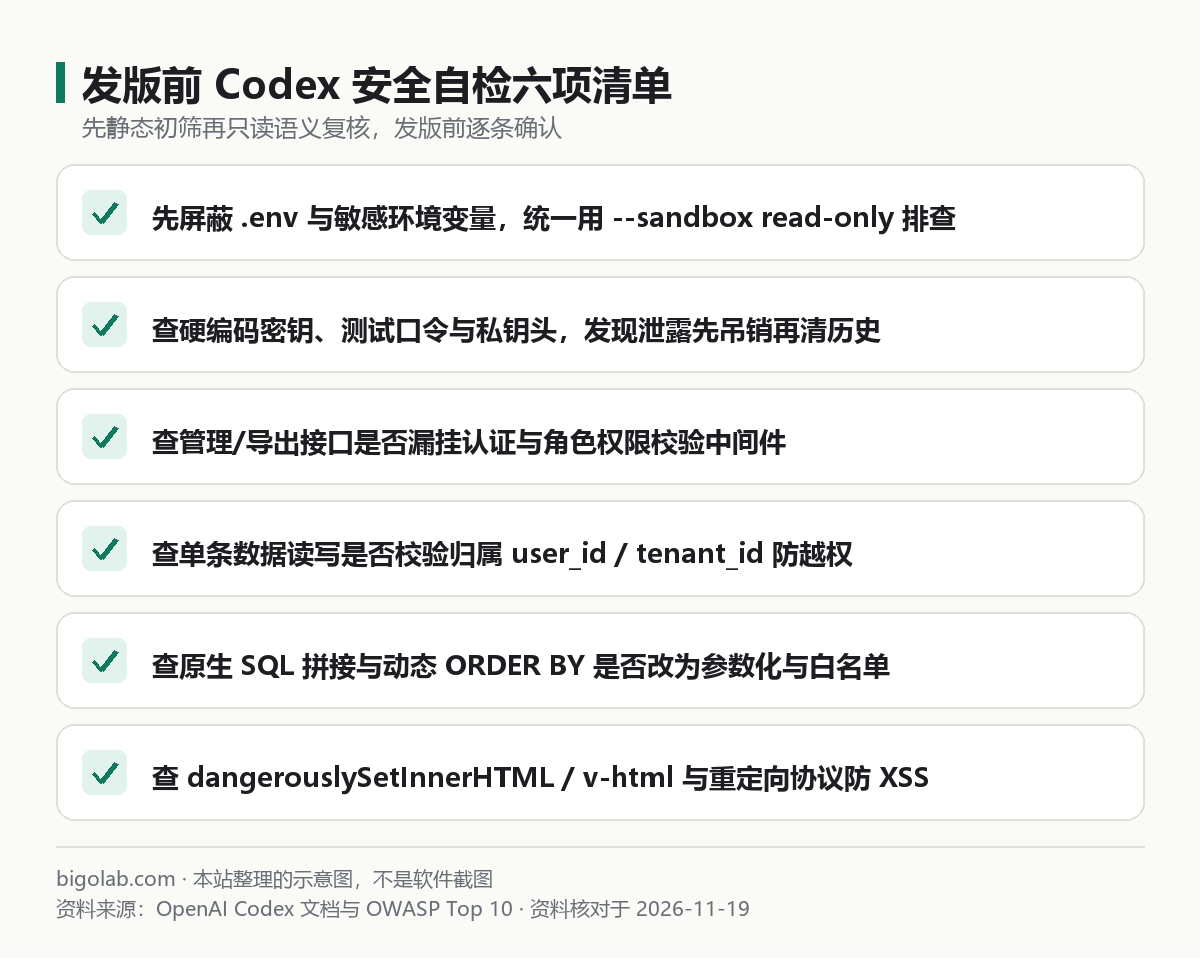
图:本站根据 OpenAI Codex 安全文档 与 OWASP Top 10 整理的核对清单示意图
本文根据 OpenAI Codex 官方文档《Code review》《Non-interactive mode》《Approvals & security》及 OWASP Top 10 常见 Web 安全风险分类整理,资料核对于 2026-11-19。配图为本站整理的示意图,不是界面截图。本站(bigolab.com)不是 OpenAI 官方网站。
适用于谁
- 缺少专职安全团队、希望在每次发版或合入主干前先拦掉明显高危安全缺陷的前后端与全栈开发者;
- 用过传统正则密钥扫描器却被大量误报淹没,或者想查出「接口漏校归属权(IDOR)」这类静态工具难发现的逻辑漏洞的研发人员;
- 准备把代码安全预审沉淀为团队统一清单与 CI 门禁的技术负责人。
一、准备工作:把自检环境与真实密钥隔离
在启动安全审计前,先完成两项前置隔离,避免「为了查泄密,反而把本机真实密钥喂进上下文」:
- 过滤子进程环境变量:在
~/.codex/config.toml中通过环境策略限制敏感变量透传(配置方式参考 /guides/codex-shell-environment-policy-filter-secrets),防止命令执行阶段意外打印数据库密码或云厂商 AK/SK。 - 把范围收敛到发版差异与高危目录:用
git diff origin/main...HEAD提取本次发版改动,并单独关注鉴权中间件、控制器路由、数据库查询层、富文本与模板渲染目录,既省额度又能提高检出精度。
二、四大高危风险排查指令与可复制提示词
本站建议按「密钥 → 越权 → 注入 → XSS」的顺序分项跑只读自检,每项要求 Codex 仅输出「有明确触发路径的问题」,过滤掉泛泛而谈的理论提醒。
1. 硬编码密钥与敏感配置排查
先用本地 git diff 结合非交互只读命令扫描新增的令牌、私钥头、带密码的连接串与误提交的配置文件(管道技巧见 /guides/codex-cli-pipe-stdin-exec-recipes):
bash
git diff origin/main...HEAD | codex exec \
  --ephemeral \
  --sandbox read-only \
  "请仅排查本次差异中的敏感信息风险:
   1. 硬编码 API Key、JWT Secret、私钥、带明文密码的 DB/Redis 连接串;
   2. 调试阶段临时写死的测试账号口令或跳过校验的开关;
   3. 是否把真实 .env 或凭据文件取消了 .gitignore 忽略。
   按【高危/疑似/误报说明】列出文件路径与行号,禁止输出真实密钥全文,仅保留前 4 位脱敏。"
2. 越权漏洞(IDOR 与功能级漏鉴权)排查
传统正则工具几乎查不出水平越权(例如用户 A 把请求里的 order_id 改成用户 B 的订单号就能读取或取消)。这一项要让 Codex 沿着路由入口追踪到数据查询条件:
text
请只读检查本次发版新增或修改的所有 API 路由与 Controller/Service 代码,重点排查访问控制漏洞:
1. 功能级越权:管理后台接口、导出接口、批量删除接口是否遗漏认证或角色校验中间件;
2. 水平越权(IDOR):按 ID 查询、修改、删除单条业务数据时,SQL 或 ORM 条件是否校验了资源归属当前登录用户/租户(如 AND user_id = current_user.id);
3. 批量赋值风险:是否直接将客户端传入的 JSON 透传给数据库更新,导致普通用户可篡改 role、balance、status 等敏感字段。
仅列出确认存在缺口或无法证实已校验的接口,附调用链与修复建议。
3. SQL 注入与危险动态查询排查
即使项目使用了 ORM,原生查询(raw、execute)、动态排序字段(ORDER BY ${sort})和模糊匹配拼接依然是重灾区。
text
请只读扫描 src/repositories/ 与本次 diff 中所有数据库查询语句,重点核查:
1. 字符串拼接、模板字面量或 f-string 构造 SQL 的位置,是否未走参数化绑定;
2. 动态 ORDER BY、GROUP BY 或表名/列名是否缺少严格白名单映射;
3. 原生 SQL 或查询构建器里的 whereRaw / orderByRaw 是否直接接收了用户输入。
每条发现请给出危险写法片段与对应的参数化或白名单改写示例。
4. XSS 与前端不安全渲染排查
重点盯着富文本渲染、URL 跳转和服务端模板直出位置:
text
请只读排查前端组件与模板文件中的 XSS 风险:
1. React 的 dangerouslySetInnerHTML、Vue 的 v-html、原生 innerHTML / document.write 是否渲染了未经过白名单净化(如 DOMPurify)的外部数据;
2. 动态 href / src 或重定向参数是否未校验协议,可能被注入 javascript: 伪协议或开放重定向;
3. 服务端模板(Jinja2/EJS/Handlebars 等)中关闭自动转义(如 |safe、<%-)的位置。
输出文件路径、数据来源可控性评估及安全替换方案。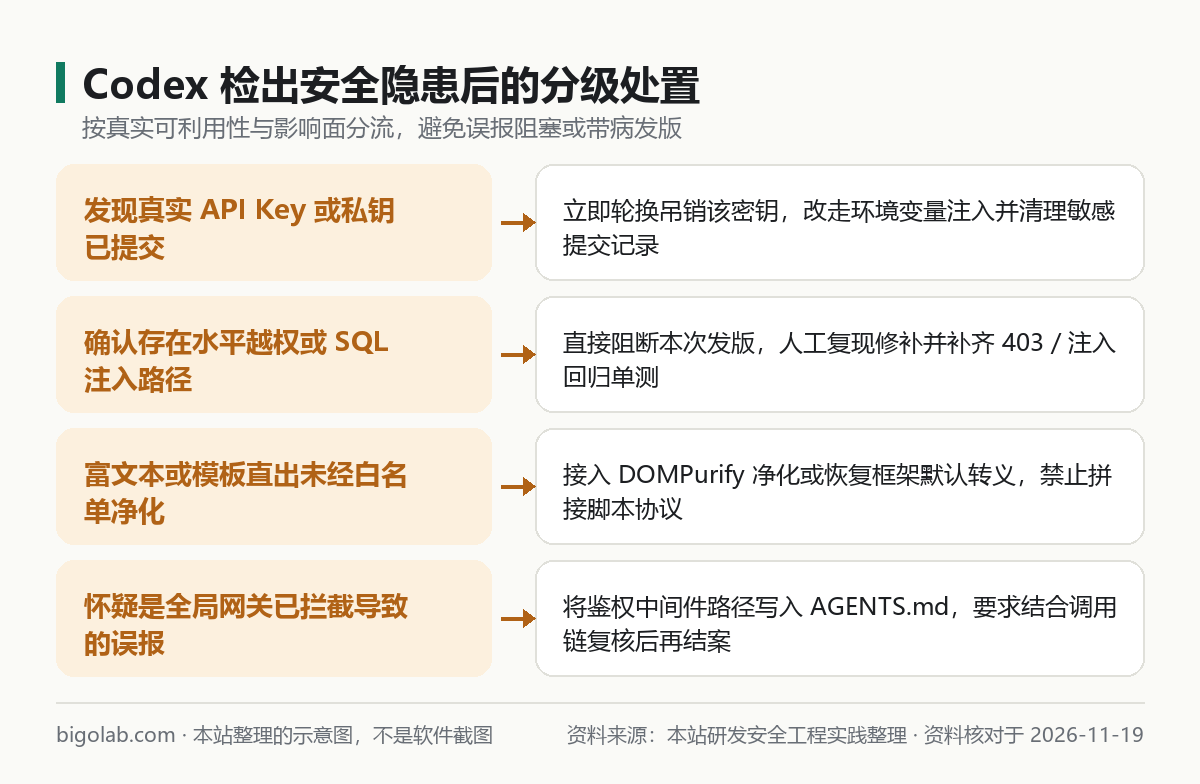
图:本站结合研发发版门禁实践整理的漏洞分级处置示意图
订阅与账号准备提示:大型发版分支跨几十个接口做全链条越权追踪与多轮修复复审时,容易触发 Plus 的短时配额上限。高频发版与安全专项排查建议在站内升级 ChatGPT Pro 5x iOS 可覆盖档 或 ChatGPT Pro 5x 信用卡不可覆盖档;新账号首次开通 Codex 如卡在短信验证环节,可查看 Codex 注册手机验证服务。
三、把自检沉淀为发版前门禁与修复复核闭环
本站建议不要等到发版前半小时才临时跑一遍全量提示词,而是将规则拆进日常研发节奏:
- 把四类红线写入仓库
AGENTS.md:让团队每次提 PR 前跑codex review --base main时自动按统一安全基线检查,减少人工遗忘。 - 在 CI 中挂只读安全摘要作业:配合
codex exec --ephemeral --sandbox read-only对高危目录变动自动产出风险清单(CI 隔离细则见 /guides/codex-exec-full-auto-ephemeral-ci-pipeline-guide)。 - 按严重级别执行「阻断发版 / 立即轮换 / 补回归单测」:硬编码真实密钥先吊销再清代码;确认的越权、SQL 注入与反射/存储型 XSS 必须阻断发版,并在修复后补充对应的越权拒绝(403)与恶意载荷转义单测,防止后续迭代回退。
常见问题
问:只用 Codex 做安全自检,还需要装 gitleaks、Semgrep 或 npm audit 吗?
答:仍然需要。确定性静态扫描工具速度快、零模型漂移,适合全仓高频扫密钥模式和已知 CVE 依赖;Codex 的独特优势在于结合业务上下文识别越权、状态机绕过与跨文件污染流,两者互补才是完整防线。
问:Codex 报出一条「疑似越权」,但其实上层网关或全局中间件已经拦过了,怎么减少这类误报?
答:在提示词中明确告知鉴权中间件文件位置,并要求 Codex「先读取全局路由注册与鉴权中间件,再判断具体控制器是否漏校验」;把这条路径固定写进 AGENTS.md 后,误报率会明显下降。
问:国内没有外币信用卡,或研发团队需要统一采购开具增值税发票,怎么开通 ChatGPT / Codex 订阅?
答:可通过本站 AI 会员充值总览 按需选购 ChatGPT Plus 充值、ChatGPT Plus 自助卡密 或配额更高的 ChatGPT Pro 充值,支持支付宝、微信支付及 AlipayHK,提供卡密自助兑换(无需交出账号密码)与客服协助,并支持开具增值税发票;多人研发团队也可咨询 Business 团队定制方案。实时价格以商品页展示为准,售后执行掉订阅按剩余天数折退、封号不在质保范围规则。
相关教程
- Codex 本地 codex review 进阶用法:按 --base、--uncommitted 与自定审查重点
- Codex 权限档案防读 .env 与敏感配置文件实战
- Codex shell_environment_policy 过滤敏感环境变量防泄密指南
- Codex codex exec --full-auto 迁移与 --ephemeral 无痕 CI 流水线指南
- Codex CLI 管道与标准输入实战:6 个实用命令配方
参考资料
- OpenAI Codex 官方文档:Code review — https://learn.chatgpt.com/docs/code-review
- OpenAI Codex 官方文档:Non-interactive mode — https://learn.chatgpt.com/docs/non-interactive-mode
- OpenAI Codex 官方文档:Approvals & security — https://learn.chatgpt.com/docs/agent-approvals-security
- OWASP Top Ten 官方项目页 — https://owasp.org/Top10/
0 条评论
还没有评论,来抢沙发~