
结论先说
- Permission Profiles 比旧版
sandbox_mode更精细。传统sandbox_mode只有read-only、workspace-write、danger-full-access三档粗粒度开关,而新版[permissions.<name>]支持继承内置模板后再按路径和通配符单独放行或拒绝。 - 用
default_permissions指定默认权限方案。在~/.codex/config.toml或受信任仓库的.codex/config.toml中声明具名权限块,并用default_permissions = "配置名"绑定默认生效项。 - 屏蔽
.env的核心是叠加"deny"规则。先通过extends = ":workspace"继承工作区读写能力,再在[permissions.<name>.filesystem.":workspace_roots"]中将"**/.env"设为"deny",即可覆盖继承来的读取与写入权限。 - 文件系统隔离要和环境变量过滤配合使用。
deny规则能挡住读取.env文件本身,但如果终端提前export了密钥变量,仍需同步限制子进程继承的环境变量。 - 稳定跑高权限校验与多轮代理任务需备好合适订阅档位。国内若无外币卡或支付受阻,可在本站自助开通 ChatGPT Plus 或配额更高的 ChatGPT Pro,多人团队合规部署也可了解 ChatGPT Business 团队定制。
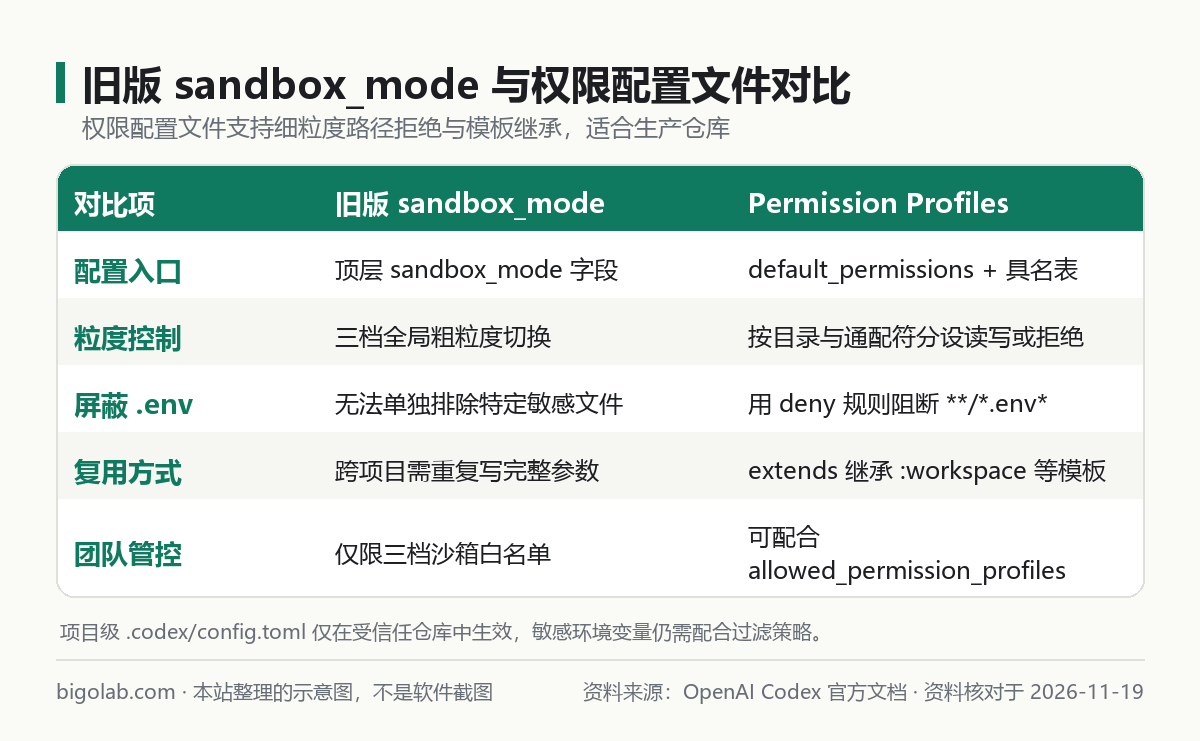
图:本站根据 OpenAI Codex 官方文档:Configuration Reference 整理的示意图
本文根据 OpenAI Codex 官方文档《Permission modes》《Sandboxing》《Configuration Reference》整理,资料核对于 2026-11-19。配图为本站整理的示意图,不是界面截图。本站(bigolab.com)不是 OpenAI 官方网站。
适用于谁
- 在本地项目里用 Codex CLI 写代码,但担心模型或子命令顺手读取
.env、.env.local等敏感配置文件的开发者; - 之前一直用旧版
sandbox_mode = "workspace-write",想升级到更细粒度的 Permission Profiles(权限配置文件)的用户; - 需要为代码审查、日常开发、外部缓存目录分别设置最小权限边界的个人开发者或研发团队。
一、为什么建议从 sandbox_mode 过渡到 Permission Profiles
在早期配置中,开发者通常在 config.toml 顶层写一句 sandbox_mode = "workspace-write"(基础沙箱概念可先看 /guides/codex-permissions-sandbox)。这种写法的问题在于「一刀切」:一旦允许工作区读写,仓库根目录和子目录里的 .env、本地证书、临时密钥文件全都暴露在可读写范围内;如果只想额外放行一个工作区外的构建缓存目录,又不得不放大整体权限。
新版 Codex 引入了具名 Permission Profiles(权限配置文件),通过 default_permissions 与 [permissions.<name>] 表把权限边界拆解为可继承、可覆写的模块化规则:
- 模板继承(
extends):可直接继承内置的":workspace"(工作区读写)或":read-only"(只读)模板,不必从零手写整套系统路径规则; - 显式拒绝(
"deny"):在继承模板的基础上,对特定路径或通配符声明"deny",优先级高于继承来的读写许可; - 按需扩展目录:可以在保持工作区隔离的同时,单独把构建缓存目录(如
~/build-cache)设为"write",避免动辄开启danger-full-access。
如果启动命令显式传入了 --sandbox(-s)参数,临时命令行参数会参与权限覆盖,具体效果取决于当前 CLI 版本与企业策略约束。在日常配置管理中,更推荐将固定安全边界沉淀到 config.toml(完整结构参考 /guides/codex-config-toml-complete-guide)。
二、实战配置:禁止读写 .env 与三套最小权限模板
下面以 ~/.codex/config.toml(Windows 为 %USERPROFILE%\.codex\config.toml)为例,按四步完成最小权限落地。
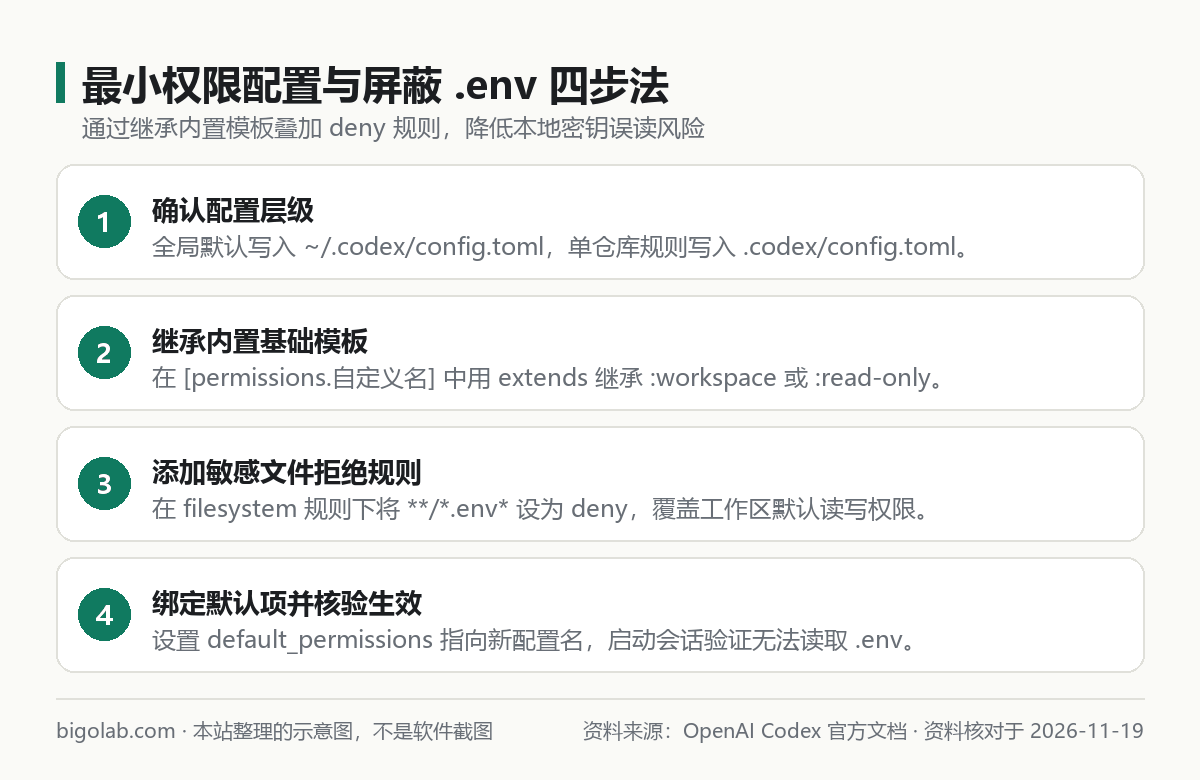
图:本站根据 OpenAI Codex 官方文档:Permission modes 整理的示意图
模板 1:日常开发但严格屏蔽 .env 与密钥文件
toml
#:schema https://developers.openai.com/codex/config-schema.json

# 全局默认启用自定义最小权限配置
default_permissions = "workspace-no-env"

[permissions.workspace-no-env]
description = "允许工作区常规开发,但禁止读写所有 .env 与常见私钥文件"
extends = ":workspace"

[permissions.workspace-no-env.filesystem]
glob_scan_max_depth = 5

[permissions.workspace-no-env.filesystem.":workspace_roots"]
"**/*.env*" = "deny"
"**/*.pem" = "deny"
"**/secrets/**" = "deny"说明:**/.env = "deny" 与 glob_scan_max_depth 写法对应官方文件系统拒绝规则;将 **/.pem 与 /secrets/ 一并加入拒绝列表属于本站建议,可根据项目实际目录调整(例如保留 .env.example 时,需将匹配模式收窄为 /.env、/.env.local、*/.env.production)。
模板 2:代码审查专用的严格只读权限
做 PR 审查、排查线上日志或阅读陌生开源仓库时,不需要写入任何文件,可直接定义只读配置并继续屏蔽敏感文件:
toml
[permissions.audit-readonly]
description = "只读审查模式,同样阻断读取 .env 文件"
extends = ":read-only"

[permissions.audit-readonly.filesystem]
glob_scan_max_depth = 5

[permissions.audit-readonly.filesystem.":workspace_roots"]
"**/*.env*" = "deny"
模板 3:仅放行工作区外指定构建缓存目录
部分前端或 Rust 项目会把依赖缓存放在宿主目录外,若因此切到无沙箱模式风险过高。可以只给目标缓存目录追加 "write" 权限:
toml
[permissions.dev-with-cache]
description = "工作区开发加指定缓存目录写入,屏蔽 .env"
extends = ":workspace"

[permissions.dev-with-cache.filesystem]
"~/build-cache" = "write"
glob_scan_max_depth = 5

[permissions.dev-with-cache.filesystem.":workspace_roots"]
"**/*.env*" = "deny"订阅与账号准备提示:在大型仓库中开启严格沙箱并配合高推理档位做深度排查时,会话额度消耗会明显高于轻度问答(配额说明见 /guides/codex-usage-limits)。如果日常开发高频撞限额,可在本站升级 ChatGPT Pro 充值 或选择支持自动续订的 ChatGPT Pro 5x iOS 可覆盖档;若新注册 OpenAI 账号在手机验证步骤卡住,可参考 Codex 注册手机验证服务。
三、生效边界、网络限制与常见排查坑点
配置写完后,以下四个细节决定权限隔离是否真正落到实处:
- 项目级配置必须先信任仓库。把
[permissions.*]放进仓库内.codex/config.toml后,Codex 仅在该项目被标记为受信任目录时才会加载,防止陌生克隆仓库暗中篡改权限配置。 - 文件拒绝不等于环境变量清空。如果当前终端已经通过
source .env或 CI 注入了OPENAI_API_KEY、AWS_SECRET_ACCESS_KEY,子命令依然可能从进程环境读到它们。建议搭配config.toml的[shell_environment_policy]过滤敏感变量,实现双重防护。 - 沙箱网络访问默认收紧。在工作区隔离模式下,子进程拉取外部依赖常触发断网报错,此时不要直接切去
danger-full-access,可先按 /guides/codex-sandbox-network-access-disabled-fix 的方法按需放开网络或配置代理。 - 团队环境受管理员强制策略约束。在 Codex 0.138.0 及以上版本的企业托管环境里,管理员可通过
requirements.toml中的allowed_permission_profiles锁定允许选用的权限配置(团队与企业档位权限差异参考 /guides/chatgpt-enterprise-vs-business-team),个人本地配置无法突破上限。
配置完成后,建议在测试仓库中放一个占位用的 .env 文件,启动会话让 Codex 尝试读取或修改该文件;若系统明确拒绝访问,即表示规则已按预期生效。
常见问题
问:加上 "/.env" = "deny" 后,模型连 .env.example 也看不到了怎么办?**
答:通配符 **/.env 会同时命中 .env.example。若希望模型能参考示例变量名,可改用更精确的拒绝项,例如分别写 "/.env" = "deny"、"/.env.local" = "deny"、"**/.env.production" = "deny",把 .env.example 留作可读。
问:配置了 default_permissions 之后,还需要保留旧的 sandbox_mode 吗?
答:建议清理掉重复的顶层 sandbox_mode 配置,避免新旧两套写法并存引发理解混乱。如果团队里仍有人停留在较老的 Codex CLI 版本,应先统一升级客户端再下发项目级 .codex/config.toml。
问:国内没有外币信用卡,或者公司研发团队需要开票报销,怎么开通能跑 Codex 的订阅?
答:可在本站 AI 会员充值总览 按需选购 ChatGPT Plus或高配额的 ChatGPT Pro,团队多人部署可直接查看 ChatGPT Business 团队定制。支持支付宝、微信支付和 AlipayHK,支持自助兑换无需交出账号密码,并可开具增值税发票;实时价格以商品页展示为准,售后执行掉订阅按剩余天数折退、封号不在质保范围的政策。
相关教程
- Codex 权限审批与沙箱隔离模式详解
- Codex config.toml 配置文件完整指南
- Codex 沙箱报错 network access disabled 怎么解决
- ChatGPT Enterprise 与 Business 团队版管理权限对比
参考资料
- OpenAI Codex 官方文档:Permission modes — https://learn.chatgpt.com/docs/permission-modes
- OpenAI Codex 官方文档:Sandboxing — https://learn.chatgpt.com/docs/sandboxing
- OpenAI Codex 官方文档:Configuration Reference — https://learn.chatgpt.com/docs/config-file/config-reference
- OpenAI Developers 文档:Codex Configuration Reference — https://developers.openai.com/codex/config-reference
0 条评论
还没有评论,来抢沙发~