
结论先说
- 沙箱管「能不能做」,
approval_policy管「做之前问不问你」。二者是两条正交轴:沙箱把破坏半径关进笼子,审批策略决定当操作触碰笼子边界或高风险动作时,是弹窗停下来问你,还是直接按沙箱规则放行/拒绝。 - 日常交互首选
approval_policy = "on-request"。工作区沙箱允许的常规读写顺畅执行,一旦命令需要越出沙箱、联网或触及受保护目录,Codex 会停下来向你展示具体命令并等待确认。 - 脚本与 CI 流水线用
approval_policy = "never",但它不等于取消沙箱。设为never后,Codex 绝不会停在交互提示符前等人类输入;如果某命令越过当前沙箱边界,它会直接被拦截报错,而不是静默提权放行。 - 旧版
approval_policy = "untrusted"现已退役,请立刻迁移。早期版本用untrusted强制逐条审批非常规命令,但在新版 Codex 中该全局值已停止支持并会阻止启动;官方推荐改为sandbox_mode = "read-only"+approval_policy = "on-request",或对单个陌生仓库配置项目级trust_level = "untrusted"。 - 高频交互开发与无人值守巡检都对周期额度有稳定要求。国内若无外币信用卡,可在本站自助开通 ChatGPT Plus 或高配额 ChatGPT Pro,多人团队统一部署权限基线也可查看 ChatGPT Business 团队定制。
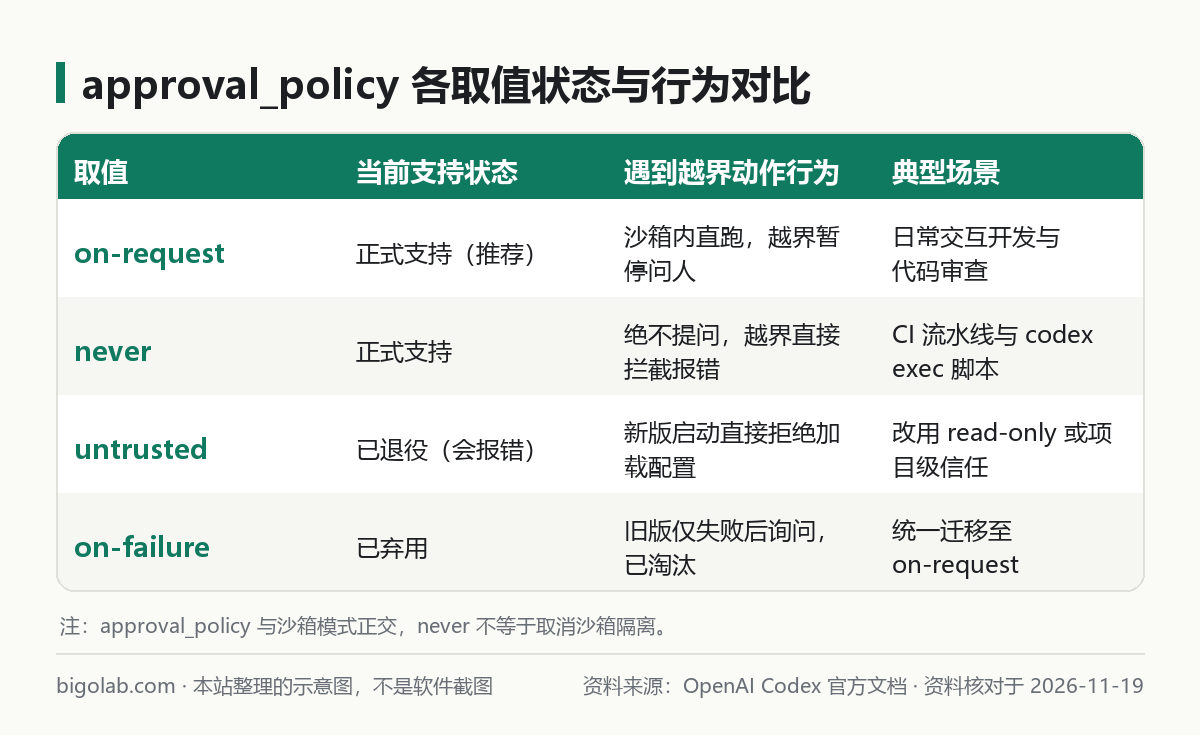
图:本站根据 OpenAI Codex 官方文档:Permission modes 整理的示意图
本文根据 OpenAI Codex 官方文档《Permission modes》《Configuration Reference》整理,资料核对于 2026-11-19。配图为本站整理的示意图,不是界面截图。本站(bigolab.com)不是 OpenAI 官方网站。
适用于谁
- 想搞清楚
approval_policy和sandbox_mode各自管什么、避免误放高危命令的个人开发者; - 参考旧文章在
config.toml里写了approval_policy = "untrusted",升级新版 Codex 后遇到报错approval_policy = "untrusted" is no longer supported需要快速迁移的用户; - 正在搭建 CI/CD 或无人值守
codex exec流水线、想弄懂never策略真实边界的自动化工程师。
一、四种审批策略值全拆解(含新版退役变更)
在 ~/.codex/config.toml 中,approval_policy 与命令行 -a / --ask-for-approval 参数对应(完整权限与沙箱基础概念见 /guides/codex-permissions-sandbox)。截至目前版本,常见四个取值的真实状态与行为差异如下:
"on-request"(推荐默认):标准交互模式。凡是在当前沙箱策略内被允许的普通操作直接运行,碰到超出边界的动作(如写外部目录、执行需提权的 Git 提交、请求放宽网络)时暂停,展示完整命令让你选择同意、拒绝或仅本次放行。"never"(自动化专用):完全禁止弹出交互确认。在无人值守的codex exec、GitHub Actions 或定时巡检脚本里,如果出现人工确认提示会导致进程无限卡死,因此自动化任务必须配合"never"使用(CI 流水线实战参考 /guides/codex-exec-full-auto-ephemeral-ci-pipeline-guide)。"untrusted"(已退役 / 不再支持):早期教程常把它当作「最严格交互模式」来介绍,要求非白名单只读命令一律弹窗确认。但在新版 Codex 中,继续在config.toml或命令行写approval_policy = "untrusted"会直接触发启动报错并拒绝运行。"on-failure"(已弃用):旧版中尝试在沙箱命令失败后才询问是否提权,现已被更清晰的on-request流程逐步取代,新配置不建议继续沿用。
二、从退役 untrusted 平滑迁移与双场景配置模板
1. 遇到 approval_policy = "untrusted" is no longer supported 怎么改
打开 ~/.codex/config.toml(以及当前仓库的 .codex/config.toml),删掉 approval_policy = "untrusted"。根据你原本想要的安全强度,二选一替换:
- 想审查陌生开源仓库、严防任何改写:改成只读沙箱加标准审批:
toml
#:schema https://developers.openai.com/codex/config-schema.json

sandbox_mode = "read-only"
approval_policy = "on-request"- 想把某个陌生项目单独标记为不受信任目录(不信任其仓库内
.codex/config.toml并强化审批):在全局~/.codex/config.toml中使用项目级信任声明:
toml
[projects."/path/to/untrusted-repo"]
trust_level = "untrusted"
2. 日常交互 + CI 自动化双档位模板(本站建议)
在 ~/.codex/config.toml 中保留平衡的交互默认项,再为脚本和流水线单独声明一个静默 Profile(配置档结构详见 /guides/codex-config-toml-complete-guide 与 /guides/codex-standalone-profile-config-toml-migration):
toml
#:schema https://developers.openai.com/codex/config-schema.json

# 日常本地交互默认配置
sandbox_mode = "workspace-write"
approval_policy = "on-request"

[profiles.ci-auto]
# CI 流水线:仍限制在工作区沙箱内,但绝不暂停等人敲回车
sandbox_mode = "workspace-write"
approval_policy = "never"
交互终端直接运行 codex;自动化脚本运行 codex exec --profile ci-auto "检查接口变更并输出报告",两条路线互不污染。
订阅与账号准备提示:在自动化流水线或高强度重构中跑多步工具调用与单测验证时,会话配额消耗节奏显著高于日常问答(额度细则见 /guides/codex-usage-limits)。若开发团队或重度用户经常碰限,可在本站升级 ChatGPT Pro 充值 或支持自动续订的 ChatGPT Pro 5x iOS 可覆盖档;新注册 OpenAI 账号若在手机验证环节遇阻,可参考 Codex 注册手机验证服务。
三、不同场景怎么选审批策略(分流决策指南)
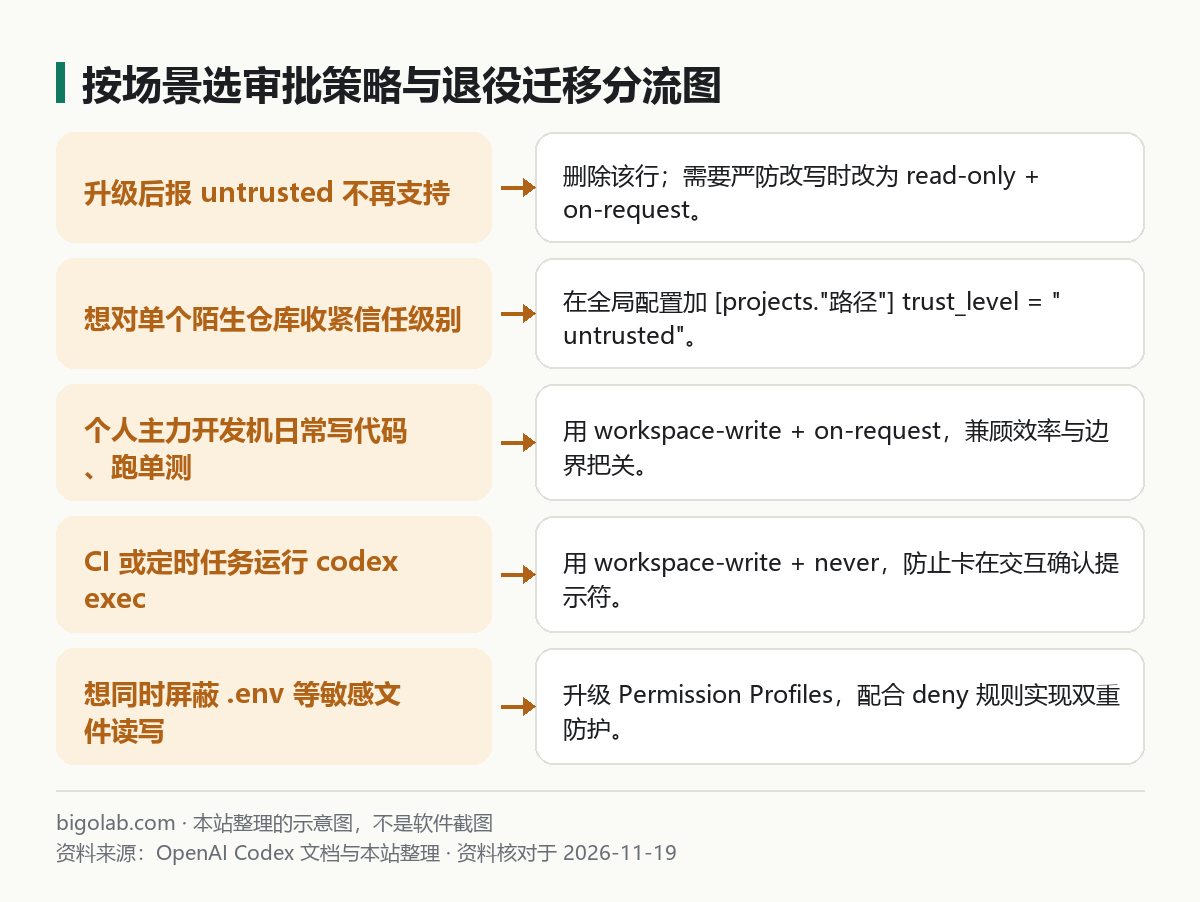
图:本站根据 OpenAI Codex 官方文档:Permission modes 整理的示意图
落地审批策略时,容易踩的三个坑值得提前避开(本站建议):
- 别把
never当成无沙箱。当sandbox_mode = "workspace-write"且approval_policy = "never"时,如果模型试图执行需要越界写入或联网的命令,它不会卡住也不会弹窗,而是直接被沙箱拦截返回错误。只有当你真的处于一次性隔离容器里,才考虑放宽沙箱范围;在日常开发机上切勿随手叠加无沙箱开关。 - 需要按路径精细拒绝
.env时结合 Permission Profiles。approval_policy决定是否暂停问人,无法单独把.env设为禁止读取;若想进一步封死密钥文件,可搭配新版[permissions.<name>](详见 /guides/codex-permission-profiles-block-env-config)。 - 企业托管环境可能被管理员锁死上限。若团队通过企业级强制策略限制了允许使用的审批策略(例如禁止开启无审批提权),个人本地的
config.toml或-a参数无法突破管理员下限。
常见问题
问:命令行参数 --full-auto 和手动写 approval_policy = "never" 有什么区别?
答:--full-auto 是 Codex CLI 提供的交互快捷预设,通常将沙箱设为工作区可写并在沙箱范围内减少打断,但遇到越界高危动作时仍按 on-request 思路保留保护;而 approval_policy = "never" 彻底关闭所有交互等待,专为无人值守脚本与 CI 流水线准备。
问:为什么我把 approval_policy 设成 on-request 了,Codex 改普通源码文件还是没弹窗问我?
答:这是预期行为。在 workspace-write 模式下,修改当前工作区内的普通代码文件属于沙箱放行范围,无需步步打断;只有当命令越出当前工作区、尝试访问外部网络或触碰 .git 等受保护区域时,才会暂停向你申请批准。
问:国内没有外币信用卡,或者公司研发团队需要开增值税发票报销,怎么开通能跑 Codex 的订阅?
答:可在本站 AI 会员充值总览 按需选购 ChatGPT Plus、ChatGPT Plus 官网直充 或高配额的 ChatGPT Pro,团队多人统一采购可直接查看 ChatGPT Business 团队定制。支持支付宝、微信支付与 AlipayHK,自助兑换无需交出账号密码,并可开具增值税发票;实时价格以商品页展示为准,售后执行掉订阅按剩余天数折退、封号不在质保范围的政策。
相关教程
- Codex 权限审批与沙箱隔离模式详解
- Codex Permission Profiles 权限配置文件:屏蔽 .env 与最小权限实战
- Codex exec 全自动与 --ephemeral 无状态 CI 流水线指南
- Codex 独立 Profile 配置与 config.toml 迁移指南
参考资料
- OpenAI Developers 文档:Codex Configuration Reference — https://developers.openai.com/codex/config-reference
- OpenAI Codex 官方文档:Permission modes — https://learn.chatgpt.com/docs/permission-modes
- OpenAI Codex 官方文档:Configuration Reference — https://learn.chatgpt.com/docs/config-file/config-reference
- OpenAI Codex GitHub 仓库 — https://github.com/openai/codex
0 条评论
还没有评论,来抢沙发~