
结论先说
- 单写一条
Read(./.env)不够安全:它只能拦住内置的Read工具,如果你放开了未进沙箱的Bash命令,子进程跑一句cat .env照样能读到内容。 - 完整的本地安全基线要叠四层:
permissions.deny/ask管内置工具与显式命令 →blockWritesOutsideWorkingDirectories锁死写范围 →/sandbox+credentials隔离 Shell 子进程 →PreToolUse钩子做复杂命令硬校验。 deny规则在所有设置层里优先级最高:哪怕项目或自动模式写了allow,只要命中任何一层的deny就一律拒绝。- 开了沙箱还要关掉「无沙箱重试」:把
sandbox.allowUnsandboxedCommands设为false,防止命令在沙箱碰壁后请求脱离沙箱重跑。 - 原生 Windows 不支持系统级命令沙箱,重度关注命令隔离的 Windows 用户官方建议在 WSL2 里运行 Claude Code。
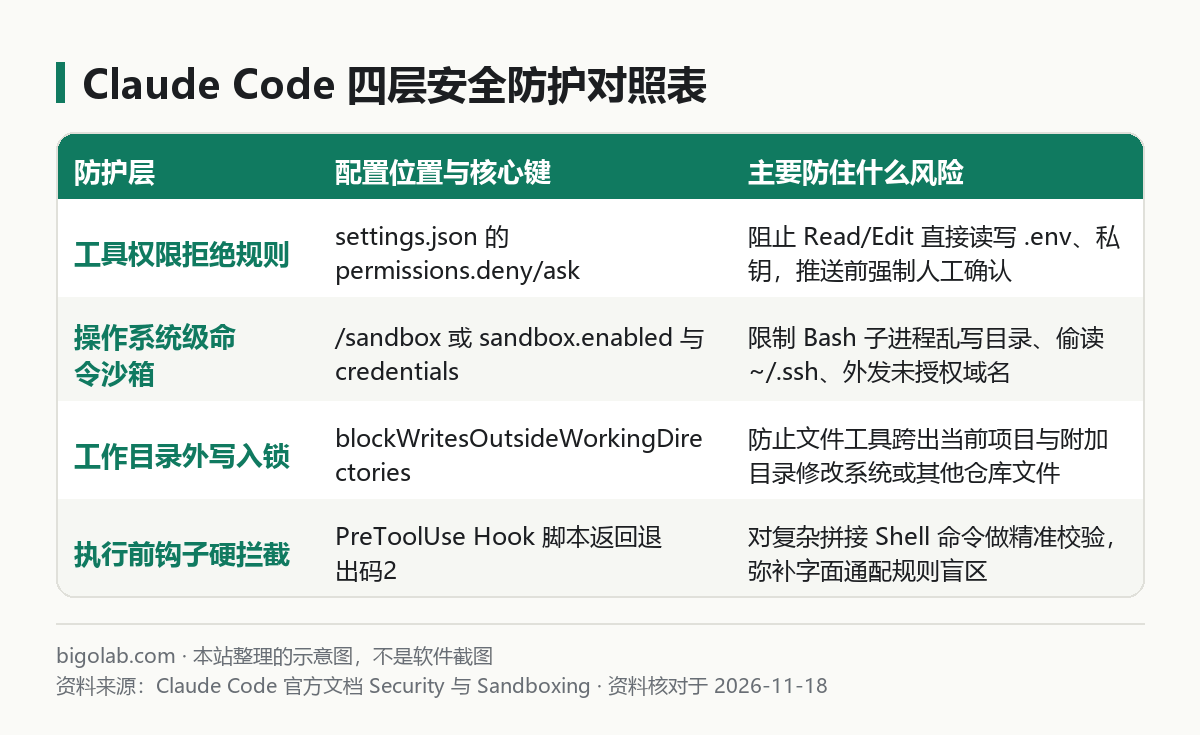
图:本站根据 Claude Code 官方文档:Security 与《Sandboxing》整理的示意图
本文根据 Claude Code 官方文档《Security》《Settings files and precedence》《Configure the sandboxed Bash tool》整理,资料核对于 2026-11-18。配图为本站整理的示意图,不是界面截图。本站(bigolab.com)不是 Anthropic 官方网站。
适用于谁
- 搜「claude code 安全 配置」,不想让本地
.env、~/.ssh、云厂商密钥被模型读进上下文发往外部的人; - 只在
settings.json写了Read(./.env)就以为高枕无忧,不知道Bash命令还能绕过去读文件的人; - 想在少弹烦人确认框的同时,守住「不删库、不跨目录乱写、不强推主分支」底线的开发者与团队。
一、第一层:配好 permissions.deny、ask 与目录外写锁
内置的 Read、Edit、Write、WebFetch 工具受 settings.json 里的权限数组直接管辖(完整权限模式见 Claude Code 权限模式详解,目录外写锁细节见 禁止写工作目录之外的文件)。
建议在全局 ~/.claude/settings.json 或团队仓库 .claude/settings.json 中放入以下安全底线模板:
json
{
  "$schema": "https://json.schemastore.org/claude-code-settings.json",
  "blockWritesOutsideWorkingDirectories": true,
  "permissions": {
    "ask": [
      "Bash(git push *)",
      "Bash(git reset --hard *)",
      "Bash(docker rm *)"
    ],
    "deny": [
      "Read(./.env)",
      "Read(./.env.*)",
      "Edit(./.env)",
      "Edit(./.env.*)",
      "Write(./.env)",
      "Write(./.env.*)",
      "Read(./secrets/**)",
      "Read(**/*.pem)",
      "Read(**/*.key)",
      "Bash(rm -rf /)",
      "Bash(rm -rf ~*)",
      "Bash(curl * | sh)",
      "Bash(curl * | bash)"
    ]
  }
}
这里用的文件路径遵循 gitignore 风格的通配语法:把 .env、.env.、.pem、*.key 同时挂上 Read、Edit、Write 拒绝后,Claude 自己调用文件读写工具碰这些文件就会当场被拒;把 git push 放进 ask 则保证就算你平时开了自动编辑模式,真正往远端推代码前也必须经过你点头。
二、第二层:开启 /sandbox 沙箱与 credentials 凭据剥离
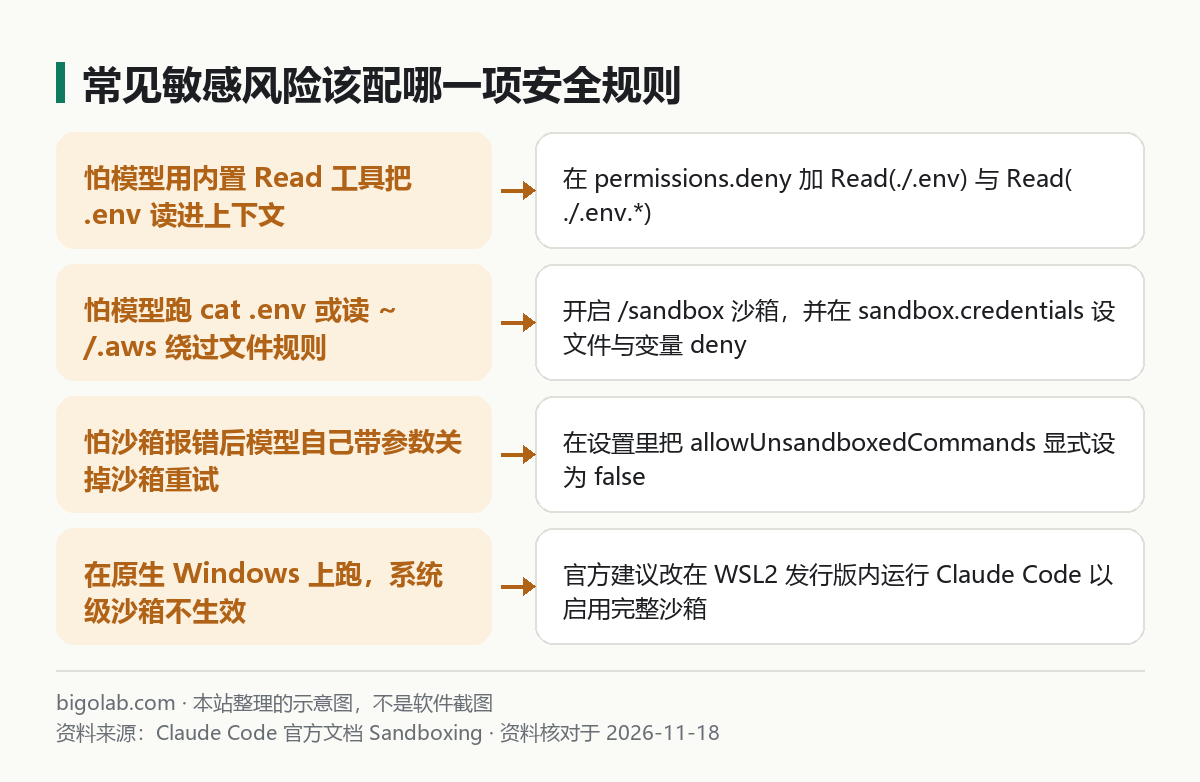
图:本站根据 Claude Code 官方文档:Sandboxing 整理的示意图
前面说过,permissions 里的字符串匹配拦不住千变万化的 Shell 写法(比如官方举例 Bash(git push *) 就匹配不到 git -C . push)。要真正管住 Shell 子进程不偷读家目录密钥、不偷偷往陌生外网传数据,必须在 macOS、Linux 或 WSL2 下启用操作系统沙箱(完整原理见 Claude Code 沙箱是什么、怎么开):
json
{
  "sandbox": {
    "enabled": true,
    "failIfUnavailable": true,
    "allowUnsandboxedCommands": false,
    "credentials": {
      "files": [
        { "path": "~/.ssh", "mode": "deny" },
        { "path": "~/.aws/credentials", "mode": "deny" },
        { "path": "~/.npmrc", "mode": "deny" }
      ],
      "envVars": [
        { "name": "GITHUB_TOKEN", "mode": "deny" },
        { "name": "NPM_TOKEN", "mode": "deny" },
        { "name": "AWS_SECRET_ACCESS_KEY", "mode": "deny" }
      ]
    }
  }
}
这段配置一次性堵死了三个高频口子:
credentials.files与envVars:沙箱默认可读磁盘大部分目录并继承终端环境变量,加上这两段后,子进程既读不到~/.ssh私钥,也拿不到终端里导出的高危令牌;allowUnsandboxedCommands: false:彻底禁止模型在沙箱报错时带dangerouslyDisableSandbox参数申请裸奔重试;failIfUnavailable: true:万一 Linux 缺了bubblewrap等依赖导致沙箱没起来,直接报错退出,绝不静默降级成无沙箱运行。
三、第三层:用钩子(Hooks)与受信任习惯补齐最后一块拼图
- 用
PreToolUse钩子做正则审查:对于无法用简单前缀概括的高危操作(如禁止直连生产库地址、提交前强制跑单测),挂一个PreToolUse脚本检查入参 JSON,发现违规返回退出码2即可硬性阻断执行(实战示例见 Hooks 实战:提交前自动跑测试)。 - 克隆陌生开源仓库先看
.claude/与.mcp.json:打开不熟悉的第三方仓库时,不要盲目闭眼点信任文件夹;先扫一眼里面有没有夹带恶意的项目钩子或可疑 MCP 服务。数据库类 MCP 永远只给只读账号连接。
安全配稳之后,日常放心跑复杂重构任务如需补充会话额度,可查看本站 Claude Code 订阅充值说明。
常见问题
问:为什么改了 settings.json 里的 deny 规则,怎么确认它真的生效了?
答:Claude Code 会实时监听 permissions 变更,通常保存即生效。你可以在会话里输入 /permissions 查看当前合并后的允许与拒绝列表,或直接让它尝试读一次 .env 验证是否被拦截。
问:--dangerously-skip-permissions 参数什么时候能用?
答:这个参数会跳过所有权限弹窗,官方明确警告只应该在没有互联网访问、无任何敏感凭据的一次性隔离容器或虚拟机里使用,绝不要在装有个人密钥的主力开发机上日常开启。
问:自己用 ! 前缀在输入框敲的本地命令,受上面的 deny 规则限制吗?
答:你在交互界面手动敲 ! cat .env 代表你本人主动执行,通常不走面向模型的权限询问与默认沙箱测试路径,因此测试沙箱和拒绝规则时要发自然语言让 Claude 自己去调工具。
相关教程
- Claude Code 沙箱(sandbox)是什么:开启与限制详解
- Claude Code 权限模式详解:auto、手动、plan 与规则配置
- Claude Code 禁止写工作目录之外的文件(blockWritesOutsideWorkingDirectories)
- Claude Code Hooks 实战:PreToolUse 拦截命令
- Claude Code settings.json 配置详解
参考资料
- Claude Code 官方文档:Security — https://code.claude.com/docs/en/security
- Claude Code 官方文档:Settings files and precedence — https://code.claude.com/docs/en/settings
- Claude Code 官方文档:Configure the sandboxed Bash tool — https://code.claude.com/docs/en/sandboxing
0 条评论
还没有评论,来抢沙发~