
结论先说
- Codex Cloud 默认在代理执行期关闭外网,是主动防数据外泄的安全基线。云端环境把「环境初始化阶段(Setup script)」与「代理执行阶段(Agent runtime)」分开管控,日常应优先在初始化脚本里装好常规依赖。
- 真要开运行期联网时,千万不要直接选 All 全开公网。在对应云端环境设置里打开 Agent internet access 后,应改用域名白名单(Domain allowlist)仅放行可信包仓库与代码托管域名。
- 内置
Common dependencies预设已覆盖主流开发源,也可从None出发只放行 npm / PyPI / GitHub。若项目需要极简边界,勾选None再手动填入精准域名即可避免无关站点被放开。 - 务必同步把 Allowed HTTP methods 收紧为只读方法(
GET、HEAD、OPTIONS)。拉取包和代码不需要写请求,屏蔽POST、PUT、PATCH、DELETE能有效阻断大多数通过外部接口外发敏感信息的风险。 - 高频并发跑 Codex Cloud 后台任务会明显增加订阅配额消耗。国内无外币卡的用户可在本站自助开通 ChatGPT Plus 或高并发额度的 ChatGPT Pro,团队多人研发可了解 ChatGPT Business 团队定制。
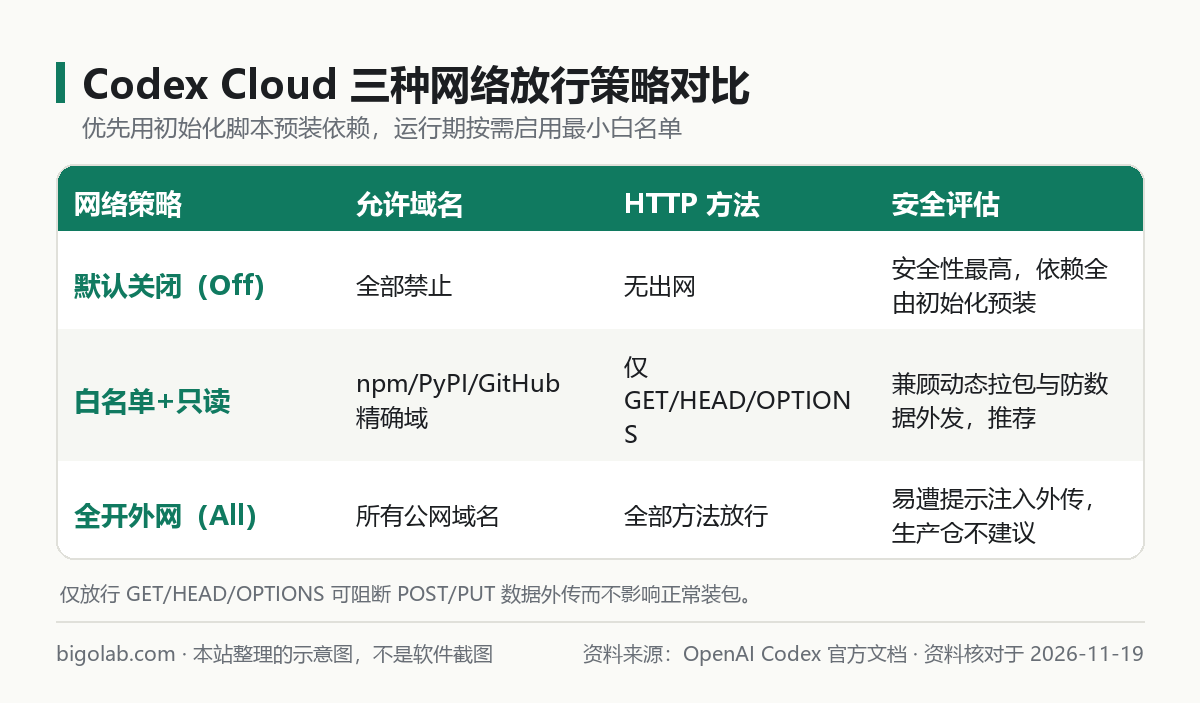
图:本站根据 OpenAI Codex 官方文档:Agent internet access 整理的示意图
本文根据 OpenAI Codex 官方文档《Agent internet access》《Cloud environments》《Codex cloud》整理,资料核对于 2026-11-19。配图为本站整理的示意图,不是界面截图。本站(bigolab.com)不是 OpenAI 官方网站。
适用于谁
- 在 Codex Cloud 云端沙箱里跑后台改码或升级依赖任务,却发现
npm install、pip install或git submodule因断网失败的开发者; - 负责企业或团队代码仓安全规范、绝不希望云端代理开放无限制公网访问的技术负责人;
- 想在「依赖能顺畅下载」和「防止恶意脚本外传源码与环境变量」之间找到最小权限平衡点的人。
一、Codex Cloud 网络控制三档模式怎么选
在配置具体域名之前,先理解云端环境设置里网络策略的三种典型组合(基础云端上手流程见 /guides/codex-cloud-how-to-use):
| 策略模式 | 域名范围 | HTTP 方法限制 | 安全与便利平衡 |
|---|---|---|---|
| 默认关闭(Off) | 全部阻断 | 无出网流量 | 最高安全级,适合依赖已在 Setup script 装齐的仓库 |
| 白名单 + 只读方法(推荐) | Common dependencies 或自定义最小域名 | 仅允许 GET、HEAD、OPTIONS | 兼顾动态拉包、查文档与防数据外发,生产仓首选 |
| 全开公网(All) | 不限域名 | 允许全部方法(含 POST/PUT) | 暴露面最大,容易受间接提示注入诱发外传,不建议生产启用 |
如果你遇到的是本机 CLI 沙箱而不是云端容器的断网报错,配置位置在本地 config.toml,请转看 /guides/codex-sandbox-network-access-disabled-fix。
二、只放行 npm / PyPI / GitHub 的最小域名清单
如果你不想直接采用范围偏宽的通用预设,可以在云端环境的 Domain allowlist 选择 None,然后在 Additional allowed domains 里只逐条填入你的项目真正依赖的域名:
1. npm(Node.js / pnpm / Yarn)核心域名
text
registry.npmjs.org
若某些包在安装后钩子(postinstall)里需要从 GitHub Releases 下载预编译二进制(例如部分原生插件或浏览器驱动),再搭配下面 GitHub 组里的发布资源域名一起放行即可;同时本站建议在云端优先使用锁文件固定版本安装。
2. PyPI(Python / pip / uv)核心域名
text
pypi.org
files.pythonhosted.org注意两条缺一不可:pypi.org 负责返回包索引元数据,而真正的 .whl 和源码压缩包托管在 files.pythonhosted.org,少填后一条会导致能搜到包名却下载超时。
3. GitHub(源码拉取、子模块与 Release 资源)核心域名
text
github.com
codeload.github.com
github-cloud.githubusercontent.com
github-cloud.s3.amazonaws.com
release-assets.githubusercontent.com
如果你的依赖链里只拉取普通 Git 仓库或子模块,通常前两条为主;涉及下载 Release 压缩包或 Git LFS 大文件对象时,后三条对象存储域名则经常会被 302 重定向命中。
订阅与账号准备提示:在 Codex Cloud 里为多个仓库配置好缓存与白名单后,同时委派多个后台修 Bug 与升级依赖任务会快速消耗滚动额度(规则见 /guides/codex-usage-limits)。若 Plus 档配额不够用,可在本站升级 ChatGPT Pro 充值 或选用 ChatGPT Pro 5x iOS 可覆盖档;新注册 OpenAI 账号若卡在手机验证环节,可先查看 Codex 注册手机验证服务。
三、四步完成安全白名单配置与防泄露加固
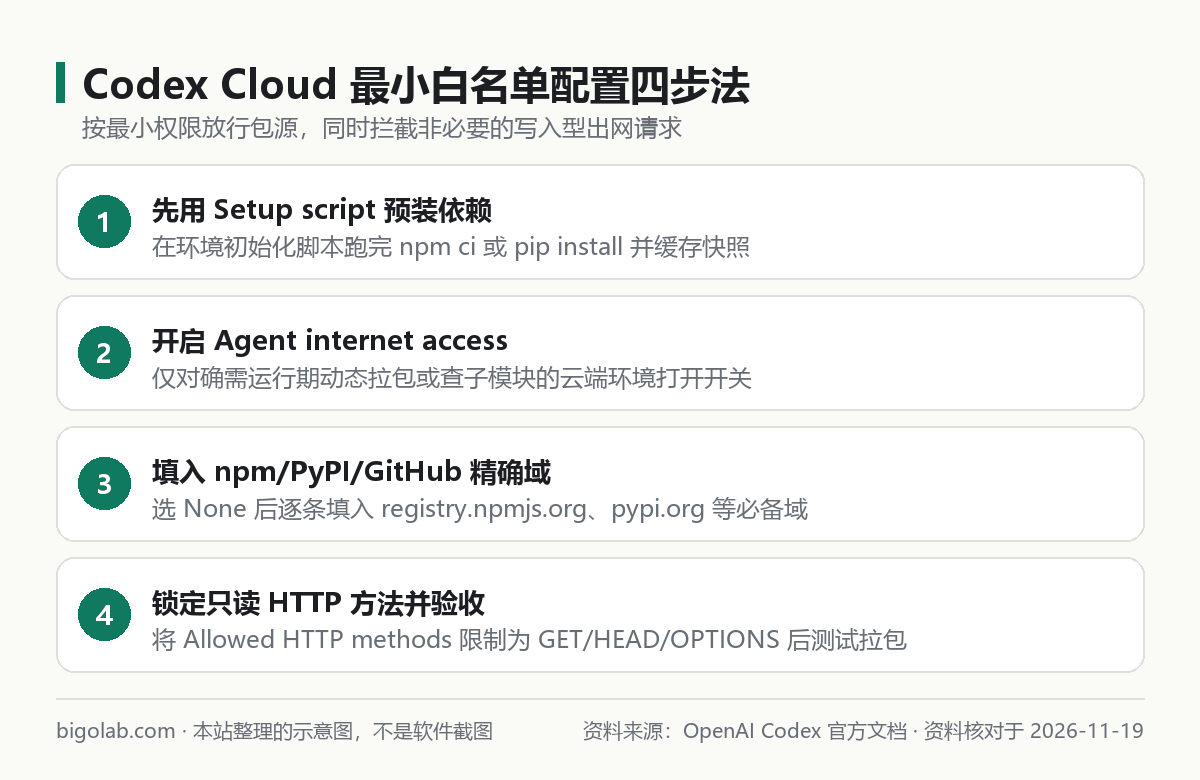
图:本站根据 OpenAI Codex 官方文档:Cloud environments 整理的示意图
- 先用 Setup script 预装基础依赖:在环境配置页的初始化脚本里执行
npm ci或pip install -r requirements.txt。这样云端容器快照本身就已经带齐大多数依赖,代理运行期根本不需要高频出网。 - 仅在确有动态安装需求时打开 Agent internet access:例如需要让 Codex 自行评估升级某个第三方库版本、拉取新增单测包或获取新子模块时,再对该环境开启运行期联网。
- 选择
None或Common dependencies并补充最小域名:按上文清单按需填入 npm、PyPI 与 GitHub 域名。企业内部若使用私有制品库或特定对象存储,仅追加对应精确子域名,避免使用过宽泛通配符。 - 把 Allowed HTTP methods 锁定为
GET、HEAD、OPTIONS:保存后派发一个只跑依赖校验的轻量测试任务,确认能正常拉包、同时请求未列入白名单的测试站点会被网关明确拦截,即完成验收。更多本地与云端权限边界设计可延伸阅读 /guides/codex-permissions-sandbox。
常见问题
问:为什么我把 pypi.org 加进白名单了,pip install 还是在下载阶段卡住或报连接被拒?
答:因为 PyPI 把索引页和安装包文件拆在了两个不同域名下。只放行 pypi.org 只能拿到版本列表,必须同时把 files.pythonhosted.org 加进白名单,安装包文件才能顺利下载。
问:限制成只允许 GET、HEAD、OPTIONS 后,会不会影响 git pull、npm install 或 pip install?
答:不会。常规依赖安装和只读拉取操作主要使用 GET 与 HEAD 请求;屏蔽 POST、PUT、PATCH、DELETE 仅会阻止代理向外部接口提交数据或发布包,正是兼顾可用性与安全性的推荐做法。
问:国内没有外币信用卡,或者公司需要开增值税发票报销,怎么开通能使用 Codex Cloud 云端环境的订阅?
答:可通过本站 AI 会员充值总览 办理 ChatGPT Plus 卡密自助兑换 或高配额 ChatGPT Pro,多人研发团队可直接选择 ChatGPT Business 团队定制。支持支付宝、微信支付及 AlipayHK 付款,无需交出账号密码,可开具增值税发票;实时价格以商品页展示为准,售后遵循掉订阅按剩余天数折退、封号不在质保范围的规则。
相关教程
- Codex Cloud 云端任务怎么用
- Codex 沙箱网络访问被禁用(network access disabled)怎么处理
- Codex 权限模式与沙箱机制详解
- Codex 使用限额与配额计算规则
参考资料
- OpenAI Codex 官方文档:Agent internet access — https://learn.chatgpt.com/docs/cloud/internet-access
- OpenAI Codex 官方文档:Cloud environments — https://learn.chatgpt.com/docs/environments/cloud-environments
- OpenAI Codex 官方文档:Codex cloud — https://learn.chatgpt.com/docs/cloud
0 条评论
还没有评论,来抢沙发~