
结论先说
codex sandbox是无需调用模型的本地沙箱演练入口。你可以直接用codex sandbox macos -- <命令>或codex sandbox linux -- <命令>,把任意 Shell 命令套进与 Codex 运行时完全一致的系统沙箱里验证放行与拦截结果。- 两大桌面与服务器平台均走操作系统原生隔离,不依赖重型 Docker。macOS 底层调用 Apple Seatbelt(
sandbox-exec),Linux 底层调用 Bubblewrap(bwrap)与 seccomp 规则,启动开销极低且由内核强制执行。 - 默认工作区模式下,项目内可写但关键目录与外网仍受保护。即便启用
workspace-write,仓库里的.git、.codex以及家目录里的凭证目录仍默认受保护,且直接外网连接默认阻断。 - 先演练命令再调配置,能快速分清「规则拦的」还是「宿主环境不兼容」。比如 macOS 无法在已有 Seatbelt 内再嵌套沙箱,Linux 宿主机若禁用了非特权用户命名空间也会导致
bwrap启动失败。 - 在沙箱边界调试稳定后放手让 Codex 批量跑测试与重构会显著提升使用频率。国内无外币卡的用户可在本站开通 ChatGPT Plus 或高配额的 ChatGPT Pro,团队多人研发可了解 ChatGPT Business 团队定制。
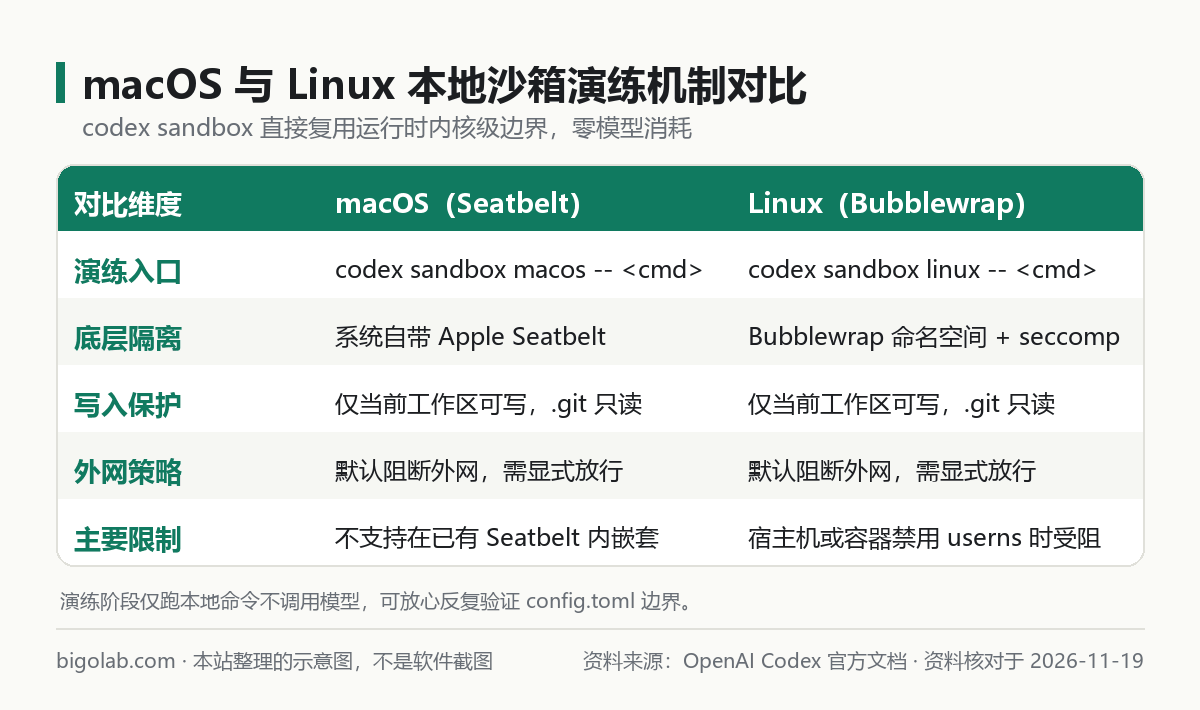
图:本站根据 OpenAI Codex 官方文档:Sandboxing 整理的示意图
本文根据 OpenAI Codex 官方文档《Sandboxing》《Approvals & security》《Command line options》整理,资料核对于 2026-11-19。配图为本站整理的示意图,不是界面截图。本站(bigolab.com)不是 OpenAI 官方网站。
适用于谁
- 在给 Codex 放开工作区写权限前,想先亲自验证沙箱边界是否真能拦住越界写入与外网请求的开发者;
- 遇到构建、单测或包管理器在 Codex 里报
Operation not permitted、Read-only file system,想脱离开会话直接复现定位的人; - 在 macOS 或 Linux(含 Ubuntu、WSL2、CI 容器)上维护团队
config.toml安全策略的研发负责人。
一、为什么要先用 codex sandbox 做本地演练
平时在 Codex 会话里跑构建报错时,往往很难一眼分辨到底是模型命令写错了、代码本身有问题,还是被 Codex 沙箱挡住了。codex sandbox 把隔离层单独拆出来供人工直接测试,既不消耗任何模型额度,也能在几秒内验证 config.toml 里的权限改动是否生效(完整权限层级说明见 /guides/codex-permissions-sandbox)。
两大平台的底层机制与典型约束如下:
| 维度 | macOS(Seatbelt) | Linux(Bubblewrap + seccomp) |
|---|---|---|
| 演练子命令 | codex sandbox macos -- <cmd> | codex sandbox linux -- <cmd> |
| 底层实现 | 系统原生 Apple Seatbelt(sandbox-exec) | 非特权命名空间 bwrap + seccomp 过滤 |
| 默认写入范围 | 当前工作区及临时目录,.git/.codex 受保护 | 当前工作区及临时目录,.git/.codex 受保护 |
| 默认网络策略 | 禁止直接发起外网连接 | 禁止直接发起外网连接 |
| 常见宿主限制 | 不支持在已有 Seatbelt 沙箱内再次嵌套 | 宿主机或容器禁用非特权 userns 时会失败 |
如果你使用 Windows 本地终端而非 WSL2,沙箱底层会走 Windows 限制令牌机制,常见初始化报错可直接参阅 /guides/codex-windows-sandbox-setup-failed。
二、三组安全演练命令:逐项测清文件与网络边界
运行前可先执行 codex sandbox --help 核对当前版本支持的参数(旧版本里曾使用过 --full-auto 快捷项,较新版本推荐配合 -c sandbox_mode=... 显式指定)。下面三组命令均在普通测试项目根目录运行即可。
演练 1:验证只读模式与工作区写入边界
先在默认或只读模式下试着在项目内与家目录创建空文件,观察内核返回是否符合预期:
bash
# macOS 示例:只读沙箱下写入当前目录应被拒绝
codex sandbox macos -c sandbox_mode="read-only" -- touch ./probe-ro.tmp

# macOS 示例:切到 workspace-write 后,当前目录可写,但家目录仍应被拦
codex sandbox macos -c sandbox_mode="workspace-write" -- sh -c 'touch ./probe-ok.tmp && touch ~/.codex/probe-block.tmp'
Linux(含 WSL2)把子命令里的 macos 换成 linux 即可:
bash
codex sandbox linux -c sandbox_mode="workspace-write" -- sh -c 'touch ./probe-ok.tmp && touch ~/.codex/probe-block.tmp'
理想结果是 ./probe-ok.tmp 创建成功,而试图写入 ~/.codex/ 或仓库内 .git/ 时立刻报 Operation not permitted 或 Read-only file system。演练完记得删掉测试产生的 probe-ok.tmp。
演练 2:验证默认断网与按需放行网络
默认沙箱会拦截外网请求以降低数据外泄风险,用一次轻量请求即可验证:
bash
# 默认断网状态下,外网探测应失败
codex sandbox linux -c sandbox_mode="workspace-write" -- curl -I --max-time 5 https://example.com

# 若确需放行构建依赖下载,可演练开启工作区网络配置项
codex sandbox linux -c sandbox_mode="workspace-write" -c sandbox_workspace_write.network_access=true -- curl -I --max-time 5 https://example.com
有关为何默认关闭网络以及在什么条件下才建议放开,可进一步阅读 /guides/codex-sandbox-network-access-disabled-fix。
演练 3:提前预检项目构建与单测工具链
很多前端或后端项目在沙箱里跑测试失败,并非需要外网,而是工具链试图把缓存写进工作区外的 ~/.cache、~/.npm 或系统目录。直接把你项目的真实命令塞进演练入口跑一遍就能瞬间暴露路径依赖:
bash
codex sandbox macos -c sandbox_mode="workspace-write" -- npm test
codex sandbox linux -c sandbox_mode="workspace-write" -- pytest -q
若发现某个工具只是缓存目录不可写,通过环境变量(如 NPM_CONFIG_CACHE=./.tmp-npm-cache)把缓存重定向到当前工作区或 /tmp,即可在不放宽全局安全边界的前提下顺畅运行。
订阅与账号准备提示:把沙箱策略和工具链缓存一次调顺后,日常用 Codex 自动跑单测、修编译错误会非常流畅,同时也更容易用满基础档配额。重度开发者可在本站升级 ChatGPT Pro 充值 或选用 ChatGPT Pro 5x iOS 可覆盖档;若新注册账号遇到短信验证码收不到,可先查看 Codex 注册手机验证服务。
三、演练报错分诊:规则拦截 vs 宿主环境受限
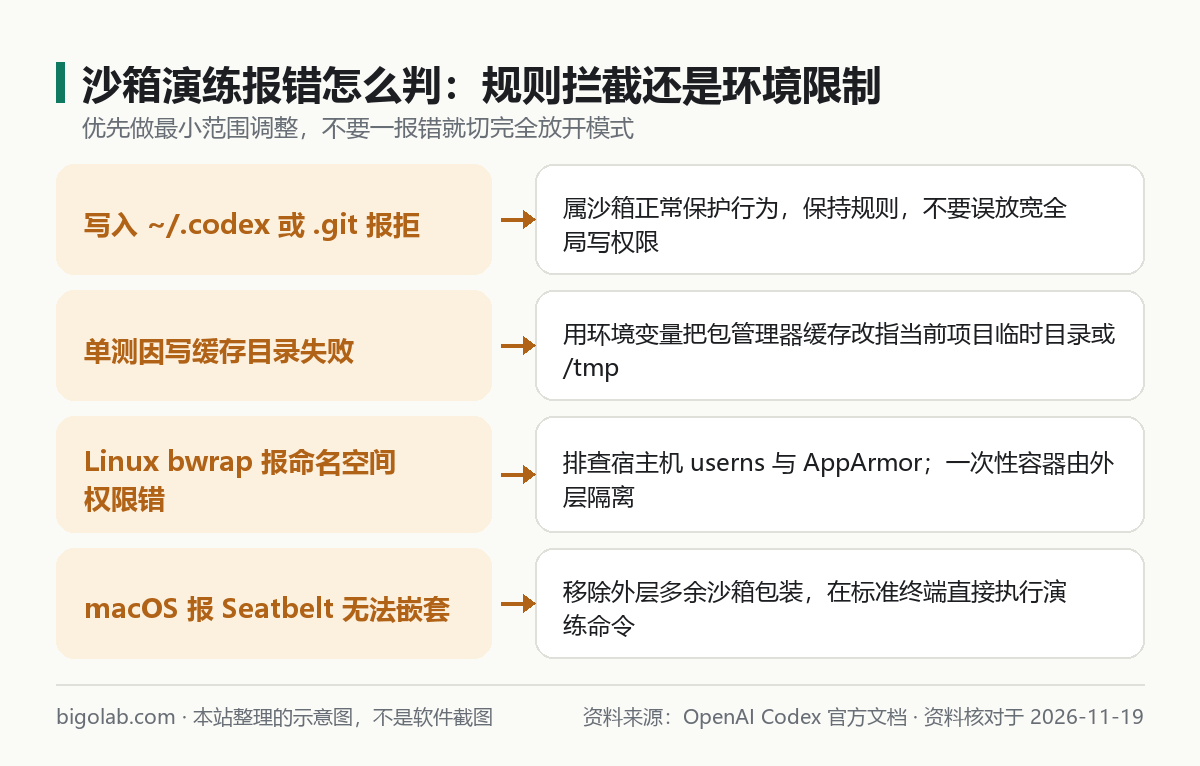
图:本站根据 OpenAI Codex 官方文档:Approvals & security 整理的示意图
在演练阶段看到报错时,不要急着切到 danger-full-access 关闭全部保护,先对照以下情形做最小调整:
- 写入项目外目录或
.git被拒:这正是沙箱正常工作的表现。若业务确实需要跨目录改动,应把额外目录显式加入工作区或重定向缓存路径,而不是关闭整个沙箱。 - Linux 容器或精简发行版里
bwrap报命名空间权限错误:多因 Docker 默认禁用了非特权userns或宿主机 AppArmor 策略收紧。若运行在一次性可销毁容器内,由容器本身承担隔离边界后再评估策略;宿主机开发则应检查是否安装了bubblewrap及内核 userns 开关。 - macOS 终端嵌套在其他沙箱工具中启动失败:Apple Seatbelt 不支持沙箱套沙箱。把外层多余的沙箱包装移除,或在标准终端里直接运行
codex sandbox macos即可恢复正常。 - 需要把验证好的参数长期固化:确认演练通过后,将对应的
sandbox_mode与[sandbox_workspace_write]片段写入~/.codex/config.toml(写法见 /guides/codex-config-toml-complete-guide)。
常见问题
问:运行 codex sandbox 演练命令会消耗我的 Codex 或 ChatGPT 订阅额度吗?
答:不会。codex sandbox 只在本地拉起 Codex 内置的操作系统沙箱包装器并直接执行你传入的 Shell 命令,不发起模型推理请求,因此可以反复免费试错直到权限策略完全合身。
问:为什么我开启了 workspace-write,在仓库里改 .git/config 还是被拦截?
答:按 OpenAI 官方安全设计,即便在工作区可写模式下,.git、.codex 等高敏感元数据目录仍默认设为只读保护,防止代理在未经确认的情况下篡改 Git 钩子、远端地址或 Codex 自身安全配置。
问:国内没有外币信用卡,或研发团队需要开增值税发票报销,怎么开通跑 Codex CLI 的订阅?
答:可通过本站 AI 会员充值总览 办理 ChatGPT Plus 卡密自助兑换 或高配额 ChatGPT Pro,多人研发团队可直接选择 ChatGPT Business 团队定制。支持支付宝、微信支付及 AlipayHK 付款,无需交出账号密码,可开具增值税发票;实时价格以商品页展示为准,售后遵循掉订阅按剩余天数折退、封号不在质保范围的规则。
相关教程
- Codex 权限模式与沙箱机制详解
- Codex 沙箱网络访问被禁用(network access disabled)怎么处理
- Codex Windows 沙箱初始化失败怎么解决
- Codex config.toml 配置文件完全指南
参考资料
- OpenAI Codex 官方文档:Sandboxing — https://learn.chatgpt.com/docs/sandboxing
- OpenAI Codex 官方文档:Approvals & security — https://learn.chatgpt.com/docs/agent-approvals-security
- OpenAI Codex 官方文档:Command line options — https://learn.chatgpt.com/docs/developer-commands
0 条评论
还没有评论,来抢沙发~