
結論先說
requirements.toml是高於用戶一切本地配置的「硬護欄」。無論開發者在~/.codex/config.toml、項目.codex/config.toml、獨立 Profile 還是命令行-c/--yolo中怎麼改,都不能突破requirements.toml劃定的安全邊界。- 三大核心鎖定能力解決主要合規風險。通過
allowed_sandbox_modes禁掉無沙箱全盤權限,通過allowed_approval_policies鎖定人工審批防繞過,配合受控[mcp_servers.*]阻止私接未經審計的外部 MCP 工具。 - 跨平台部署路徑清晰,支持裝置管理平台集中推送。macOS / Linux 放在
/etc/codex/requirements.toml,Windows 放在%ProgramData%\OpenAI\Codex\requirements.toml,macOS MDM 則通過com.openai.codex域的requirements_toml_base64鍵下發。 - 配套宿主權限鎖死才能防本地篡改。系統文件本身必須僅限管理員帳號可寫、普通開發帳號只讀,否則本地有高權限的開發者仍可能手動刪改文件。
- 企業級集中治理建議配合團隊或企業工作區訂閱落地。國內企業若需要合規採購或開具增值稅發票,可了解本站 ChatGPT Business 團隊定製 或按需先通過 ChatGPT Plus、ChatGPT Pro 做小規模試點。
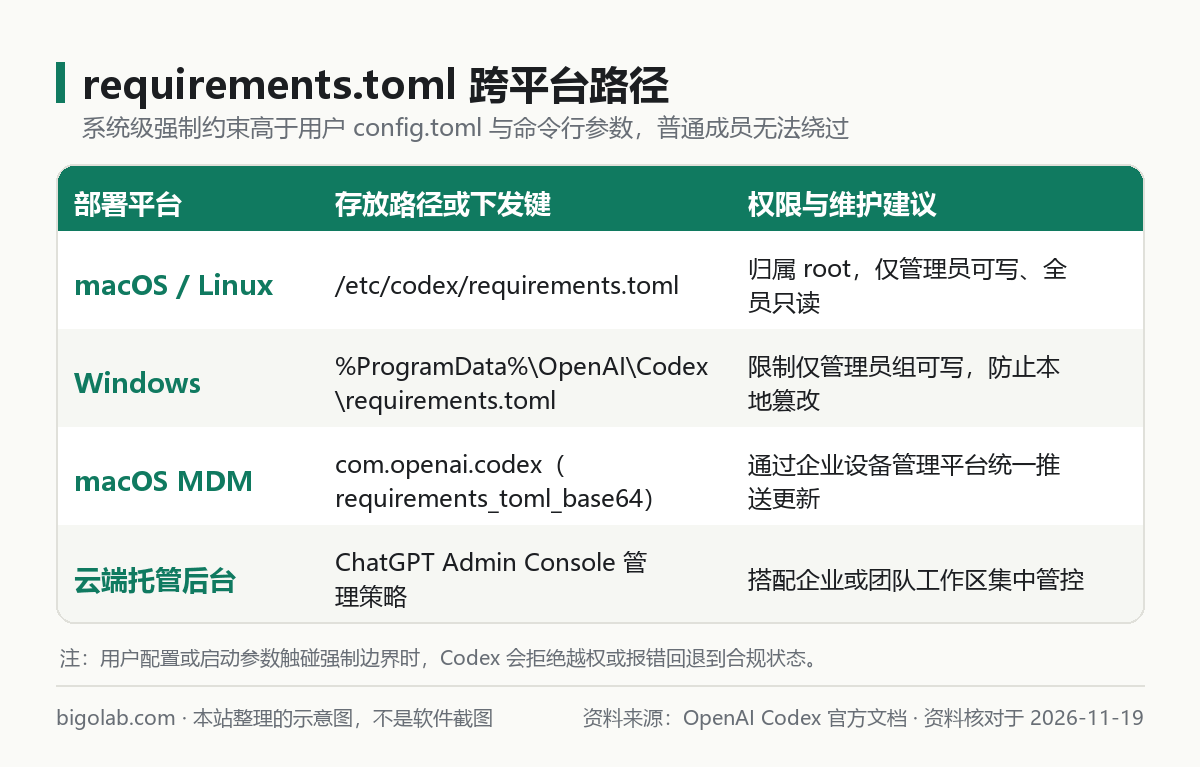
圖:本站根據 OpenAI Codex 官方文檔:Configuration Reference 整理的示意圖
本文根據 OpenAI Codex 官方文檔《Agent approvals and security》《Configuration Reference》《Enterprise Windows deployment》整理,資料核對於 2026-11-19。配圖為本站整理的示意圖,不是介面截圖。本站(bigolab.com)不是 OpenAI 官方網站。
適用於誰
- 在研發團隊或企業內推廣 Codex CLI,需要從技術底層鎖定沙箱與審批底線的安全工程師和 IT 管理員;
- 擔心開發者在本地
~/.codex/config.toml或命令行裏傳入--yolo、danger-full-access導致誤刪文件或數據外泄的團隊負責人; - 需要通過 macOS MDM、Linux 配置管理或 Windows 域控統一管控 MCP 接入白名單的企業管理員。
一、requirements.toml 怎麼壓住個人配置與命令行越權
在常規個人配置體系中,命令行的 -c、--sandbox 或 --dangerously-bypass-approvals-and-sandbox(別名 --yolo)擁有最高話語權。但在企業受控終端上,Codex 啟動時會優先校驗系統級的 requirements.toml(基礎權限與審批機制見 /guides/codex-permissions-sandbox):
- 用戶只能選「允許清單內的選項」:只要用戶配置或啟動參數請求了白名單之外的沙箱檔位、審批策略或權限配置文件,Codex 會直接報錯或強制回落到合規狀態。
- 團隊版本可與雲端管理後台聯動:除了本地裝置文件外,ChatGPT Business 與 Enterprise 管理員還能在管理後台結合組織策略治理工作區訪問(版本權限差異參考 /guides/chatgpt-enterprise-vs-business-team 與成員開通流程 /guides/chatgpt-business-sign-up-add-members)。
二、實戰模板:鎖定沙箱、禁繞審批與白名單 MCP
下面是一份面向研發部門的 requirements.toml 示範基線,涵蓋了沙箱上限、審批要求與受控 MCP 接入(MCP 基礎配置寫法見 /guides/codex-mcp-config):
toml
# /etc/codex/requirements.toml
# Windows: %ProgramData%\OpenAI\Codex\requirements.toml

# 1. 僅允許只讀或工作區寫,徹底封禁 danger-full-access
allowed_sandbox_modes = ["read-only", "workspace-write"]

# 2. 強制保留人工確認流程,阻止 never 與 --yolo 跳過審批
allowed_approval_policies = ["on-request"]

# 3. Codex 0.138.0+ 配合權限配置文件使用,限定成員可選的權限檔
# allowed_permission_profiles = ["workspace-no-env", "audit-readonly"]

# 4. 白名單定義經過安全審計的內部或固定版本 MCP 服務
[mcp_servers.memory]
command = "npx"
args = [
  "-y",
  "@modelcontextprotocol/[email protected]"
]
說明:若團隊同時啟用了更細粒度的 Permission Profiles,按官方 0.138.0 及以上版本的託管能力,可打開 allowed_permission_profiles 並結合預設權限策略收緊對 .env 與敏感目錄的訪問;高風險命令前綴攔截規則(如將 rm、git push 等設為需確認或禁止)也可納入管理員策略與前置工具鉤子一併管控。若成員觸發策略攔截提示,可結合 /guides/codex-auto-review-denied-command 區分是系統策略攔截還是自動審核拒絕。
訂閱與帳號準備提示:面向多人團隊部署受控 Codex 環境時,建議優先選用統一管理的團隊工作區,避免個人號混用帶來審計斷層。可在本站諮詢 ChatGPT Business 團隊定製 獲取多席位方案,技術評估階段也可先開通 ChatGPT Pro 充值 跑通全流程驗證;若新號註冊遇短訊驗證問題,可參考 Codex 註冊手機驗證服務。
三、跨平台下發與驗收四項關鍵細節
把策略寫好只是第一步,真正落地到全員電腦需要配合以下運維動作(本站建議):
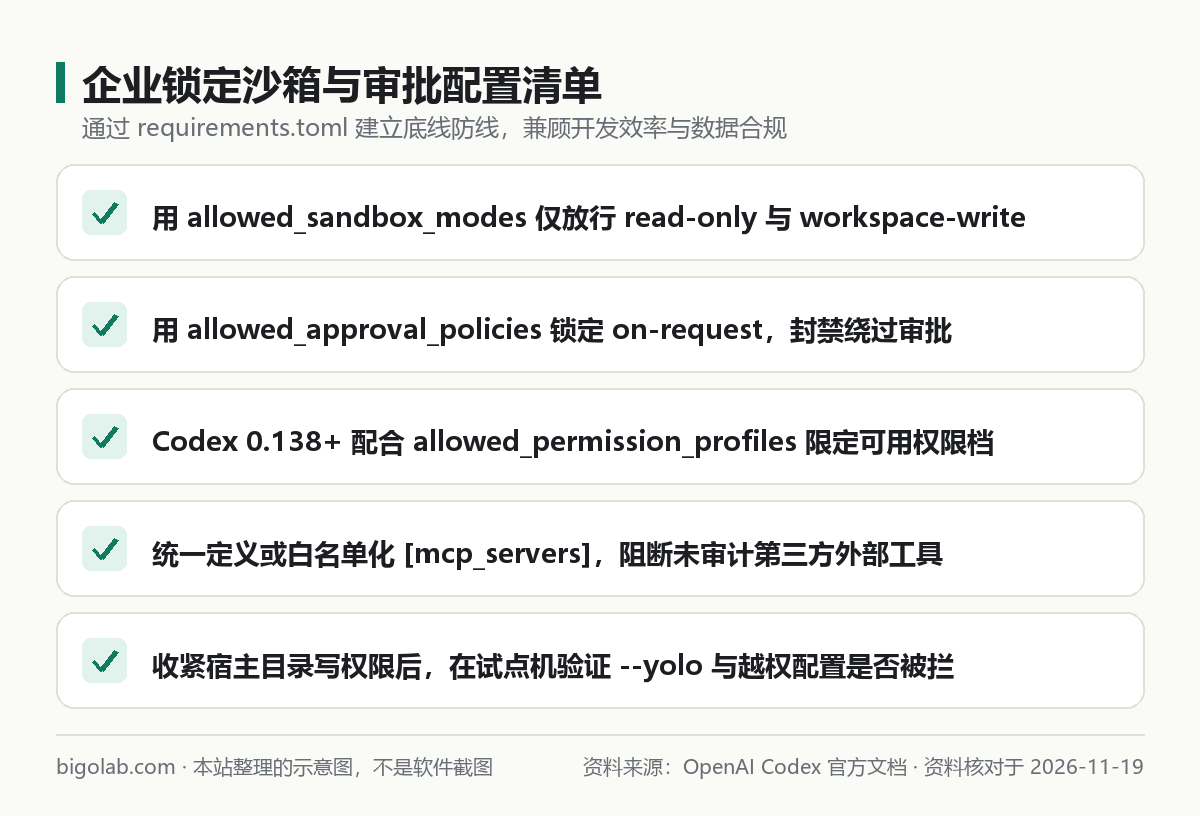
圖:本站根據 OpenAI Codex 官方文檔:Agent approvals and security 整理的示意圖
- 鎖死宿主文件權限:在 macOS / Linux 下執行
sudo chown root:root /etc/codex/requirements.toml && sudo chmod 644 /etc/codex/requirements.toml;在 Windows 下通過 GPO 或腳本將%ProgramData%\OpenAI\Codex\requirements.toml的寫權限僅授予Administrators和SYSTEM。 - macOS MDM 推送注意 Base64 編碼無多餘換行:將
requirements.toml做 Base64 編碼後填入com.openai.codex配置描述文件的requirements_toml_base64鍵,先下發到 IT 測試機確認解碼與生效無誤。 - 固定 MCP 工具版本號與來源:在白名單
[mcp_servers.*]中盡量鎖定具體版本(如@1.0.0)或指向公司內網私有鏡像,防止上游包變動引入供應鏈風險。 - 做一次反向越權驗收:在試點開發機以普通用戶身份嘗試運行
codex --yolo或在個人config.toml中寫入sandbox_mode = "danger-full-access",確認 Codex 明確拒絕越權請求後再推向全員。
常見問題
問:下發 requirements.toml 後,開發者原來個人 ~/.codex/config.toml 裏寫了 approval_policy = "never" 會怎樣?
答:啟動時 Codex 會檢測到用戶配置與管理員強制策略衝突,不會按 never 放行,而是按合規策略收斂或直接報配置派生錯誤,提示用戶修改衝突項以符合企業要求。
問:團隊裏不同部門(如核心安全組與前端組)需要不同力度的策略,怎麼區分?
答:可以通過 MDM 裝置分組、Windows 域控 OU 或 Ansible 資產清單,按機器組分別下發對應版本的 requirements.toml;在允許的合規集合內,再讓開發者用項目 .codex/config.toml 或獨立 Profile 自主選擇具體檔位。
問:國內公司沒有外幣企業信用卡,且財務需要增值稅發票報銷,怎麼採購跑 Codex 的團隊訂閱?
答:可通過本站 AI 會員充值總覽 諮詢 ChatGPT Business 團隊定製,或按需採購 ChatGPT Plus與 ChatGPT Pro。支持支付寶、微信支付及 AlipayHK 對公或個人付款,支持自助兌換無需交出帳號密碼,並可正規開具增值稅發票;實時價格以商品頁展示為準,售後執行掉訂閱按剩餘天數折退、封號不在質保範圍的政策。
相關教學
- Codex 權限審批與沙箱隔離模式詳解
- Codex MCP 伺服器配置完整指南
- ChatGPT Enterprise 與 Business 團隊版怎麼選
- ChatGPT Business 團隊版註冊與添加成員步驟
參考資料
- OpenAI Codex 官方文檔:Agent approvals and security — https://learn.chatgpt.com/docs/agent-approvals-security
- OpenAI Codex 官方文檔:Configuration Reference — https://learn.chatgpt.com/docs/config-file/config-reference
- OpenAI Codex 官方文檔:Enterprise Windows deployment — https://learn.chatgpt.com/docs/enterprise/windows-deployment
- OpenAI Developers 文檔:Codex Configuration Reference — https://developers.openai.com/codex/config-reference
0 條評論
還沒有評論,來搶沙發~