
結論先說
- 先查自動充值(Auto recharge):去 Settings → Billing 看自動充值是否開啟;個人測試或低頻項目建議直接關掉,讓預付餘額本身成為物理兜底線。
- 只設預算提醒攔不住扣費:在組織或項目的 Limits(限額) 裏,必須勾選 Enforce a hard limit(強制硬上限) 才會在超支時返回 429 阻斷請求;而且官方明確說明計費統計有異步延遲,硬上限要比你的心理承受底線留出餘量。
- 一個應用建一個 Project,並鎖死可用模型:在項目設定裏把用不上的高單價旗艦模型、生圖和影片模型移出允許列表,即便測試密鑰泄露也調不動貴模型。
- 新建密鑰一律選 Restricted(受限):拋棄預設的
All全權限,只給業務必需的端點(如/v1/responses)開Write,其餘一律設為None。 - 絕對不要把
sk-密鑰放進前端網頁、小程式或手機安裝包,所有請求必須經過你自己的後端轉發。 - 國內免境外卡開通入口:若沒有境外銀行卡或遇到支付被拒,可在本站通過支付寶、微信支付或 AlipayHK 自助獲取兌換碼開通 ChatGPT Plus 或 ChatGPT Pro,團隊多席位支持聯絡客服定製 ChatGPT Business 團隊版。
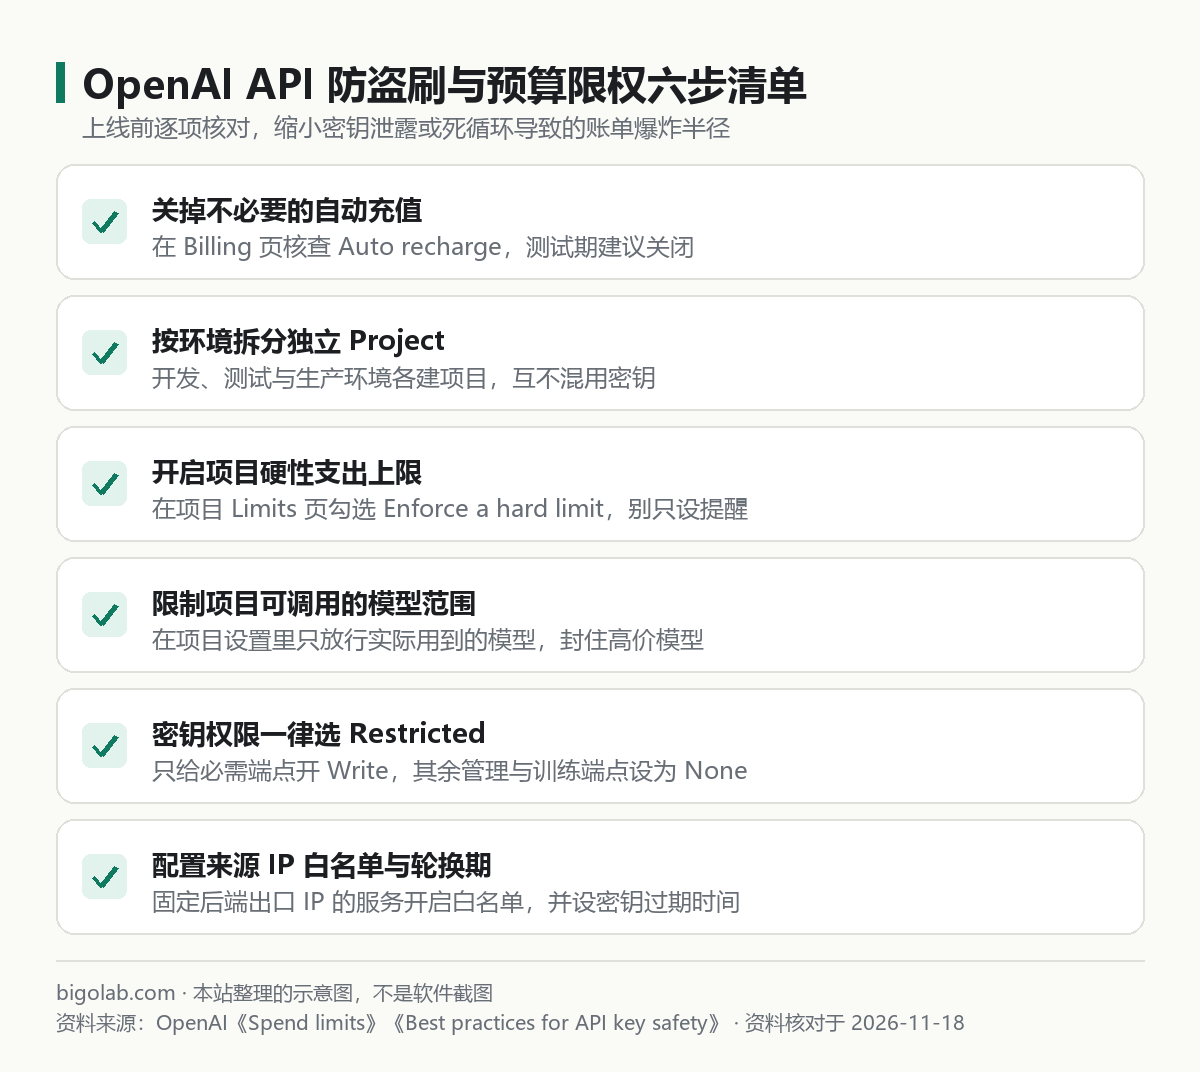
圖:本站根據 OpenAI 官方文檔:Spend limits 與密鑰安全指南整理的示意圖
本文根據 OpenAI 官方文檔《Spend limits》《Production best practices》與幫助中心《Managing projects in the API platform》《Best Practices for API Key Safety》整理,資料核對於 2026-11-18。配圖為本站整理的示意圖,不是介面截圖。本站(bigolab.com)不是 OpenAI 官方網站。
適用於誰
- 剛在 OpenAI API 後台充了預付餘額,擔心密鑰不慎泄露或 Agent 死循環把錢刷光的開發者;
- 設了月度預算卻不知道“提醒(Alert)”和“硬上限(Hard Limit)”區別的人;
- 需要把 API Key 放到測試服或交給協作同事,想按最小權限鎖死調用範圍的團隊管理員。
一、兩道資金閘門:自動充值與項目硬性預算上限
還沒創建過密鑰或不清楚預付計費機制的讀者,可先看 /guides/openai-api-key 與 /guides/openai-api-pricing-billing。配好帳單後,按下面兩步把資金閘門焊牢:
1. 核查 Billing 裏的自動充值開關
預付費帳號預設餘額扣完即停。但如果你在 Settings → Billing 開啟了 Auto recharge(自動充值),一旦餘額跌破觸發線,系統就會自動從綁定的銀行卡補釦,直到撞上月度充值上限。非核心生產業務建議保持自動充值關閉,按需手動充入小額測試金。
2. 區分軟提醒(Alert)與強制硬上限(Hard Limit)
在左側選單進入組織或具體項目的 Limits 頁面設定月度預算(Monthly budget)時,官方提供兩種行為:
| 配置項 | 觸發後的系統行為 | 防盜刷作用 |
|---|---|---|
| 預算提醒(Alert threshold) | 僅發電郵或後台通知,API 流量照常放行扣費 | 只起預警作用,半夜被刷時來不及人工介入 |
| 強制硬上限(Enforce a hard limit) | 後續請求直接被拒,返回 HTTP 429 限額錯誤 | 真正切斷流量的止損開關,必須手動勾選 |
務必留意異步延遲:官方《Spend limits》文檔專門提醒,帳單計量並不是毫秒級實時同步的。如果攻擊者在幾分鐘內發起高並發洪峰,在攔截生效前實際產生的帳單可能略高於你填的數字。建議同時下調測試項目的每分鐘速率上限(見 /guides/openai-api-usage-tiers-rate-limits),雙管齊下壓低瞬時峰值。
二、用項目隔離與受限密鑰(Restricted Keys)縮小爆炸半徑
在左上角項目選擇器裏為開發環境(app-dev)和生產環境(app-prod)分別建獨立 Project,然後執行三項最小化配置:
- 收緊項目模型白名單:進入項目的模型訪問控制設定,只勾選業務代碼實際調用的那一兩個型號(例如只留輕量文本模型),禁止該項目訪問昂貴的深度推理、圖像或微調接口。
- 權限選 Restricted(受限):點 Create new secret key 時,將 Permissions(權限) 從預設的
All改為Restricted。例如純對話後端只需把/v1/responses(或/v1/chat/completions)設為Write,而把文件、向量庫、微調、評測等端點全部保持None。 - 用服務帳號(Service account)加過期時間:伺服器部署選
Owned by: Service account,避免員工離職導致線上密鑰連帶失效;同時按生產最佳實踐設定過期輪換週期,有固定出口公網 IP 的後端再把 IP 白名單配上。
如果你們團隊日常只是寫代碼、審文檔,不想操心按 token 跳錶的 API 帳單和防盜刷配置,直接給成員開通固定月費的訂閱席位往往更省心:個人開發可看 ChatGPT Plus,多人統一管理可看本站 ChatGPT Business 團隊版。
三、發現異常調用或撞上限額 429 怎麼應急處理
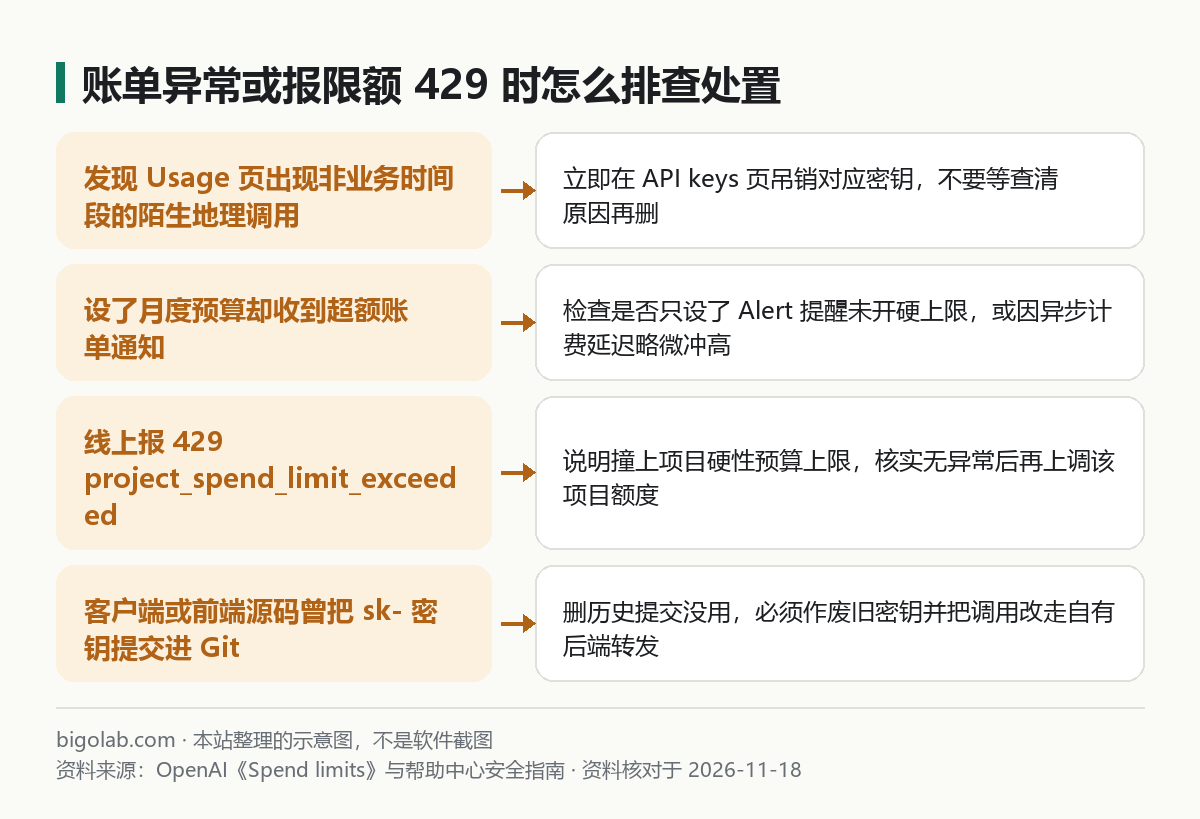
圖:本站根據 OpenAI 官方文檔:Spend limits 與幫助中心整理的示意圖
需要特別注意業務代碼裏的重試邏輯:普通速率超限(RPM/TPM)和預算硬上限耗盡都會返回 HTTP 429(區別排查見 /guides/openai-api-429-error)。代碼裏若看到錯誤碼是 project_spend_limit_exceeded 或 organization_spend_limit_exceeded,說明月度硬預算已見底,應當立即停止指數退避重試並觸發內部告警。
常見問題
問:我不小心把帶 sk- 的 .env 推到了公開 GitHub 倉庫,馬上刪庫或強推覆蓋能保住密鑰嗎?
不能。公開倉庫的推送動態會被自動化爬蟲在幾秒內抓取;OpenAI 的密鑰掃描機制發現公開泄露也可能會自動停用該密鑰。唯一安全的做法是立刻去後台 API keys 頁面點擊刪除作廢,再生成新密鑰放進伺服器環境變量。
問:怎麼查清到底是哪台伺服器或哪個微服務把額度吃掉的?
不要多個服務共用一把 Key。給每個微服務單獨建一把帶清晰命名的受限密鑰(如 worker-summary-prod),之後在後台 Usage(用量) 面板按 Project 和 API Key 分組篩選,一眼就能定位消耗源頭。
問:把 API Key 經過 Base64 混淆後寫進前端網頁或桌面包安全嗎?
完全不安全。只要請求是從用戶瀏覽器或本地客戶端直連 OpenAI 發出的,抓包工具直接看請求頭裏的 Authorization: Bearer sk-... 就能拿到明文密鑰,任何前端混淆都形同虛設。
問:國內沒有境外信用卡,怎麼開通或續費 ChatGPT Plus / Pro?
答:可在本站使用支付寶、微信支付或 AlipayHK 下單獲取卡密自助兌換(支持 ChatGPT Plus、Pro 5x 可覆蓋檔 與 Pro 5x 空白號檔),實時價格、兌換前提與售後規則(掉訂閱按剩餘天數折退,封號不在質保範圍)以對應頁面說明為準。
相關教學
參考資料
- OpenAI 官方文檔:Spend limits — https://developers.openai.com/api/docs/guides/spend-limits
- OpenAI 官方文檔:Production best practices — https://developers.openai.com/api/docs/guides/production-best-practices
- OpenAI 幫助中心:Managing projects in the API platform — https://help.openai.com/en/articles/9186755-managing-projects-in-the-api-platform
- OpenAI 幫助中心:Best Practices for API Key Safety — https://help.openai.com/en/articles/5112595-best-practices-for-api-key-safety
0 條評論
還沒有評論,來搶沙發~