
结论先说
requirements.toml是高于用户一切本地配置的「硬护栏」。无论开发者在~/.codex/config.toml、项目.codex/config.toml、独立 Profile 还是命令行-c/--yolo中怎么改,都不能突破requirements.toml划定的安全边界。- 三大核心锁定能力解决主要合规风险。通过
allowed_sandbox_modes禁掉无沙箱全盘权限,通过allowed_approval_policies锁定人工审批防绕过,配合受控[mcp_servers.*]阻止私接未经审计的外部 MCP 工具。 - 跨平台部署路径清晰,支持设备管理平台集中推送。macOS / Linux 放在
/etc/codex/requirements.toml,Windows 放在%ProgramData%\OpenAI\Codex\requirements.toml,macOS MDM 则通过com.openai.codex域的requirements_toml_base64键下发。 - 配套宿主权限锁死才能防本地篡改。系统文件本身必须仅限管理员账号可写、普通开发账号只读,否则本地有高权限的开发者仍可能手动删改文件。
- 企业级集中治理建议配合团队或企业工作区订阅落地。国内企业若需要合规采购或开具增值税发票,可了解本站 ChatGPT Business 团队定制 或按需先通过 ChatGPT Plus、ChatGPT Pro 做小规模试点。
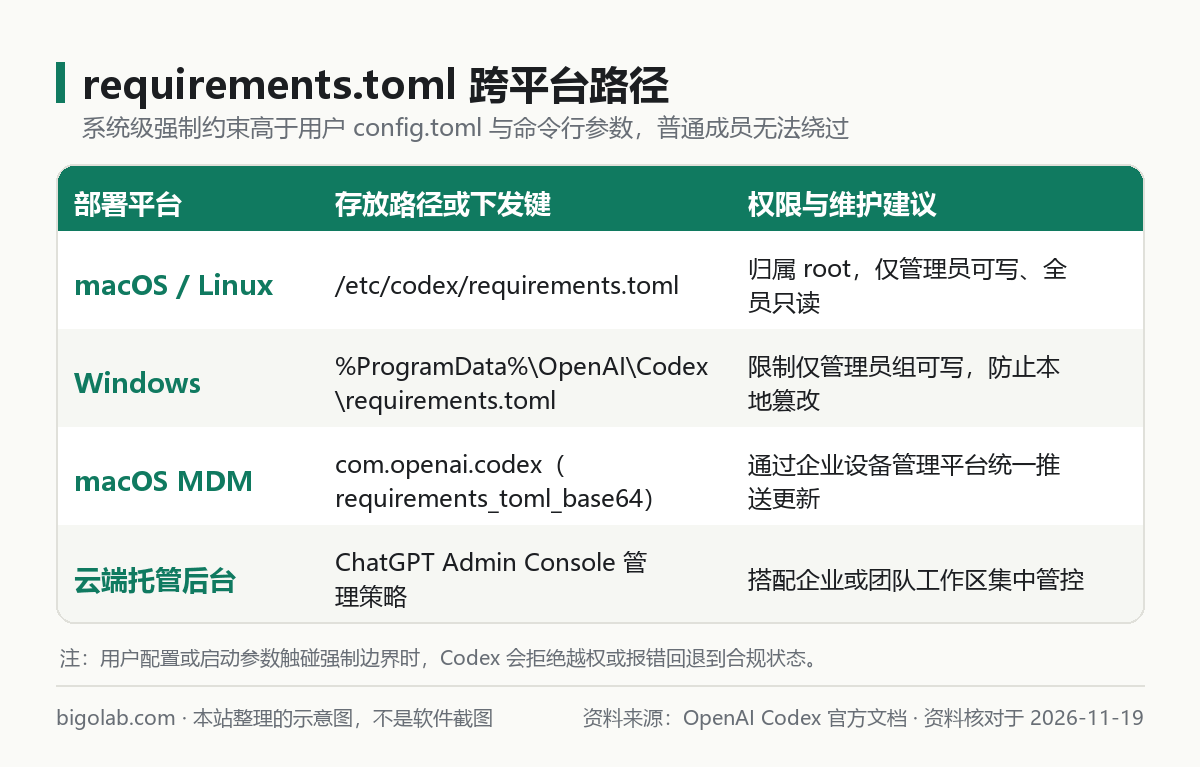
图:本站根据 OpenAI Codex 官方文档:Configuration Reference 整理的示意图
本文根据 OpenAI Codex 官方文档《Agent approvals and security》《Configuration Reference》《Enterprise Windows deployment》整理,资料核对于 2026-11-19。配图为本站整理的示意图,不是界面截图。本站(bigolab.com)不是 OpenAI 官方网站。
适用于谁
- 在研发团队或企业内推广 Codex CLI,需要从技术底层锁定沙箱与审批底线的安全工程师和 IT 管理员;
- 担心开发者在本地
~/.codex/config.toml或命令行里传入--yolo、danger-full-access导致误删文件或数据外泄的团队负责人; - 需要通过 macOS MDM、Linux 配置管理或 Windows 域控统一管控 MCP 接入白名单的企业管理员。
一、requirements.toml 怎么压住个人配置与命令行越权
在常规个人配置体系中,命令行的 -c、--sandbox 或 --dangerously-bypass-approvals-and-sandbox(别名 --yolo)拥有最高话语权。但在企业受控终端上,Codex 启动时会优先校验系统级的 requirements.toml(基础权限与审批机制见 /guides/codex-permissions-sandbox):
- 用户只能选「允许清单内的选项」:只要用户配置或启动参数请求了白名单之外的沙箱档位、审批策略或权限配置文件,Codex 会直接报错或强制回落到合规状态。
- 团队版本可与云端管理后台联动:除了本地设备文件外,ChatGPT Business 与 Enterprise 管理员还能在管理后台结合组织策略治理工作区访问(版本权限差异参考 /guides/chatgpt-enterprise-vs-business-team 与成员开通流程 /guides/chatgpt-business-sign-up-add-members)。
二、实战模板:锁定沙箱、禁绕审批与白名单 MCP
下面是一份面向研发部门的 requirements.toml 示范基线,涵盖了沙箱上限、审批要求与受控 MCP 接入(MCP 基础配置写法见 /guides/codex-mcp-config):
toml
# /etc/codex/requirements.toml
# Windows: %ProgramData%\OpenAI\Codex\requirements.toml

# 1. 仅允许只读或工作区写,彻底封禁 danger-full-access
allowed_sandbox_modes = ["read-only", "workspace-write"]

# 2. 强制保留人工确认流程,阻止 never 与 --yolo 跳过审批
allowed_approval_policies = ["on-request"]

# 3. Codex 0.138.0+ 配合权限配置文件使用,限定成员可选的权限档
# allowed_permission_profiles = ["workspace-no-env", "audit-readonly"]

# 4. 白名单定义经过安全审计的内部或固定版本 MCP 服务
[mcp_servers.memory]
command = "npx"
args = [
  "-y",
  "@modelcontextprotocol/[email protected]"
]
说明:若团队同时启用了更细粒度的 Permission Profiles,按官方 0.138.0 及以上版本的托管能力,可打开 allowed_permission_profiles 并结合默认权限策略收紧对 .env 与敏感目录的访问;高风险命令前缀拦截规则(如将 rm、git push 等设为需确认或禁止)也可纳入管理员策略与前置工具钩子一并管控。若成员触发策略拦截提示,可结合 /guides/codex-auto-review-denied-command 区分是系统策略拦截还是自动审核拒绝。
订阅与账号准备提示:面向多人团队部署受控 Codex 环境时,建议优先选用统一管理的团队工作区,避免个人号混用带来审计断层。可在本站咨询 ChatGPT Business 团队定制 获取多席位方案,技术评估阶段也可先开通 ChatGPT Pro 充值 跑通全流程验证;若新号注册遇短信验证问题,可参考 Codex 注册手机验证服务。
三、跨平台下发与验收四项关键细节
把策略写好只是第一步,真正落地到全员电脑需要配合以下运维动作(本站建议):
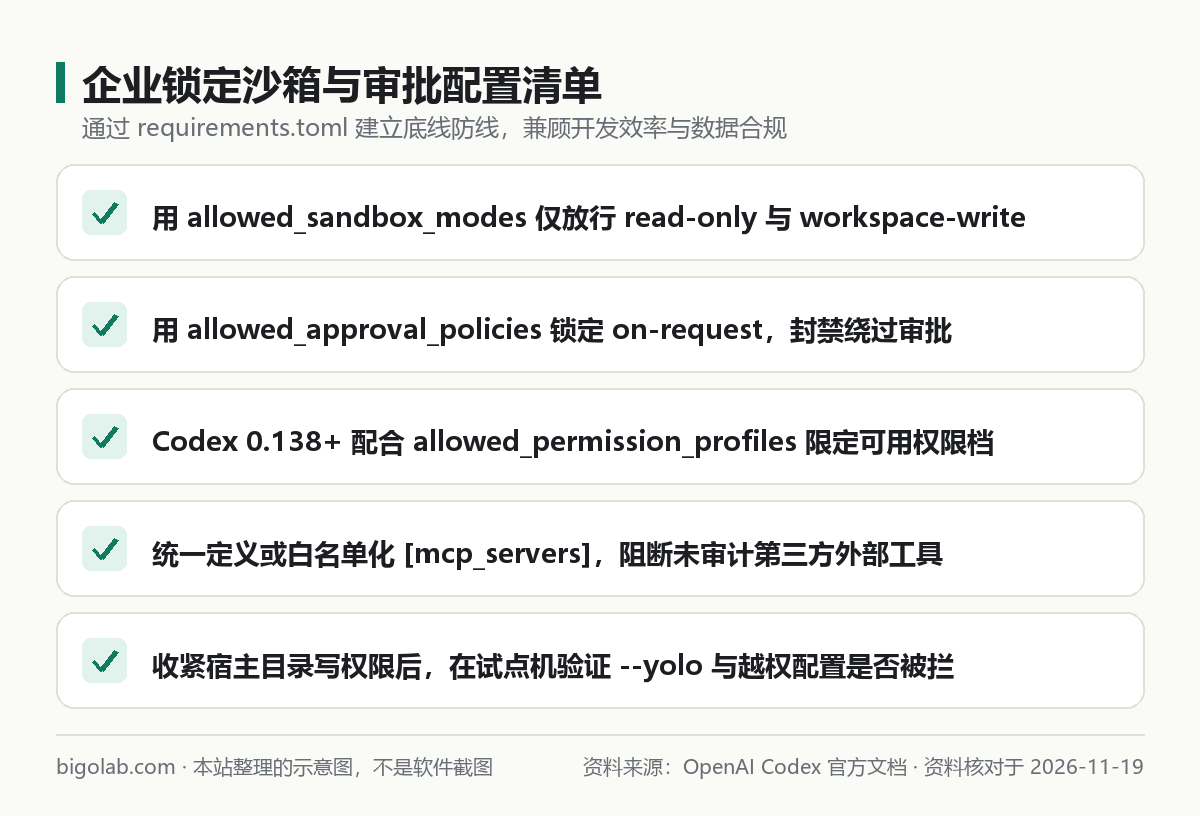
图:本站根据 OpenAI Codex 官方文档:Agent approvals and security 整理的示意图
- 锁死宿主文件权限:在 macOS / Linux 下执行
sudo chown root:root /etc/codex/requirements.toml && sudo chmod 644 /etc/codex/requirements.toml;在 Windows 下通过 GPO 或脚本将%ProgramData%\OpenAI\Codex\requirements.toml的写权限仅授予Administrators和SYSTEM。 - macOS MDM 推送注意 Base64 编码无多余换行:将
requirements.toml做 Base64 编码后填入com.openai.codex配置描述文件的requirements_toml_base64键,先下发到 IT 测试机确认解码与生效无误。 - 固定 MCP 工具版本号与来源:在白名单
[mcp_servers.*]中尽量锁定具体版本(如@1.0.0)或指向公司内网私有镜像,防止上游包变动引入供应链风险。 - 做一次反向越权验收:在试点开发机以普通用户身份尝试运行
codex --yolo或在个人config.toml中写入sandbox_mode = "danger-full-access",确认 Codex 明确拒绝越权请求后再推向全员。
常见问题
问:下发 requirements.toml 后,开发者原来个人 ~/.codex/config.toml 里写了 approval_policy = "never" 会怎样?
答:启动时 Codex 会检测到用户配置与管理员强制策略冲突,不会按 never 放行,而是按合规策略收敛或直接报配置派生错误,提示用户修改冲突项以符合企业要求。
问:团队里不同部门(如核心安全组与前端组)需要不同力度的策略,怎么区分?
答:可以通过 MDM 设备分组、Windows 域控 OU 或 Ansible 资产清单,按机器组分别下发对应版本的 requirements.toml;在允许的合规集合内,再让开发者用项目 .codex/config.toml 或独立 Profile 自主选择具体档位。
问:国内公司没有外币企业信用卡,且财务需要增值税发票报销,怎么采购跑 Codex 的团队订阅?
答:可通过本站 AI 会员充值总览 咨询 ChatGPT Business 团队定制,或按需采购 ChatGPT Plus与 ChatGPT Pro。支持支付宝、微信支付及 AlipayHK 对公或个人付款,支持自助兑换无需交出账号密码,并可正规开具增值税发票;实时价格以商品页展示为准,售后执行掉订阅按剩余天数折退、封号不在质保范围的政策。
相关教程
- Codex 权限审批与沙箱隔离模式详解
- Codex MCP 服务器配置完整指南
- ChatGPT Enterprise 与 Business 团队版怎么选
- ChatGPT Business 团队版注册与添加成员步骤
参考资料
- OpenAI Codex 官方文档:Agent approvals and security — https://learn.chatgpt.com/docs/agent-approvals-security
- OpenAI Codex 官方文档:Configuration Reference — https://learn.chatgpt.com/docs/config-file/config-reference
- OpenAI Codex 官方文档:Enterprise Windows deployment — https://learn.chatgpt.com/docs/enterprise/windows-deployment
- OpenAI Developers 文档:Codex Configuration Reference — https://developers.openai.com/codex/config-reference
0 条评论
还没有评论,来抢沙发~